Validador de Sistemas Informáticos (CSV) vs. Aseguramiento de Sistemas Informáticos (CSA): ¿Cuáles son las principales diferencias?
Guía sobre Computer System Validation (CSV) vs Computer Software Assurance (CSA) en la industria farmacéutica con diferencias clave y enfoque basado en riesgos.
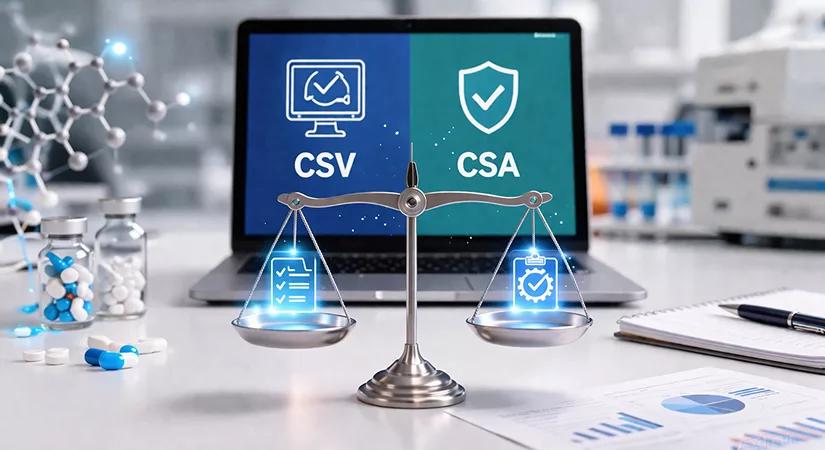
Si trabaja en la industria farmacéutica o de dispositivos médicos, probablemente haya oído hablar últimamente de los términos CSV y CSA con bastante frecuencia. Y si alguna vez intentó buscarlos, es posible que se haya encontrado frente a muros de lenguaje normativo que resultaban más confusos que útiles.
Así que expliquemos esto en términos sencillos: qué significan realmente estos dos enfoques, en qué se diferencian y por qué importan para su organización.
¿Qué es la Validación de Sistemas Informáticos (CSV)?
Validación de Sistemas Informáticos, o CSV, ha sido el enfoque estándar en industrias reguladas durante décadas. En su esencia, CSV es un proceso documentado que asegura que un sistema informático hace exactamente lo que fue diseñado para hacer, de manera consistente y repetida. El objetivo es garantizar la integridad de los datos, la calidad del producto y el cumplimiento de las regulaciones GxP aplicables.
La FDA publicó por primera vez su guía sobre CSV en 2003, junto con la conocida regulación 21 CFR Part 11, que rige los registros electrónicos y las firmas electrónicas. Desde entonces, CSV ha sido el marco de referencia para compañías farmacéuticas, organizaciones de investigación clínica y fabricantes de dispositivos médicos al implementar o actualizar un sistema computarizado.
Las cuatro preguntas que impulsan el proceso CSV

En un enfoque CSV, el proceso de validación sigue un ciclo de vida estructurado. Antes de que comiencen las pruebas, el equipo debe responder cuatro preguntas fundamentales:
- ¿Qué se validará?
- ¿Cuáles son los criterios de aceptación?
- ¿Cómo se validará?
- ¿Y quién realizará la validación?
Estas preguntas dan forma a toda la estrategia documental y ayudan a definir el alcance del trabajo.
Los tres documentos de especificación fundamentales
La validación en sí se construye alrededor de tres documentos de especificación clave. El Especificación de Requisitos del Usuario (URS) describe lo que el sistema debe hacer desde la perspectiva del usuario; por ejemplo, un sistema de laboratorio podría necesitar registrar los expedientes de formación de los analistas, asignar tareas automáticamente y cumplir con 21 CFR Part 11.
El Especificación Funcional (FS) describe cómo el sistema satisfará esas necesidades del usuario, incluyendo el diseño de la interfaz y el procesamiento de datos. La Especificación de Diseño (DS) entra más profundamente en la arquitectura técnica, el diseño de la base de datos, las medidas de seguridad, los requisitos de red y las configuraciones de interfaz.
Cómo funcionan las pruebas: IQ, OQ y PQ
Una vez que estos documentos están en su lugar, las pruebas siguen el clásico modelo en V (también llamado enfoque lineal).Calificación de Instalación (IQ) verifica que el sistema se haya instalado correctamente de acuerdo con las especificaciones de diseño. Calificación Operacional (OQ) comprueba que el sistema funciona como se describe en la especificación funcional. Y Calificación de Desempeño (PQ) confirma que el sistema rinde de acuerdo con los requisitos del usuario en condiciones del mundo real. En resumen, cada especificación tiene una prueba correspondiente, lo que resulta en un volumen significativo de documentación.
Fortalezas y críticas del CSV
La naturaleza documentalmente intensiva del CSV ha sido siempre tanto su fortaleza como su mayor crítica. Sí, es exhaustivo. Sí, genera una sólida pista de auditoría. Pero también lleva tiempo, es costoso y a veces conduce a que las organizaciones creen montañas de papeleo que aportan poco valor real a la seguridad del paciente o a la calidad del producto.

¿Qué es la Aseguramiento de Software Informático (CSA)?
Aquí es donde Aseguramiento del Software Informático (CSA) entra en juego. La FDA introdujo CSA a través de un borrador de guía titulado "Computer Software Assurance para software de Producción y Sistemas de Calidad," publicado el 13 de septiembre de 2022. La idea central detrás de CSA es simple: en lugar de validar todo con el mismo nivel de rigor independientemente del riesgo, concentre sus esfuerzos donde más importan.
CSA es un enfoque basado en el riesgo que tiene como objetivo establecer y mantener la confianza de que el software es apto para su uso previsto. En lugar de generar documentación exhaustiva para cada función del sistema, CSA pide a los equipos que piensen críticamente sobre lo que podría salir mal y la gravedad de las consecuencias. Cuanto mayor sea el riesgo para la seguridad del paciente o la calidad del producto, más rigurosas deben ser las pruebas. Para funciones de software de menor riesgo, una documentación más reducida y métodos de prueba más simples son perfectamente aceptables.

Paso 1: Identificar el uso previsto
El proceso CSA comienza identificando el uso previsto del software. La FDA distingue entre el software utilizado directamente como parte de la producción o de un sistema de calidad, como herramientas que automatizan procesos de fabricación o recopilan datos de calidad, y el software utilizado para apoyar esos sistemas, como herramientas de prueba o aplicaciones generales de gestión de registros. El software utilizado para funciones comerciales generales, como el correo electrónico o la contabilidad, queda totalmente fuera del alcance.
Paso 2: Evaluar el riesgo
Una vez que el uso previsto está claro, el siguiente paso es evaluar el riesgo. Una función del software se considera de alto riesgo cuando su fallo podría conducir a un problema de calidad que comprometa la seguridad del paciente.
Por ejemplo, el software que mantiene parámetros críticos del proceso como la temperatura o la presión, o el software que analiza la aceptabilidad del producto sin revisión humana adicional, normalmente entraría en la categoría de alto riesgo. Por otro lado, el software utilizado para el enrutamiento de CAPA, el seguimiento de quejas o la gestión del control de cambios generalmente se considera de bajo riesgo.
Paso 3: Determinar el tipo de pruebas adecuado
El nivel de riesgo determina el tipo de pruebas requeridas. Las funciones de alto riesgo requieren pruebas robustas con guion, estructuradas, documentadas y trazables a los requisitos. Las funciones de riesgo medio pueden usar pruebas con guion limitadas, que son un híbrido entre métodos estructurados y flexibles.
Para funciones de bajo riesgo, métodos de prueba no guionados como pruebas exploratorias, pruebas ad hoc o conjeturas de errores son perfectamente adecuados. El evaluador utiliza su conocimiento y juicio para explorar el sistema sin la necesidad de guiones de prueba formales.
Paso 4: Mantener los registros apropiados
Los registros aún deben mantenerse bajo CSA, pero son más ligeros y con un propósito claro. Un registro CSA debe capturar el uso previsto de la función del software, el nivel de riesgo determinado, una descripción de las pruebas realizadas, cualquier problema encontrado y cómo se resolvió, una conclusión sobre si los resultados son aceptables, la fecha de las pruebas y el nombre de la persona que las realizó.
CSV vs. CSA: Las diferencias clave
Tanto CSV como CSA existen para garantizar que los sistemas informatizados en industrias reguladas sean fiables, cumplan con la normativa y sean aptos para su uso. Ambos implican planificación, pruebas, documentación e informes. Y ambos se aplican a sistemas que afectan la seguridad del paciente, la calidad del producto y la integridad de los datos. Pero las similitudes comienzan a desvanecerse cuando se examinan las filosofías detrás de cada enfoque.
CSV: impulsado por el cumplimiento por naturaleza
CSV es fundamentalmente impulsado por el cumplimiento. Valida que un sistema cumple con un conjunto predefinido de especificaciones, y lo hace con igual exhaustividad en todas las funciones del sistema. La carga documental es alta, y el proceso es en gran medida el mismo independientemente de si está probando un sistema crítico de adquisición de datos o una función simple de gestión de documentos.
CSA: impulsado por la garantía por diseño
CSA, en contraste, está impulsado por la garantía. Pide a los equipos que piensen críticamente sobre el riesgo y apliquen el esfuerzo de prueba en proporción a lo que realmente está en juego. Sustituye la mentalidad de talla única de CSV por un enfoque dirigido, flexible y más inteligente. Se dedica menos tiempo a redactar guiones de prueba para funciones de bajo riesgo y más tiempo a una garantía significativa en áreas que realmente podrían dañar a los pacientes o comprometer la calidad del producto.
Lo que CSA significa en la práctica
Desde un punto de vista práctico, CSA reduce los tiempos de ciclo para la creación, revisión y aprobación de pruebas. Reduce la cantidad de documentos generados. Permite a las organizaciones aprovechar la evidencia de pruebas proporcionada por el proveedor en lugar de repetir el mismo trabajo de validación. Y apoya a las empresas que avanzan hacia la automatización y las prácticas de desarrollo ágil, donde los modelos de validación rígidos y lineales a menudo crean cuellos de botella.
¿Sustituye CSA a CSV?
Una distinción importante que vale la pena señalar: CSA no elimina la necesidad de CSV. Más bien, redefine cómo se lleva a cabo la validación. Algunos sistemas altamente regulados aún pueden beneficiarse de la estructura integral que proporciona CSV. La decisión de qué enfoque usar, o si combinar ambos, depende de la naturaleza del software, del nivel de riesgo implicado y de las obligaciones regulatorias de la organización.
Hacer la transición de CSV a CSA
Para las organizaciones que han estado operando con CSV durante años, avanzar hacia CSA puede sentirse como un gran cambio cultural. Y en muchos sentidos, lo es. La transición requiere que los equipos dejen de considerar la validación como un ejercicio documental y comiencen a pensar en ella como un ejercicio de gestión de riesgos.
En términos prácticos, la transición implica evaluar las prácticas actuales de validación para identificar áreas donde la documentación puede reducirse sin comprometer el cumplimiento. Implica capacitar a los equipos de calidad y TI en los principios de CSA y en el pensamiento basado en riesgos.
Significa aprender a aprovechar la documentación del proveedor y los datos de calificación del suministrador de manera más eficaz, en lugar de duplicar los esfuerzos de validación internamente. Y significa adoptar herramientas y tecnologías que puedan automatizar partes del proceso de aseguramiento.
El cambio no tiene que producirse de la noche a la mañana. Muchas organizaciones optan por aplicar los principios de CSA a las implementaciones de nuevos sistemas mientras mantienen su enfoque CSV existente para los sistemas heredados. Esta estrategia por fases permite a los equipos adquirir experiencia y confianza con el nuevo enfoque sin interrumpir las operaciones en curso.

Por qué esto importa para su organización
El paso de CSV a CSA refleja un cambio más amplio en el enfoque de la FDA hacia la calidad. En lugar de equiparar el cumplimiento con la documentación, la FDA impulsa una cultura en la que la calidad está integrada en los procesos, las decisiones se basan en el pensamiento basado en riesgos y los esfuerzos de validación se centran donde generan un valor real.
Para las empresas farmacéuticas y de dispositivos médicos, esto es en última instancia algo positivo. Significa menos tiempo enterrado en guiones de prueba y más tiempo dedicado a construir sistemas que sean genuinamente seguros, fiables y eficaces. Significa plazos de implementación más rápidos, un uso más eficiente de los recursos y prácticas de validación que realmente escalan con la complejidad del software moderno.
Ya sea que aún esté completamente comprometido con CSV, explorando activamente CSA o en algún punto intermedio, comprender la diferencia entre estos dos enfoques es el primer paso para tomar decisiones más inteligentes sobre cómo su organización gestiona y valida los sistemas informatizados.
Preguntas frecuentes
P1. ¿Cuál es la principal diferencia entre CSV y CSA en la industria farmacéutica?
CSV (Computer System Validation) es un enfoque orientado a la documentación y al cumplimiento que valida todas las funciones del sistema con igual rigor. CSA (Computer Software Assurance) es un enfoque basado en riesgos introducido por la FDA que centra los esfuerzos de prueba en las áreas con mayor impacto en la seguridad del paciente y la calidad del producto, reduciendo la documentación innecesaria para funciones de bajo riesgo.
P2. ¿Está CSA reemplazando a CSV en la industria farmacéutica?
CSA no está reemplazando a CSV por completo. En su lugar, redefine cómo se realiza la validación. La FDA introdujo CSA para hacer que el proceso de validación sea más eficiente y centrado en el riesgo. Las organizaciones aún pueden usar CSV para sistemas altamente regulados o complejos mientras aplican principios de CSA a otros software donde es apropiado un enfoque más ligero.
P3. ¿Qué normativas rigen CSV y CSA en las ciencias de la vida?
CSV está regulado principalmente por FDA 21 CFR Part 11 y las directrices GxP, junto con GAMP 5, que categoriza los sistemas informatizados por riesgo. CSA se guía por la guía borrador de la FDA de 2022 "Computer Software Assurance for Production and Quality System Software", que describe un marco basado en riesgos para las actividades de aseguramiento.
P4. ¿Qué tipos de pruebas se utilizan en CSA?
CSA utiliza dos tipos principales de pruebas según el nivel de riesgo. Para funciones de software de alto riesgo, se requieren pruebas estructuradas robustas con documentación formal. Para funciones de bajo a medio riesgo, son aceptables métodos de prueba no estructurados como pruebas exploratorias, pruebas ad hoc y error-guessing, reduciendo la necesidad de guiones de prueba formales y documentación extensa.
P5. ¿Cómo hace la transición una empresa farmacéutica de CSV a CSA?
La transición de CSV a CSA implica aplicar el pensamiento basado en riesgos a los procesos de validación existentes, reducir las pruebas estructuradas para funciones del sistema de bajo riesgo, aprovechar la evidencia de calificación proporcionada por el proveedor y capacitar a los equipos de calidad y TI en los principios de CSA. La mayoría de las organizaciones adoptan un enfoque por fases, comenzando con implementaciones de nuevos sistemas antes de revisar los sistemas heredados.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Más del centro de conocimiento
Todos los artículos →
Asuntos Regulatorios Farmacéuticos: Desafíos, Innovaciones y Armonización Global
Logística de cadena de frío en la industria farmacéutica: Construyendo cadenas de suministro resilientes
Discussion