Ciberseguridad en la Nube en Quality 4.0: Guía completa para elegir entre un QMS en la nube y un QMS on‑premise
Guía completa sobre QMS en la nube frente a on‑premise en la ciberseguridad farmacéutica, categorías GAMP, preparación para Quality 4.0 y explicación de los factores decisivos.

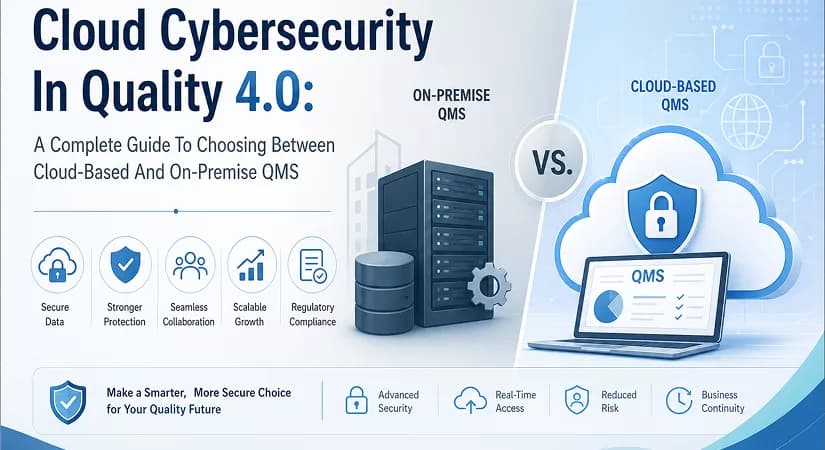
A medida que las industrias avanzan hacia la era de la Calidad 4.0, las organizaciones adoptan cada vez más tecnologías digitales, sistemas interconectados y flujos de trabajo automatizados para seguir siendo competitivas y cumplir con la normativa. El enfoque moderno de la gestión de la calidad ya no se limita a la documentación y a auditorías periódicas; en su lugar, se centra en la visibilidad en tiempo real, el análisis predictivo y la colaboración fluida entre departamentos y geografías.
Entre estos avances, el cambio de los tradicionales Sistemas de Gestión de la Calidad (QMS) instalados on-premise a plataformas QMS basadas en la nube destaca como uno de los desarrollos más transformadores de los últimos años. Con este cambio, sin embargo, surge una pregunta importante y a menudo debatida: ¿cómo influyen las ciberseguridad consideraciones en esta decisión?
Muchas organizaciones se sienten naturalmente atraídas por la escalabilidad, la flexibilidad y la accesibilidad que ofrecen los sistemas en la nube. Los equipos pueden colaborar en tiempo real, los datos pueden consultarse al instante y las actualizaciones del sistema se realizan sin interrupciones operativas. A pesar de estos beneficios, persiste la duda debido a preocupaciones relacionadas con filtraciones de datos, accesos no autorizados, escrutinio regulatorio y el control general de información sensible.
Por otro lado, los sistemas on‑premise brindan una sensación de propiedad y control, pero introducen desafíos relacionados con el coste, el mantenimiento y la sostenibilidad a largo plazo. Para tomar una decisión informada y estratégica, las organizaciones deben no solo comprender cómo difieren funcionalmente estos dos sistemas, sino también evaluar cómo se distribuyen las responsabilidades y los riesgos de ciberseguridad en cada modelo.
Esta guía integral explora estas diferencias en detalle, explica las implicaciones de ciberseguridad y destaca por qué las plataformas QMS basadas en la nube se están convirtiendo cada vez más en la opción preferida para las organizaciones que adoptan la Calidad 4.0.
QMS basado en la nube vs. QMS on‑premise: comprender las diferencias
Antes de profundizar en la ciberseguridad, es esencial entender claramente cómo funcionan los QMS basados en la nube y los on‑premise. Aunque ambos sistemas sirven al mismo propósito fundamental —gestionar procesos de calidad como control de documentos, auditorías, formación, desviaciones y CAPA—, su arquitectura subyacente y las responsabilidades operativas difieren significativamente.
¿Qué es un QMS basado en la nube?
Un QMS basado en la nube opera bajo un modelo Software as a Service (SaaS), en el que el proveedor aloja el sistema en servidores remotos y lo entrega a los usuarios a través de internet. El proveedor es responsable de gestionar el rendimiento del sistema, las actualizaciones, la seguridad y la infraestructura en general, lo que permite a las organizaciones centrarse únicamente en los procesos de calidad en lugar de en la gestión de TI.

1) Acceso a un QMS basado en la nube
Un QMS basado en la nube puede accederse desde cualquier ubicación utilizando un dispositivo con acceso a internet, como un portátil, una tableta o un smartphone. Este nivel de accesibilidad permite a empleados, auditores y partes interesadas colaborar en tiempo real independientemente de su ubicación física. Es especialmente beneficioso para organizaciones con múltiples sedes o equipos remotos, ya que garantiza la disponibilidad continua de datos y una comunicación optimizada en toda la organización.
2) Necesidades de infraestructura para un QMS basado en la nube
Las organizaciones no necesitan invertir en infraestructura física como servidores, dispositivos de almacenamiento o centros de datos. El proveedor se encarga del alojamiento, el mantenimiento del sistema, las copias de seguridad y las actualizaciones. Esto no solo reduce la carga sobre los equipos internos de TI, sino que también garantiza que el sistema funcione siempre en la versión más reciente y segura sin intervención manual.
3) Modalidades de pago para un QMS basado en la nube
Las soluciones QMS basadas en la nube siguen un modelo de precios por suscripción, normalmente facturado mensualmente o anualmente. Estos costes suelen incluir el acceso al sistema, el alojamiento, la seguridad, el mantenimiento y las actualizaciones. La tarifa suele depender del número de usuarios, lo que la hace escalable y adaptable al crecimiento organizacional o a los cambios en el tamaño de la plantilla.
4) Responsabilidades de ciberseguridad en un QMS basado en la nube
En este modelo, aunque la organización conserva la propiedad de sus datos, la responsabilidad de proteger esos datos recae en el proveedor. Esto incluye implementar cifrado, gestionar controles de acceso seguros, garantizar el cumplimiento normativo, mantener registros de auditoría y protegerse frente a amenazas cibernéticas. Las organizaciones se benefician de la experiencia especializada y los recursos de seguridad dedicados del proveedor.
5) Contabilización de los gastos de un QMS en la nube
Los gastos relacionados con un QMS basado en la nube se clasifican como gastos operativos (OPEX). Esto permite a las organizaciones evitar grandes inversiones iniciales y, en su lugar, gestionar los costes como parte de su presupuesto operativo continuo.
¿Qué es un QMS on‑premise?
Un QMS on‑premise se instala y opera dentro de la infraestructura de TI propia de la organización. La organización compra el software mediante una licencia única y es responsable de alojar, mantener y proteger el sistema.
1) Acceso a un QMS on‑premise
El acceso a un QMS on‑premise suele limitarse a la red interna de la organización. Los empleados deben estar físicamente presentes dentro del entorno de la red a menos que se configuren soluciones de acceso remoto, lo que puede introducir complejidad adicional y preocupaciones de seguridad.
2) Necesidades de infraestructura para un QMS on‑premise
Las organizaciones deben invertir considerablemente en hardware, incluidos servidores, sistemas de almacenamiento, equipos de red y soluciones de respaldo. Los requisitos adicionales incluyen sistemas de alimentación eléctrica, infraestructura de refrigeración y espacio físico para el centro de datos. Estos componentes deben mantenerse, actualizarse y reemplazarse periódicamente, lo que incrementa los costes a largo plazo.
3) Modalidades de pago para un QMS on‑premise
Aunque el software se adquiere mediante una tarifa de licencia única, las organizaciones suelen incurrir en costes continuos por mantenimiento, soporte técnico y actualizaciones. Estos gastos recurrentes pueden aumentar significativamente el coste total de propiedad con el tiempo.
4) Responsabilidades de ciberseguridad en un QMS on‑premise
La responsabilidad de la ciberseguridad recae íntegramente en la organización. Los equipos de TI internos deben implementar medidas de seguridad, supervisar los sistemas, aplicar actualizaciones y responder a las amenazas. Esto requiere personal capacitado, procesos sólidos y una inversión continua en la infraestructura de ciberseguridad.
5) Contabilización de los gastos de un QMS on‑premise
Los costes de un QMS on‑premise se clasifican como gastos de capital (CAPEX), ya que implican una inversión inicial significativa en infraestructura y software.
Desafíos de ciberseguridad en un QMS on‑premise
A pesar de la percepción de que el almacenamiento local de datos ofrece un mayor control, los sistemas on‑premise presentan varios desafíos de ciberseguridad que las organizaciones deben abordar.
- Responsabilidad total en ciberseguridad: Las organizaciones deben establecer y aplicar controles estrictos sobre el acceso, la modificación y la eliminación de datos. Deben mantener registros de auditoría seguros, garantizar la integridad de los datos y demostrar cumplimiento durante las inspecciones regulatorias. Dado que toda la responsabilidad recae internamente, cualquier debilidad en las prácticas de seguridad puede dar lugar a riesgos de cumplimiento significativos y a hallazgos en auditorías.
- Aumento de los requisitos de validación: Los sistemas on‑premise suelen requerir una personalización extensa para alinearse con los procesos empresariales. Estos sistemas se encuadran en la Categoría 5 de GAMP, asociada al nivel de riesgo más alto. Como resultado, las organizaciones deben realizar una completa Validación de Sistemas Informáticos (CSV), que incluya pruebas detalladas, documentación y verificación continua. Esto aumenta tanto la complejidad como los recursos necesarios.
Beneficios de ciberseguridad de un QMS basado en la nube
Las plataformas QMS basadas en la nube han evolucionado significativamente y ahora ofrecen capacidades de seguridad avanzadas que a menudo superan a las de los sistemas on‑premise tradicionales.

a) Alojamiento remoto de datos seguro
Los proveedores de la nube utilizan centros de datos altamente seguros con cifrado avanzado, monitorización continua y sistemas de copia de seguridad automatizados. Estas instalaciones están diseñadas para garantizar la disponibilidad, integridad y protección de los datos incluso en caso de fallos del sistema o ciberataques.
b) Acceso a expertos especializados en ciberseguridad
Los proveedores en la nube emplean equipos dedicados de profesionales de ciberseguridad que supervisan los sistemas las 24 horas, responden a las amenazas en tiempo real y mejoran continuamente las medidas de seguridad. Este nivel de especialización es difícil de mantener internamente para la mayoría de las organizaciones.
c) Reducción del riesgo de manipulación interna de datos
Debido a que los datos se almacenan de forma remota y son gestionados por el proveedor, los empleados no pueden acceder ni manipular directamente los sistemas de backend. Esto reduce significativamente el riesgo de manipulación interna de datos y garantiza una mayor integridad de los mismos.
d) Requisitos de cumplimiento simplificados
Las soluciones QMS basadas en la nube suelen encuadrarse en la Categoría 3 o 4 de GAMP, que requieren menos pasos de validación en comparación con los sistemas de Categoría 5. Esto simplifica los esfuerzos de cumplimiento y reduce la carga general sobre las organizaciones.
Enfoques modernos para la ciberseguridad en la nube
Los sistemas de gestión de calidad basados en la nube se apoyan en un marco de ciberseguridad multicapa diseñado para salvaguardar los datos sensibles, mantener la integridad del sistema y proteger contra accesos no autorizados. Este enfoque suele combinar defensas a nivel de infraestructura, controles a nivel de aplicación y monitorización continua para crear una postura de seguridad robusta adecuada a entornos regulados.
A medida que las amenazas se vuelven más sofisticadas, los proveedores de la nube continúan mejorando sus capacidades, garantizando que las organizaciones puedan confiar en mecanismos de protección modernos, resilientes e inteligentemente diseñados. Esto convierte a la ciberseguridad en la nube no solo en una herramienta defensiva, sino en un habilitador clave de la continuidad operativa y del cumplimiento normativo.
A) Cortafuegos de Aplicación Web (WAF): Un Web Application Firewall suele integrarse con el Application Load Balancer de la plataforma para analizar y filtrar el tráfico entrante. Ayuda a identificar y bloquear solicitudes maliciosas, detectar patrones de acceso inusuales y prevenir intentos de explotar vulnerabilidades de la aplicación.
Al examinar el tráfico en tiempo real, un WAF puede responder de inmediato a intentos de inyección, ataques de cross‑site scripting y otras amenazas comunes. En muchos sistemas, la verificación CAPTCHA se activa automáticamente tras intentos repetidos de inicio de sesión, añadiendo una capa extra de protección contra ataques automatizados o intentos de acceso no autorizados.
Este comportamiento automatizado garantiza que, incluso durante picos de actividad o intentos de intrusión, las defensas del sistema permanezcan activas, dinámicas y capaces de diferenciar a los usuarios legítimos de los actores maliciosos.
B) Controles de seguridad a nivel de aplicación: Los sistemas en la nube suelen aplicar protocolos de seguridad de inicio de sesión bien definidos para mitigar el riesgo de accesos no autorizados. Por ejemplo, las cuentas de usuario pueden bloquearse temporalmente tras un número específico de intentos fallidos, a menudo cinco, y bloquearse de forma permanente tras un umbral mayor, como diez intentos.
Estos estrictos controles a nivel de aplicación reducen significativamente la probabilidad de ataques de fuerza bruta y garantizan que solo los usuarios legítimos puedan acceder al sistema. Además de la gestión de inicios de sesión, muchas plataformas integran políticas de contraseñas robustas, reglas de tiempo de espera de sesión y autenticación multifactor para asegurar aún más los puntos de entrada.
En conjunto, estas medidas crean un entorno de seguridad estratificado, trazable y controlado que minimiza las vulnerabilidades relacionadas con los usuarios y refuerza la protección general del sistema.
C) Monitorización continua y actualizaciones de seguridad: Los entornos modernos en la nube se monitorizan de forma continua mediante herramientas automatizadas y analítica en tiempo real que detectan amenazas, vulnerabilidades o actividades sospechosas. Esta vigilancia constante permite identificar posibles problemas de forma temprana, a menudo antes de que puedan causar impacto operativo.
Los protocolos de seguridad se actualizan rutinariamente para alinearse con la evolución de los riesgos cibernéticos, las expectativas regulatorias y las mejores prácticas de la industria. Al ajustar continuamente las defensas, ya sea parcheando software, actualizando firewalls o mejorando las capacidades de detección de intrusiones, las plataformas en la nube garantizan que puedan responder con rapidez a las amenazas emergentes.
Este enfoque proactivo y dinámico asegura que la plataforma permanezca segura, resistente y capaz de abordar los riesgos de nueva aparición mientras mantiene la disponibilidad del servicio sin interrupciones.
La ciberseguridad como factor decisivo
Si bien factores como la eficiencia de costes, la escalabilidad, los requisitos de infraestructura y la conveniencia operativa influyen en la elección entre soluciones de QMS basadas en la nube y en las instalaciones, la ciberseguridad a menudo se convierte en el diferenciador definitivo.
Los entornos en la nube generalmente se benefician de una arquitectura de seguridad avanzada, equipos especializados en seguridad y monitorización continua de amenazas, capacidades que la mayoría de las organizaciones tienen dificultades para replicar internamente. Con el aumento en frecuencia y sofisticación de los ciberataques, contar con protecciones a nivel empresarial ya no es opcional, sino esencial.
Como resultado, los sistemas basados en la nube suelen ofrecer una protección más fuerte, fiable y preparada para el futuro de los datos críticos de calidad y cumplimiento. Esto los posiciona como la opción más segura a largo plazo para las organizaciones que buscan mantener tanto la resiliencia operativa como la preparación regulatoria en un entorno cada vez más digital y propenso a amenazas.
En conclusión
Al comparar plataformas de QMS basadas en la nube y on-premise, la ciberseguridad destaca claramente como la variable definitoria y el factor decisorio final para las organizaciones modernas. Las soluciones en la nube ofrecen características de seguridad avanzadas, menor complejidad de cumplimiento y costes de infraestructura reducidos, todo ello asegurando que los sistemas se mantengan continuamente actualizados y protegidos frente a las amenazas cibernéticas en evolución.
Los sistemas on-premise, aunque proporcionan una sensación de control, requieren una inversión considerable en infraestructura, personal cualificado y mantenimiento continuo, junto con la carga completa de gestionar internamente los riesgos de ciberseguridad. Además de estas consideraciones, las plataformas de QMS basadas en la nube se alinean de manera más efectiva con los objetivos más amplios de Quality 4.0 al posibilitar el acceso a datos en tiempo real, la colaboración fluida y la escalabilidad.
También reducen la complejidad asociada a la validación del sistema, gracias a su alineación con categorías GAMP de menor riesgo. Esto permite a las organizaciones centrarse más en mejorar los procesos de calidad en lugar de gestionar la carga técnica. En última instancia, la elección entre un QMS en la nube y on-premise debería guiarse por objetivos estratégicos a largo plazo más que por preferencias a corto plazo.
A medida que las amenazas cibernéticas continúan evolucionando y las expectativas regulatorias se vuelven más estrictas, depender de una infraestructura en la nube avanzada y gestionada profesionalmente ofrece un enfoque más resiliente y preparado para el futuro. Para las organizaciones que buscan mejorar la seguridad de los datos, agilizar el cumplimiento y apoyar la transformación digital, un QMS basado en la nube ofrece una ventaja clara y sostenible en el entorno de calidad que cambia rápidamente en la actualidad.
Preguntas frecuentes
1. ¿Cómo influye la ciberseguridad en la elección entre un QMS basado en la nube y uno on-premise?
La ciberseguridad desempeña un papel central en la determinación de si un QMS basado en la nube o on-premise es la opción más segura a largo plazo. Los sistemas en la nube se benefician de controles de seguridad de nivel empresarial, monitorización continua y equipos especializados en ciberseguridad que la mayoría de las organizaciones no pueden replicar internamente. Los modelos on-premise cargan con toda la responsabilidad de seguridad en los equipos internos de TI, aumentando la complejidad, el coste y el riesgo. A medida que se intensifican las amenazas cibernéticas, muchas organizaciones consideran que las plataformas en la nube ofrecen una protección más sólida y preparada para el futuro.
2. ¿Es un QMS basado en la nube más seguro que un QMS on-premise?
En la mayoría de los entornos modernos, un QMS basado en la nube ofrece salvaguardas de seguridad más avanzadas y actualizadas continuamente que los sistemas on-premise tradicionales. Los proveedores de nube utilizan centros de datos encriptados, defensas multinivel y detección automatizada de amenazas para mantener una postura de seguridad resiliente. Estas protecciones son monitorizadas y mejoradas en tiempo real por expertos dedicados, lo que garantiza una respuesta rápida a las amenazas emergentes. Esto permite a las organizaciones confiar en una ciberseguridad robusta y gestionada profesionalmente en lugar de construirla y mantenerla por sí mismas.
3. ¿Qué responsabilidades de ciberseguridad cambian al pasar de un QMS on-premise a uno en la nube?
Al adoptar un QMS basado en la nube, el proveedor asume la responsabilidad de la seguridad de la infraestructura, la monitorización del sistema, el parcheo de vulnerabilidades, las copias de seguridad y la recuperación ante desastres. Las organizaciones conservan la propiedad de sus datos pero ya no necesitan gestionar servidores, realizar actualizaciones manuales o mantener configuraciones de seguridad complejas. Este cambio reduce significativamente la carga de trabajo interna mientras mejora la coherencia y la fiabilidad de la seguridad general. También permite a los equipos centrarse más en las operaciones de calidad en lugar de la gestión del riesgo técnico.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Más en Regulatory Intelligence
Todos los artículos →
El patrón detrás de las FDA Warning Letters: lo que las startups y los CDMO suelen pasar por alto

Clases de salas limpias ISO 14644 para la industria farmacéutica (con implicaciones para EM)

Discussion