Cloud-Cybersicherheit in Quality 4.0: Ein vollständiger Leitfaden zur Entscheidung zwischen cloudbasiertem und On-Premise-QMS
Ein vollständiger Leitfaden zu Cloud- vs. On-Premise-QMS in der Pharma-Cybersicherheit, GAMP-Kategorien, Quality 4.0-Readiness und den erklärten Entscheidungsfaktoren.

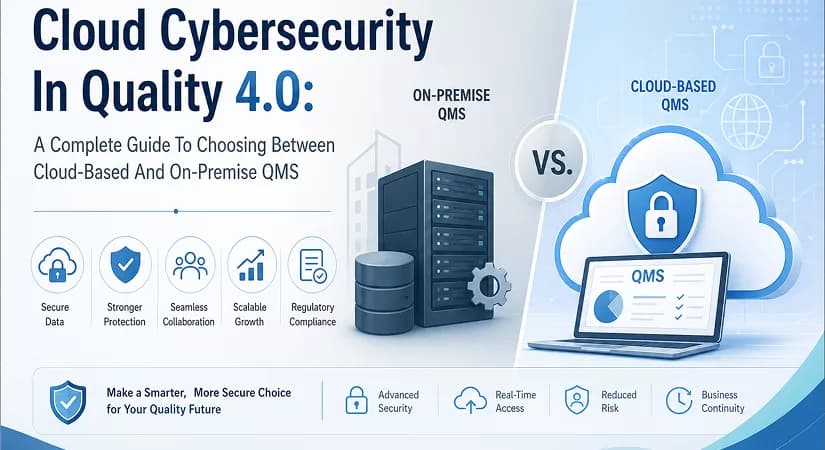
Während sich die Branchen in Richtung Quality 4.0 bewegen, setzen Organisationen zunehmend auf digitale Technologien, vernetzte Systeme und automatisierte Arbeitsabläufe, um wettbewerbsfähig und konform zu bleiben. Der moderne Ansatz des Qualitätsmanagements beschränkt sich nicht mehr auf Dokumentation und regelmäßige Audits; vielmehr liegt der Fokus auf Echtzeit-Transparenz, prädiktiven Analysen und nahtloser Zusammenarbeit zwischen Abteilungen und Standorten.
Zu diesen Fortschritten gehört besonders der Wandel von herkömmlichen lokalen Quality Management Systems (QMS) hin zu cloudbasierten QMS-Plattformen, der sich in den letzten Jahren als eine der transformativsten Entwicklungen herauskristallisiert hat. Mit diesem Wandel stellt sich jedoch eine wichtige und oft diskutierte Frage: wie beeinflussen Cybersicherheit-Überlegungen diese Entscheidung?
Viele Organisationen fühlen sich naturgemäß von der Skalierbarkeit, Flexibilität und Zugänglichkeit angezogen, die Cloud-Systeme bieten. Teams können in Echtzeit zusammenarbeiten, Daten sind sofort abrufbar und Systemaktualisierungen erfolgen ohne betriebliche Unterbrechungen. Trotz dieser Vorteile besteht weiterhin Zurückhaltung aufgrund von Sorgen über Datenverletzungen, unbefugten Zugriff, regulatorische Prüfungen und die allgemeine Kontrolle sensibler Informationen.
Auf der anderen Seite vermitteln On-Premise-Systeme ein Gefühl von Eigentum und Kontrolle, bringen jedoch Herausforderungen in Bezug auf Kosten, Wartung und langfristige Nachhaltigkeit mit sich. Um eine fundierte und strategische Entscheidung zu treffen, müssen Organisationen nicht nur verstehen, wie sich diese beiden Systeme funktional unterscheiden, sondern auch bewerten, wie Cybersecurity-Verantwortlichkeiten und -Risiken in jedem Modell verteilt sind.
Dieser umfassende Leitfaden untersucht diese Unterschiede im Detail, erklärt die Cybersecurity-Auswirkungen und zeigt auf, warum cloudbasierte QMS-Plattformen zunehmend die bevorzugte Wahl für Organisationen werden, die Quality 4.0 annehmen.
Cloud-Basiertes QMS vs. On-Premise QMS: Die Unterschiede verstehen
Bevor wir tiefer auf Cybersecurity eingehen, ist es wichtig, klar zu verstehen, wie cloudbasierte und On-Premise-QMS-Systeme arbeiten. Beide Systeme erfüllen zwar denselben grundlegenden Zweck – die Verwaltung von Qualitätsprozessen wie Dokumentenkontrolle, Audits, Schulungen, Abweichungen und CAPA – ihre zugrunde liegende Architektur und die betrieblichen Verantwortlichkeiten unterscheiden sich jedoch deutlich.
Was ist ein cloudbasiertes QMS?
Ein cloudbasiertes QMS arbeitet nach dem Software-as-a-Service-(SaaS)-Modell, bei dem der Anbieter das System auf entfernten Servern hostet und den Nutzern über das Internet zur Verfügung stellt. Der Anbieter ist verantwortlich für Systemleistung, Updates, Sicherheit und die gesamte Infrastruktur, sodass sich Organisationen rein auf Qualitätsprozesse statt auf IT-Management konzentrieren können.

1) Zugriff auf ein cloudbasiertes QMS
Auf ein cloudbasiertes QMS kann von jedem Ort aus mit einem internetfähigen Gerät wie Laptop, Tablet oder Smartphone zugegriffen werden. Diese Zugänglichkeit ermöglicht es Mitarbeitern, Auditoren und Stakeholdern, unabhängig von ihrem physischen Standort in Echtzeit zusammenzuarbeiten. Sie ist besonders vorteilhaft für Organisationen mit mehreren Standorten oder Remote-Teams, da sie eine konsistente Datenverfügbarkeit und eine optimierte Kommunikation innerhalb der Organisation sicherstellt.
2) Infrastruktur-Anforderungen für ein cloudbasiertes QMS
Organisationen müssen nicht in physische Infrastruktur wie Server, Speichersysteme oder Rechenzentren investieren. Der Anbieter übernimmt Hosting, Systemwartung, Backups und Updates. Dies entlastet nicht nur interne IT-Teams, sondern stellt auch sicher, dass das System stets in der aktuellsten und sichersten Version ohne manuelles Eingreifen läuft.
3) Zahlungsbedingungen für ein cloudbasiertes QMS
Cloudbasierte QMS-Lösungen folgen in der Regel einem abonnementbasierten Preismodell, das monatlich oder jährlich abgerechnet wird. Diese Kosten beinhalten normalerweise Systemzugang, Hosting, Sicherheit, Wartung und Updates. Die Preisgestaltung hängt häufig von der Anzahl der Nutzer ab und ist somit skalierbar und an Wachstum oder Veränderungen der Mitarbeiterzahl anpassbar.
4) Cybersecurity-Verantwortlichkeiten in einem cloudbasierten QMS
In diesem Modell behält die Organisation zwar das Eigentum an ihren Daten, die Verantwortung für deren Sicherung liegt jedoch beim Anbieter. Dazu gehört die Implementierung von Verschlüsselung, das Management sicherer Zugriffskontrollen, die Gewährleistung regulatorischer Konformität, die Pflege von Audit-Trails und der Schutz vor Cyber-Bedrohungen. Organisationen profitieren von der spezialisierten Expertise und den dedizierten Sicherheitsressourcen des Anbieters.
5) Buchhaltung für Cloud-QMS-Kosten
Ausgaben im Zusammenhang mit einem cloudbasierten QMS werden als Betriebsausgaben (OPEX) verbucht. Dadurch können Organisationen große anfängliche Investitionen vermeiden und stattdessen die Kosten als Teil ihres laufenden Betriebsbudgets verwalten.
Was ist ein On-Premise-QMS?
Ein On-Premise-QMS wird innerhalb der eigenen IT-Infrastruktur der Organisation installiert und betrieben. Die Organisation erwirbt die Software in der Regel durch eine Einmallizenz und ist verantwortlich für das Hosting, die Wartung und die Sicherung des Systems.
1) Zugriff auf ein On-Premise-QMS
Der Zugriff auf ein On-Premise-QMS ist typischerweise auf das interne Netzwerk der Organisation beschränkt. Mitarbeiter müssen sich innerhalb der Netzwerkumgebung befinden, es sei denn, es werden Lösungen für den Fernzugriff konfiguriert, was zusätzliche Komplexität und Sicherheitsbedenken mit sich bringen kann.
2) Infrastruktur-Anforderungen für ein On-Premise-QMS
Organisationen müssen erheblich in Hardware investieren, einschließlich Server, Speichersysteme, Netzwerkausrüstung und Backup-Lösungen. Zusätzliche Anforderungen umfassen Stromversorgungssysteme, Kühlinfrastruktur und physischen Platz für das Rechenzentrum. Diese Komponenten müssen gewartet, aktualisiert und periodisch ersetzt werden, was die langfristigen Kosten erhöht.
3) Zahlungsbedingungen für ein On-Premise-QMS
Obwohl die Software über eine einmalige Lizenzgebühr erworben wird, entstehen Organisationen häufig laufende Kosten für Wartung, technischen Support und Updates. Diese wiederkehrenden Ausgaben können die Gesamtkosten des Eigentums im Laufe der Zeit erheblich steigern.
4) Cybersecurity-Verantwortlichkeiten in einem On-Premise-QMS
Die Verantwortung für die Cybersicherheit liegt vollständig bei der Organisation. Interne IT-Teams müssen Sicherheitsmaßnahmen implementieren, Systeme überwachen, Updates anwenden und auf Bedrohungen reagieren. Dafür werden qualifiziertes Personal, robuste Prozesse und kontinuierliche Investitionen in die Cybersicherheitsinfrastruktur benötigt.
5) Berücksichtigung von On-Premise-QMS-Ausgaben
On-Premise-QMS-Kosten werden als Investitionsausgaben (CAPEX) klassifiziert, da sie erhebliche anfängliche Investitionen in Infrastruktur und Software erfordern.
Herausforderungen der Cybersicherheit bei einem On-Premise-QMS
Trotz der Wahrnehmung, dass lokale Datenspeicherung bessere Kontrolle bietet, stellen On-Premise-Systeme mehrere Cybersicherheitsherausforderungen dar, die Organisationen angehen müssen.
- Volle Verantwortung für die Cybersicherheit: Organisationen müssen strenge Kontrollen über den Datenzugriff, die Datenänderung und das Löschen von Daten etablieren und durchsetzen. Sie müssen sichere Audit-Trails pflegen, die Datenintegrität sicherstellen und die Compliance bei behördlichen Prüfungen nachweisen. Da die gesamte Verantwortung intern liegt, können Schwächen in den Sicherheitspraktiken zu erheblichen Compliance-Risiken und Prüfungsfeststellungen führen.
- Erhöhte Validierungsanforderungen: On-Premise-Systeme erfordern oft umfangreiche Anpassungen, um mit Geschäftsprozessen in Einklang zu stehen. Solche Systeme fallen unter GAMP Kategorie 5, die mit dem höchsten Risikoniveau verbunden ist. Daher müssen Organisationen eine umfassende Computer System Validation (CSV) durchführen, einschließlich detaillierter Tests, Dokumentation und fortlaufender Verifizierung. Dies erhöht sowohl die Komplexität als auch den Ressourcenbedarf.
Cybersicherheitsvorteile eines Cloud-basierten QMS
Cloud-basierte QMS-Plattformen haben sich erheblich weiterentwickelt und bieten jetzt fortschrittliche Sicherheitsfunktionen, die oft die traditioneller On-Premise-Systeme übertreffen.

a) Sicheres Remote-Datenhosting
Cloud-Anbieter nutzen hochsichere Rechenzentren mit fortschrittlicher Verschlüsselung, kontinuierlicher Überwachung und automatisierten Backup-Systemen. Diese Einrichtungen sind darauf ausgelegt, Datenverfügbarkeit, Integrität und Schutz selbst im Falle von Systemausfällen oder Cyberangriffen zu gewährleisten.
b) Zugang zu spezialisierten Cybersicherheitsexperten
Cloud-Anbieter beschäftigen dedizierte Teams von Cybersicherheitsfachleuten, die Systeme rund um die Uhr überwachen, in Echtzeit auf Bedrohungen reagieren und Sicherheitsmaßnahmen kontinuierlich verbessern. Dieses Expertise-Niveau ist für die meisten Organisationen intern schwer aufrechtzuerhalten.
c) Reduziertes Risiko interner Datenmanipulation
Da Daten remote gespeichert und vom Anbieter verwaltet werden, können Mitarbeitende nicht direkt auf Backend-Systeme zugreifen oder diese manipulieren. Dies verringert das Risiko interner Datenmanipulation erheblich und sorgt für eine stärkere Datenintegrität.
d) Vereinfachte Compliance-Anforderungen
Cloud-basierte QMS-Lösungen fallen typischerweise unter GAMP Kategorie 3 oder 4, die im Vergleich zu Kategorie-5-Systemen weniger Validierungsschritte erfordern. Dies vereinfacht die Compliance-Bemühungen und verringert die Gesamtbelastung für Organisationen.
Moderne Ansätze der Cloud-Cybersicherheit
Cloud-basierte Qualitätsmanagementsysteme beruhen auf einem mehrschichtigen Cybersicherheitsrahmen, der darauf ausgelegt ist, sensible Daten zu schützen, die Systemintegrität zu wahren und unbefugten Zugriff zu verhindern. Dieser Ansatz kombiniert typischerweise Infrastrukturebenen-Abwehrmaßnahmen, Anwendungsschicht-Kontrollen und kontinuierliche Überwachung, um eine robuste Sicherheitslage zu schaffen, die für regulierte Umgebungen geeignet ist.
Da Bedrohungen immer raffinierter werden, verbessern Cloud-Anbieter kontinuierlich ihre Fähigkeiten, sodass Organisationen sich auf moderne, widerstandsfähige und intelligent gestaltete Schutzmechanismen verlassen können. Dadurch ist Cloud-Cybersicherheit nicht nur ein defensives Instrument, sondern ein wichtiger Enabler für Betriebskontinuität und regulatorische Compliance.
A) Web Application Firewall (WAF): Eine Web Application Firewall ist häufig in den Application Load Balancer der Plattform integriert, um eingehenden Datenverkehr zu analysieren und zu filtern. Sie hilft dabei, bösartige Anfragen zu identifizieren und zu blockieren, ungewöhnliche Zugriffsmuster zu erkennen und Versuche zu verhindern, Anwendungsschwachstellen auszunutzen.
Indem sie den Datenverkehr in Echtzeit untersucht, kann eine WAF sofort auf Injection-Versuche, Cross-Site-Scripting-Angriffe und andere gängige Bedrohungen reagieren. In vielen Systemen wird bei wiederholten Anmeldeversuchen automatisch eine CAPTCHA-Verifikation ausgelöst, die eine zusätzliche Schutzschicht gegen automatisierte Angriffe oder unbefugte Zugriffsversuche bietet.
Dieses automatisierte Verhalten stellt sicher, dass die Systemabwehr auch bei hoher Aktivität oder bei versuchten Einbrüchen aktiv, dynamisch und in der Lage bleibt, legitime Nutzer von böswilligen Akteuren zu unterscheiden.
B) Anwendungsebene-Sicherheitskontrollen: Cloud-Systeme setzen in der Regel klar definierte Anmelde-Sicherheitsprotokolle durch, um das Risiko unbefugten Zugriffs zu mindern. Beispielsweise können Benutzerkonten nach einer bestimmten Anzahl fehlgeschlagener Anmeldeversuche, oft fünf, vorübergehend gesperrt und nach einer höheren Schwelle, wie zehn Versuchen, dauerhaft gesperrt werden.
Diese strengen Kontrollen auf Anwendungsebene verringern die Wahrscheinlichkeit von Brute-Force-Angriffen erheblich und stellen sicher, dass nur legitime Benutzer Zugriff auf das System erhalten. Zusätzlich zur Anmeldesteuerung integrieren viele Plattformen starke Passwort-Richtlinien, Sitzungs-Timeout-Regeln und Multi-Faktor-Authentifizierung, um Einstiegspunkte weiter abzusichern.
Zusammen schaffen diese Maßnahmen eine kontrollierte, nachvollziehbare und geschichtete Sicherheitsumgebung, die nutzerbezogene Schwachstellen minimiert und den Gesamtschutz des Systems stärkt.
C) Kontinuierliche Überwachung und Sicherheitsupdates: Moderne Cloud-Umgebungen werden kontinuierlich mit automatisierten Tools und Echtzeitanalysen überwacht, die Bedrohungen, Schwachstellen oder verdächtige Aktivitäten erkennen. Diese ständige Überwachung ermöglicht es, potenzielle Probleme frühzeitig zu identifizieren, oft bevor sie betriebliche Auswirkungen verursachen.
Sicherheitsprotokolle werden routinemäßig aktualisiert, um sich an sich entwickelnde Cyberrisiken, regulatorische Erwartungen und branchenweite Best Practices anzupassen. Durch kontinuierliche Anpassung der Abwehrmaßnahmen, sei es durch Einspielen von Patches, Aktualisierung von Firewalls oder Verbesserung der Eindringungserkennungsfunktionen, stellen Cloud-Plattformen sicher, dass sie schnell auf neu auftauchende Bedrohungen reagieren können.
Dieser proaktive und dynamische Ansatz sorgt dafür, dass die Plattform sicher, widerstandsfähig und in der Lage bleibt, neu entstehende Risiken zu bewältigen und gleichzeitig die unterbrechungsfreie Verfügbarkeit der Dienste aufrechtzuerhalten.
Cybersecurity als entscheidender Faktor
Während Faktoren wie Kosteneffizienz, Skalierbarkeit, Infrastrukturanforderungen und operative Bequemlichkeit alle die Wahl zwischen cloudbasierten und lokalen QMS-Lösungen beeinflussen, wird die Cybersicherheit oft zum letztendlichen Unterscheidungsmerkmal.
Cloud-Umgebungen profitieren in der Regel von fortschrittlicher Sicherheitsarchitektur, spezialisierten Sicherheitsteams und kontinuierlicher Bedrohungsüberwachung – Fähigkeiten, die die meisten Organisationen intern nur schwer nachbilden können. Da Cyberangriffe an Häufigkeit und Raffinesse zunehmen, ist der Zugang zu Schutz auf Unternehmensniveau nicht mehr optional, sondern essenziell.
Daher bieten cloudbasierte Systeme häufig einen stärkeren, zuverlässigeren und zukunftssicheren Schutz für kritische Qualitäts- und Compliance-Daten. Das macht sie zur sichereren langfristigen Wahl für Organisationen, die sowohl operative Widerstandsfähigkeit als auch regulatorische Bereitschaft in einer zunehmend digitalen und bedrohungsanfälligen Umgebung erhalten möchten.
Fazit
Beim Vergleich von cloudbasierten und lokalen QMS-Plattformen sticht die Cybersicherheit deutlich als bestimmende Variable und letztentscheidender Faktor für moderne Organisationen hervor. Cloudbasierte Lösungen bieten fortschrittliche Sicherheitsfunktionen, reduzierte Compliance-Komplexität und geringere Infrastrukturkosten, und sorgen gleichzeitig dafür, dass Systeme kontinuierlich aktualisiert und vor sich entwickelnden Cyberbedrohungen geschützt bleiben.
On-Premise-Systeme vermitteln zwar ein Gefühl von Kontrolle, erfordern jedoch erhebliche Investitionen in Infrastruktur, qualifiziertes Personal und laufende Wartung sowie die volle Last der internen Verwaltung von Cybersicherheitsrisiken. Zusätzlich zu diesen Aspekten stimmen cloudbasierte QMS-Plattformen besser mit den übergeordneten Zielen von Quality 4.0 überein, indem sie Echtzeit-Datenzugriff, nahtlose Zusammenarbeit und Skalierbarkeit ermöglichen.
Sie reduzieren außerdem die mit der Systemvalidierung verbundene Komplexität, dank ihrer Einstufung in risikoärmere GAMP-Kategorien. Dies erlaubt Organisationen, sich stärker auf die Verbesserung von Qualitätsprozessen statt auf die Verwaltung technischer Overheads zu konzentrieren. Letztlich sollte die Entscheidung zwischen cloudbasiertem und lokalem QMS von langfristigen strategischen Zielen und nicht von kurzfristigen Präferenzen geleitet werden.
Da sich Cyberbedrohungen weiterentwickeln und regulatorische Erwartungen strenger werden, bietet die Nutzung einer fortschrittlichen, professionell verwalteten Cloud-Infrastruktur einen resilienteren und zukunftsorientierteren Ansatz. Für Organisationen, die Datensicherheit verbessern, Compliance vereinfachen und digitale Transformation, bietet ein cloudbasiertes QMS in der heutigen sich schnell verändernden Qualitätslandschaft einen klaren und nachhaltigen Vorteil.
Häufig gestellte Fragen (FAQs)
1. Wie beeinflusst Cybersicherheit die Entscheidung zwischen cloudbasiertem und lokalem QMS?
Die Cybersicherheit spielt eine zentrale Rolle bei der Entscheidung, ob ein cloudbasiertes oder ein lokales QMS die sicherere langfristige Wahl ist. Cloud-Systeme profitieren von Sicherheitskontrollen auf Unternehmensniveau, kontinuierlicher Überwachung und spezialisierten Cybersicherheitsteams, die die meisten Organisationen intern nicht nachbilden können. Bei On-Premise-Modellen liegt die gesamte Sicherheitsverantwortung bei den internen IT-Teams, was Komplexität, Kosten und Risiken erhöht. Angesichts intensiverer Cyberbedrohungen stellen viele Organisationen fest, dass Cloud-Plattformen stärkeren und zukunftssicheren Schutz bieten.
2. Ist ein cloudbasiertes QMS sicherer als ein On-Premise-QMS?
In den meisten modernen Umgebungen bietet ein cloudbasiertes QMS fortschrittlichere und kontinuierlich aktualisierte Sicherheitsvorkehrungen als traditionelle On-Premise-Systeme. Cloud-Anbieter nutzen verschlüsselte Rechenzentren, mehrschichtige Abwehrmaßnahmen und automatisierte Bedrohungserkennung, um eine widerstandsfähige Sicherheitslage aufrechtzuerhalten. Diese Schutzmaßnahmen werden in Echtzeit von dedizierten Experten überwacht und verbessert, sodass schnell auf neu auftauchende Bedrohungen reagiert werden kann. Dadurch können Organisationen auf robuste, professionell verwaltete Cybersicherheit vertrauen, anstatt sie selbst aufbauen und pflegen zu müssen.
3. Welche Cybersicherheitsverantwortlichkeiten verlagern sich beim Wechsel von On-Premise zu Cloud-QMS?
Bei der Einführung eines cloudbasierten QMS übernimmt der Anbieter die Verantwortung für Infrastruktursicherheit, Systemüberwachung, Einspielen von Sicherheitsupdates, Backups und Disaster Recovery. Organisationen behalten zwar das Eigentum an ihren Daten, müssen aber keine Server mehr verwalten, keine manuellen Updates durchführen oder komplexe Sicherheitskonfigurationen pflegen. Diese Verlagerung reduziert die interne Arbeitsbelastung erheblich und verbessert gleichzeitig die Konsistenz und Zuverlässigkeit der Sicherheit. Außerdem können sich die Teams stärker auf Qualitätsprozesse statt auf technisches Risikomanagement konzentrieren.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Mehr aus Regulatorische Erkenntnisse
Alle Artikel →
Das Muster hinter FDA Warning Letters: Was Startups & CDMOs oft übersehen

ISO 14644 Reinraumklassen für die Pharmaindustrie (mit Auswirkungen auf EM)

Discussion