La revisión del registro de auditoría en la industria farmacéutica es la nueva observación de la FDA, no su existencia
Los inspectores de la FDA ahora preguntan quién revisó el registro de auditoría, no solo si existe; esto es lo que impulsa las citaciones por revisión del registro de auditoría en la industria farmacéutica.
El cambio que nadie anunció
Durante años, tener un audit trail se trató como una insignia de cumplimiento. Si un sistema lo generaba, los equipos de calidad asumían que la casilla estaba marcada. Esa suposición ya no se sostiene.
Los investigadores de la FDA no preguntan: "¿Su sistema registra los cambios?" Preguntan: "¿Quién examinó esos registros, con qué frecuencia y qué hicieron cuando algo parecía estar mal?" Un audit trail que funciona pero que nadie revisa ahora se trata igual que la ausencia de uno —a veces peor, porque demuestra que la empresa tenía la información y no actuó en consecuencia.
Este es un cambio silencioso pero real en el comportamiento de las inspecciones, y está apareciendo directamente en las cartas de advertencia.
Existencia vs Revisión: Por qué importa la diferencia
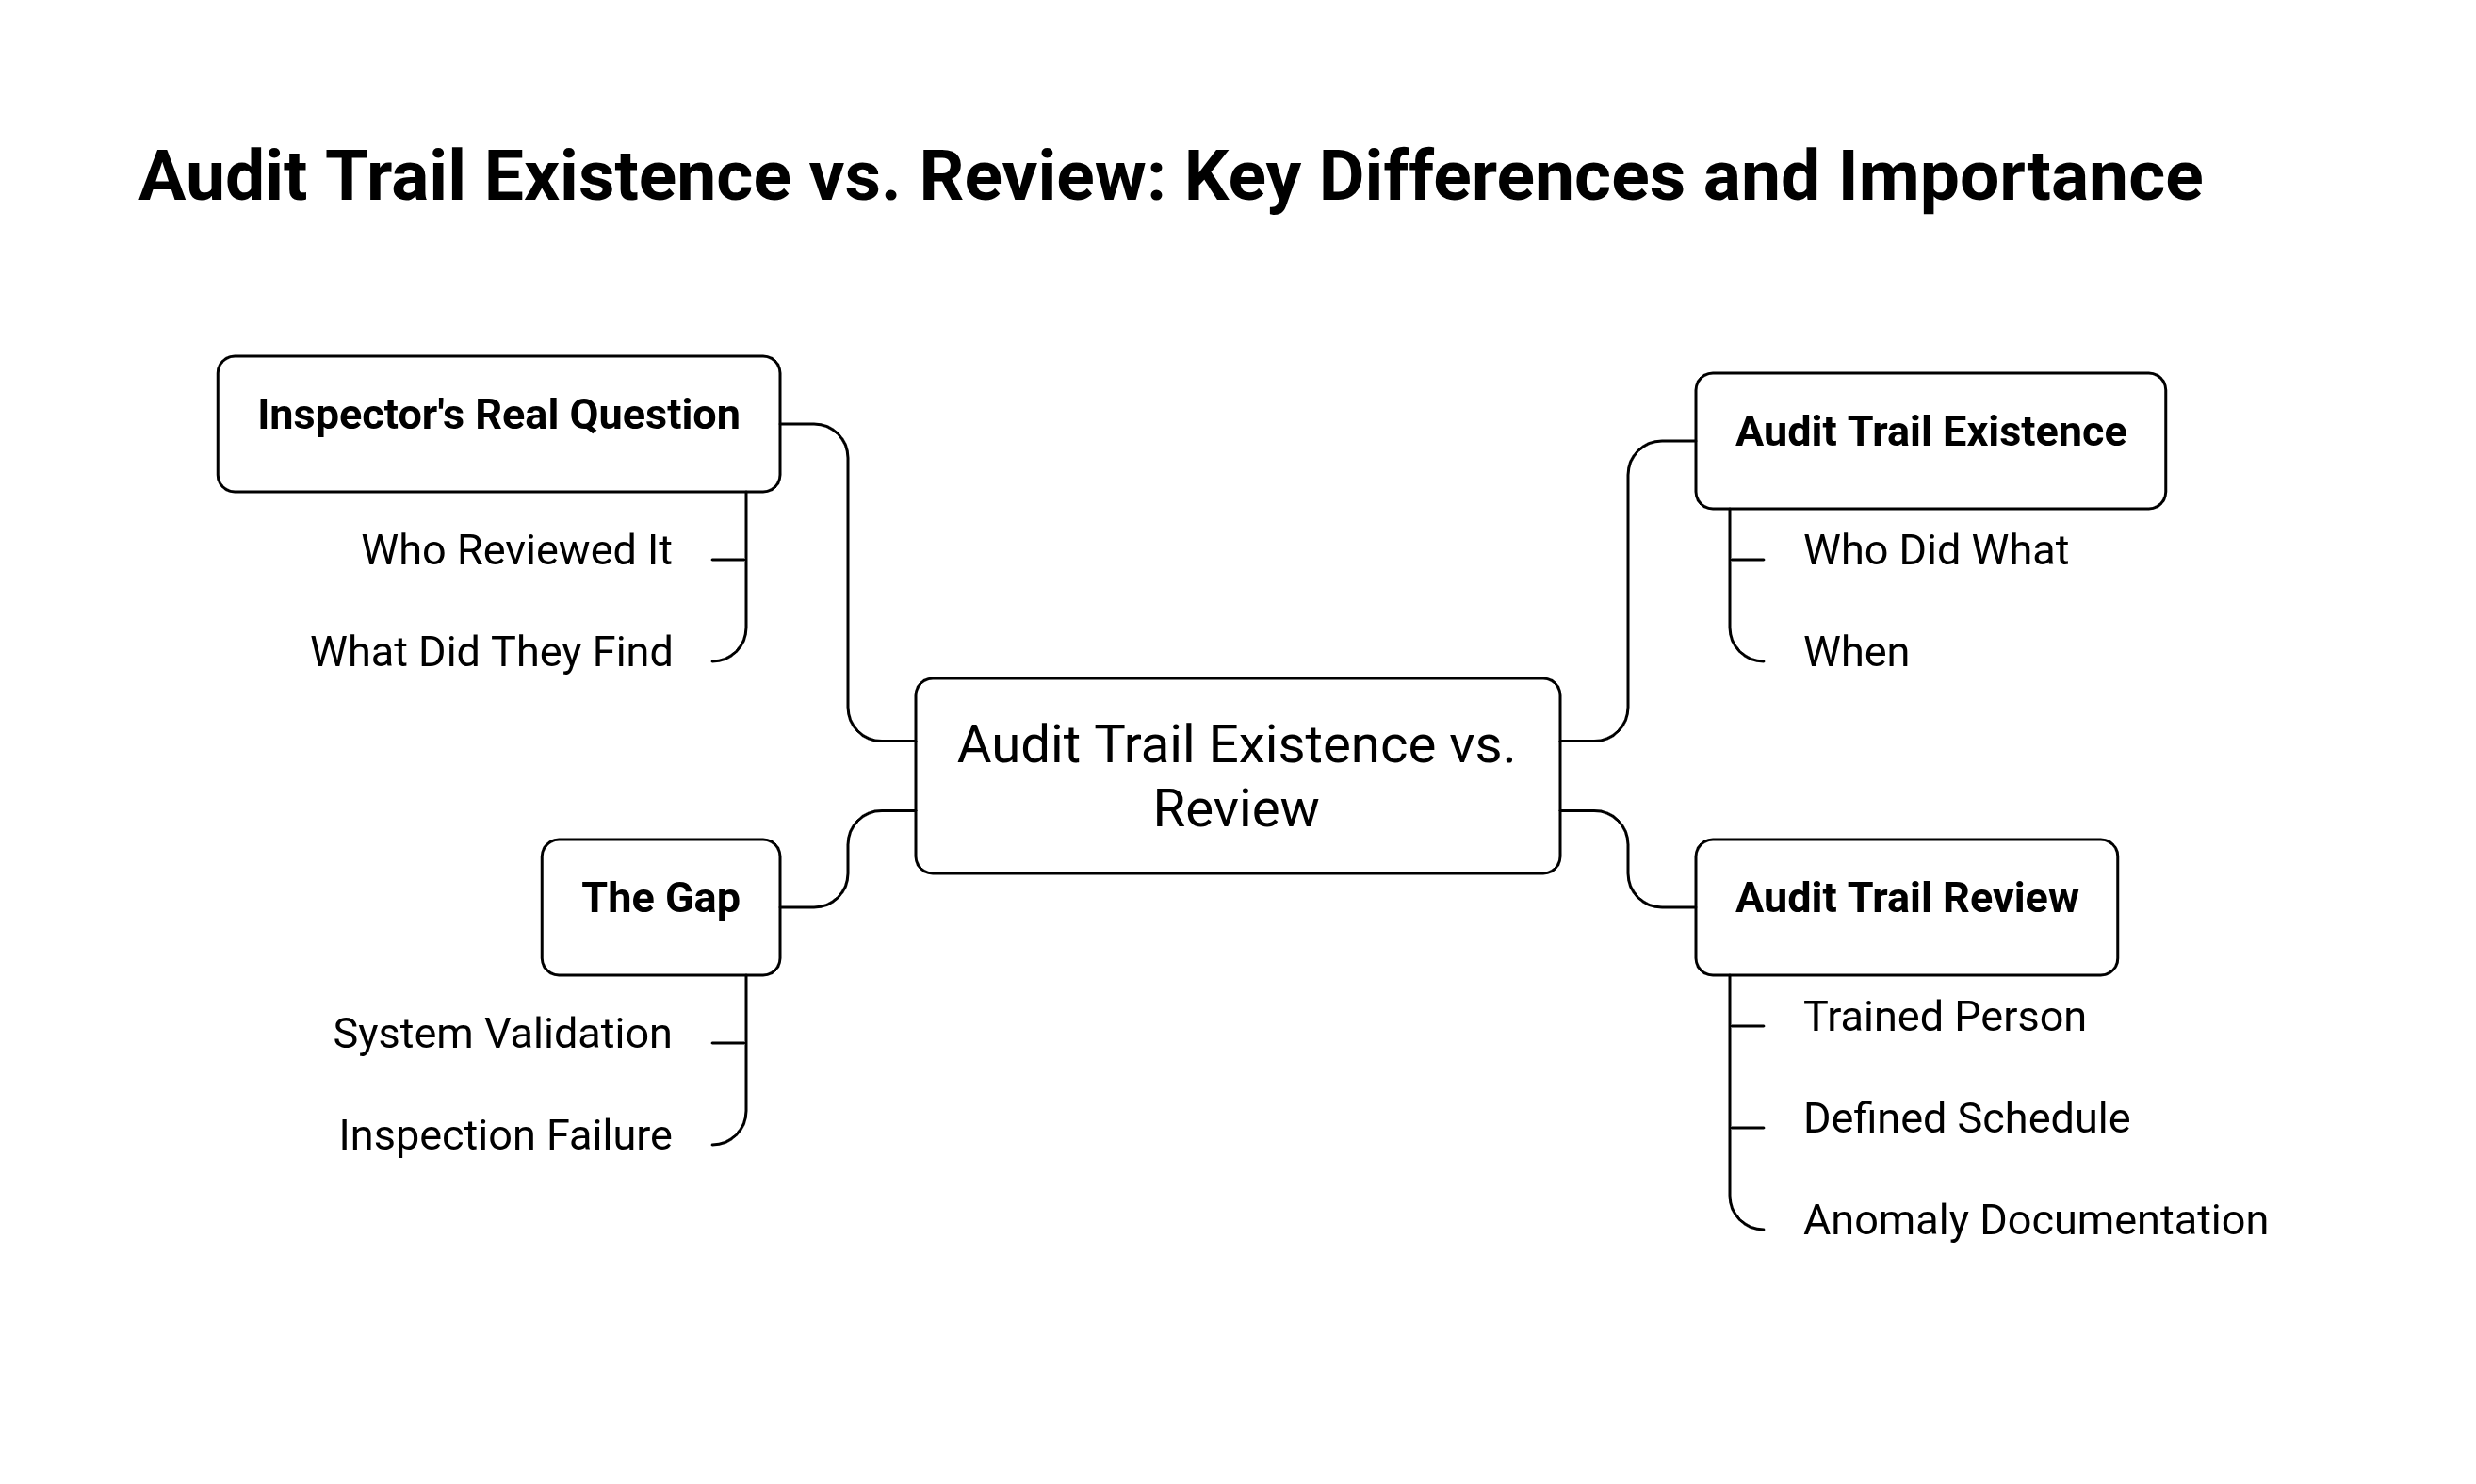 Existencia del audit trail significa que el sistema captura técnicamente quién hizo qué y cuándo dentro de un registro electrónico. La mayoría de los sistemas GxP validados han tenido esta capacidad durante años según 21 CFR Part 11 y EU GMP Annex 11.
Revisión del audit trail significa que una persona capacitada, en un calendario definido, abre el registro, lo compara con la actividad esperada y documenta cualquier actividad inusual, incluidas los resultados eliminados, las corridas reprocesadas, las entradas con fecha retroactiva o los intentos de inicio de sesión fallidos repetidos.
La brecha entre ambos es donde están cayendo las citaciones más recientes. Una empresa puede aprobar una auditoría de validación del sistema y aun así fallar una inspección porque nadie en la unidad de calidad revisó jamás la pista que el sistema validado estaba produciendo fielmente.
Lo que muestran los datos de la aplicación de la normativa
El Centre for Drug Evaluation and Research (CDER) de la FDA emitió 303 cartas de advertencia a fabricantes de fármacos y biológicos en el año fiscal 2025 (FY2025), frente a 190 en FY2024 —un aumento interanual de aproximadamente 59%, confirmado tanto por funcionarios de la FDA como por rastreadores independientes de la base de datos de cartas de advertencia de la FDA. Este es uno de los saltos de un solo año más pronunciados en la memoria reciente.
Las citaciones por integridad de datos siguen vinculadas a esta tendencia. Los análisis de la industria sobre las cartas de FY2025 sitúan los hallazgos de integridad de datos en torno al 15% de todas las cartas en general, pero esto aumenta drásticamente según la geografía —aproximadamente 60% para sitios en India, frente a alrededor del 21% para China y 10% para sitios en EE. UU. Dentro de estas citaciones, la revisión del audit trail (no su generación) se nombra cada vez más como la brecha específica.
Una forma simple de leer esto: la tecnología de registro ha alcanzado en gran medida a la industria. La disciplina de revisión en torno a esa tecnología no lo ha hecho.
La revisión del audit trail es solo una pieza del mayor aumento de cartas de advertencia; vea las causas más amplias y las estrategias de prevención que los equipos farmacéuticos necesitan.
→ Leer: Cartas de advertencia de la FDA: causas, riesgos y prevención
Hallazgos reales que prueban el patrón
Las cartas de advertencia recientes describen una historia consistente, incluso entre diferentes empresas y tipos de productos:
- Se esperaba que la unidad de producción y calidad de un fabricante revisara los datos brutos electrónicos y los audit trails de las pruebas de integridad de filtros. No lo hicieron. Solo se imprimieron y conservaron los resultados aprobatorios; las corridas con fallos no se registraron.
- El software de laboratorio de un fabricante de OTC permitía solo un rol de "System Administrator", con inicios de sesión compartidos y sin revisión independiente del audit trail en ningún intervalo definido.
- Resultados fuera de especificación se dejaron repetidamente de lado sin investigación formal, mientras que el audit trail que podía haber mostrado el patrón permanecía sin revisar.
En cada caso, el sistema era capaz de producir un audit trail completo y preciso. La falla fue organizacional: no se asignó a nadie para verlo, con qué frecuencia ni con qué ruta de escalado.
Existencia vs Revisión de un vistazo
Aspecto | Existencia del Audit Trail | Revisión del Audit Trail |
|---|---|---|
Lo que demuestra | El sistema puede registrar acciones de usuario, marcas de tiempo y cambios | Alguien realmente comprobó esos registros y actuó según los hallazgos |
Base regulatoria | 21 CFR Part 11, EU GMP Annex 11 (diseño del sistema) | Expectativas de supervisión de calidad GMP (211.22, 211.68, cláusulas de revisión del Annex 11) |
Evidencia típica | Informe de validación, especificación del sistema, IQ/OQ/PQ | SOP de revisión, registros de revisión, firmas y registros de desviación vinculados a anomalías del trail |
Modo de fallo común | Raro — la mayoría de los sistemas modernos capturan esto por defecto | Frecuente — sin cadencia definida, sin responsable asignado, sin resultado documentado |
Pregunta del inspector | "¿Registra el sistema esto?" | "¿Quién revisó esto, cuándo y qué encontró?" |
Consecuencia de la ausencia | No conformidad del sistema, remediación | Fallo sistémico de la unidad de calidad: tratado como una brecha de control, no como una brecha de documentación |
Por qué la IA y los sistemas digitales elevan la apuesta
A medida que los entornos de fabricación y laboratorio farmacéuticos adoptan herramientas asistidas por IA para la revisión de registros de lote, la clasificación de desviaciones o el señalamiento automático de anomalías, la revisión del rastro de auditoría se vuelve aún más central, no menos.
Algunas razones por las que esto importa específicamente para el pilar de IA y Digital:
- La salida de la IA no es automáticamente un registro controlado. Si una herramienta de IA sugiere una conclusión o detecta una anomalía, esa salida aún requiere una revisión humana documentada antes de convertirse en parte del registro oficial de calidad. Los reguladores ya han citado esta brecha en al menos una carta de advertencia reciente relacionada con documentación generada por IA.
- Más sistemas digitales significan más rastros de auditoría, no menos. Los registros electrónicos de lote, LIMS, sistemas de monitorización ambiental y herramientas de control de calidad asistidas por IA generan cada uno su propio rastro. Sin una cadencia de revisión coordinada entre sistemas, las brechas se multiplican en lugar de reducirse.
- La automatización puede ocultar las brechas de revisión. Un panel que muestra "audit trail: enabled" puede crear una confianza falsa. Enabled no es lo mismo que revisado.
- La implicación práctica: los proyectos de transformación digital en pharma necesitan un plan de gobernanza de revisiones incorporado desde el primer día, no añadido después de que el sistema entre en funcionamiento.
Los rastros de auditoría son tan fuertes como los sistemas validados que los generan; CSV y CSA influyen en si la revisión realmente resiste una inspección.
→ Leer: Validación de Sistemas Informáticos (CSV) vs Aseguramiento de Software Informático (CSA)
Construyendo un programa real de revisión de rastros de auditoría
Utilice esto como lista de verificación inicial para una autoevaluación de la unidad de calidad:
- Un SOP por escrito define lo que significa "audit trail review" para cada sistema GxP en uso
- La frecuencia de revisión está definida y se basa en el riesgo (no en "según sea necesario")
- Un rol específico —no "TI" ni "quien esté libre"— es responsable de la revisión de cada sistema
- Los revisores reciben formación sobre cómo se ve una anomalía en ese sistema específico
- Los resultados de la revisión se documentan, incluso cuando no se detecta nada inusual
- Las anomalías desencadenan una desviación o investigación formal, con un CAPA de cierre completo
- Se eliminan, siempre que sea posible, los inicios de sesión compartidos y las cuentas genéricas de administrador
- Las salidas asistidas por IA tienen un paso documentado de revisión y aprobación humana
- Los registros de revisión son recuperables rápidamente durante una inspección, no reconstruidos posteriormente
- Una unidad de calidad que pueda responder "muéstreme las tres últimas revisiones de rastros de auditoría de este sistema y lo que sucedió como resultado" está en una posición fundamentalmente diferente a la que solo puede decir que el sistema lo registra todo.
Conclusiones clave
- Las cartas de advertencia aumentaron drásticamente en el FY2025, y la integridad de los datos sigue siendo una de las categorías más citadas.
- El lenguaje específico de las citaciones ha cambiado: los inspectores nombran cada vez más la ausencia de revisión, no la ausencia del rastro en sí.
- La mayoría de los sistemas GxP ya generan rastros de auditoría completos: la brecha es la disciplina organizativa, no la tecnología.
- La IA y las herramientas digitales elevan aún más el listón, ya que agregan más sistemas que revisar e introducen nuevas categorías de salidas que necesitan la aprobación humana.
- Una cadencia de revisión documentada y basada en el riesgo con responsabilidad clara es ahora una expectativa básica, no una buena práctica.
Preguntas frecuentes
P1. ¿Cuál es la diferencia entre la existencia de un registro de auditoría y la revisión del registro de auditoría?
Existencia significa que el sistema registra técnicamente las acciones y los cambios de los usuarios. Revisión significa que una persona capacitada comprueba regularmente esos registros y documenta el resultado.
P2. ¿Por qué aumentaron tanto las cartas de advertencia de la FDA en el AF2025?
CDER emitió 303 cartas de advertencia en el AF2025, frente a 190 en el AF2024, un aumento vinculado a un enfoque de inspección ampliado, productos farmacéuticos no aprobados y brechas continuas de integridad de datos en los sitios.
P3. ¿La revisión del registro de auditoría es obligatoria según el 21 CFR Parte 11?
La Parte 11 establece requisitos sobre cómo deben capturarse y protegerse los registros y firmas electrónicas. La expectativa de revisar activamente esos registros proviene de requisitos más amplios de supervisión de calidad GMP, no solo de la Parte 11.
P4. ¿Tener un sistema validado protege frente a hallazgos en el registro de auditoría?
No. La validación confirma que el sistema funciona según lo diseñado. No confirma que alguien esté revisando lo que el sistema captura, que es donde se producen la mayoría de las citaciones recientes.
P5. ¿Con qué frecuencia deben revisarse los registros de auditoría?
No existe un intervalo fijo único en la normativa. La frecuencia de revisión debe basarse en el riesgo, documentarse en un SOP y seguirse de manera consistente — con evidencia de que se realizó.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Más en Pharma IT
Todos los artículos →
IA en ensayos clínicos: mejorar la eficiencia y ahorrar dinero
Cómo la IA está transformando la medicina personalizada para mejores resultados sanitarios
Discussion