Sicurezza informatica cloud nella Quality 4.0: guida completa per scegliere tra QMS basato su cloud e QMS on-premise
Guida completa al confronto tra QMS cloud e on-premise nella cybersecurity farmaceutica, categorie GAMP, readiness per la Quality 4.0 e fattori decisionali spiegati.

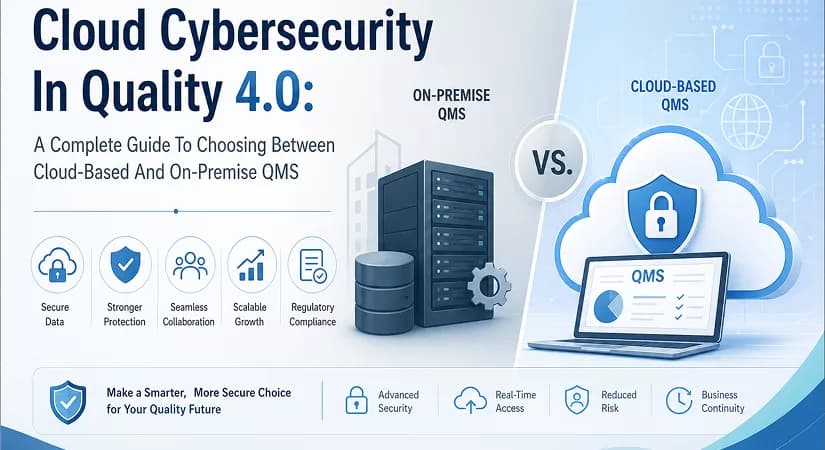
Mentre le industrie si avviano verso l’era della Quality 4.0, le organizzazioni stanno sempre più adottando tecnologie digitali, sistemi interconnessi e flussi di lavoro automatizzati per rimanere competitive e conformi. L’approccio moderno alla gestione della qualità non si limita più a documentazione e audit periodici; invece, si concentra sulla visibilità in tempo reale, l’analisi predittiva e la collaborazione senza soluzione di continuità tra reparti e aree geografiche.
Tra questi progressi, il passaggio dai tradizionali Sistemi di Gestione della Qualità (QMS) on-premise alle piattaforme QMS basate sul cloud si distingue come uno degli sviluppi più trasformativi degli ultimi anni. Con questo cambiamento, tuttavia, sorge una domanda importante e spesso dibattuta: come influiscono sicurezza informatica considerazioni su questa decisione?
Molte organizzazioni sono naturalmente attratte dalla scalabilità, flessibilità e accessibilità che i sistemi cloud offrono. I team possono collaborare in tempo reale, i dati possono essere accessibili istantaneamente e gli aggiornamenti di sistema avvengono senza interruzioni operative. Nonostante questi benefici, permane l’esitazione a causa di preoccupazioni relative a violazioni dei dati, accessi non autorizzati, scrutinio normativo e controllo complessivo delle informazioni sensibili.
D’altra parte, i sistemi on-premise offrono un senso di proprietà e controllo ma introducono sfide legate ai costi, alla manutenzione e alla sostenibilità a lungo termine. Per prendere una decisione informata e strategica, le organizzazioni devono non solo comprendere come questi due sistemi differiscano funzionalmente, ma anche valutare come le responsabilità e i rischi di cybersecurity siano distribuiti in ciascun modello.
Questa guida completa esplora in dettaglio queste differenze, spiega le implicazioni di cybersecurity e mette in evidenza perché le piattaforme QMS basate sul cloud stanno diventando sempre più la scelta preferita dalle organizzazioni che adottano la Quality 4.0.
QMS basato su cloud vs. QMS on-premise: comprendere le differenze
Prima di approfondire la cybersecurity, è essenziale comprendere chiaramente come operano i sistemi QMS basati su cloud e quelli on-premise. Sebbene entrambi i sistemi servano allo stesso scopo fondamentale — gestire processi di qualità come controllo documentale, audit, formazione, deviazioni e CAPA — la loro architettura sottostante e le responsabilità operative differiscono significativamente.
Che cos’è un QMS basato su cloud?
Un QMS basato su cloud opera su un modello Software as a Service (SaaS), in cui il fornitore ospita il sistema su server remoti e lo eroga agli utenti tramite Internet. Il fornitore è responsabile della gestione delle prestazioni del sistema, degli aggiornamenti, della sicurezza e dell’infrastruttura complessiva, permettendo alle organizzazioni di concentrarsi esclusivamente sui processi di qualità piuttosto che sulla gestione IT.

1) Accesso a un QMS basato su cloud
Un QMS basato su cloud può essere accessibile da qualsiasi luogo utilizzando un dispositivo con accesso a Internet come un laptop, tablet o smartphone. Questo livello di accessibilità permette a dipendenti, auditor e stakeholder di collaborare in tempo reale indipendentemente dalla loro posizione fisica. È particolarmente utile per organizzazioni con più sedi o team remoti, poiché garantisce disponibilità dati coerente e comunicazione snella all’interno dell’organizzazione.
2) Esigenze infrastrutturali per un QMS basato su cloud
Le organizzazioni non devono investire in infrastrutture fisiche come server, dispositivi di archiviazione o data center. Il fornitore si occupa dell’hosting, della manutenzione del sistema, dei backup e degli aggiornamenti. Ciò riduce non solo il carico sui team IT interni ma assicura anche che il sistema sia sempre eseguito sulla versione più recente e sicura senza interventi manuali.
3) Modalità di pagamento per un QMS basato su cloud
Le soluzioni QMS basate su cloud seguono un modello di prezzo basato su abbonamento, solitamente fatturato mensilmente o annualmente. Questi costi di norma includono l’accesso al sistema, l’hosting, la sicurezza, la manutenzione e gli aggiornamenti. I prezzi spesso dipendono dal numero di utenti, rendendo il modello scalabile e adattabile alla crescita dell’organizzazione o a cambiamenti nella dimensione della forza lavoro.
4) Responsabilità di cybersecurity in un QMS basato su cloud
In questo modello, pur mantenendo l’organizzazione la proprietà dei propri dati, la responsabilità di proteggerli ricade sul fornitore. Ciò include l’implementazione della crittografia, la gestione dei controlli di accesso sicuro, l’assicurare la conformità normativa, il mantenimento delle tracce di audit e la protezione contro le minacce informatiche. Le organizzazioni beneficiano dell’esperienza specialistica del fornitore e delle risorse dedicate alla sicurezza.
5) Contabilità delle spese per QMS cloud
Le spese correlate a un QMS basato su cloud sono classificate come spese operative (OPEX). Questo permette alle organizzazioni di evitare grandi investimenti iniziali e di gestire invece i costi come parte del budget operativo continuo.
Che cos’è un QMS on-premise?
Un QMS on-premise viene installato e gestito all’interno dell’infrastruttura IT dell’organizzazione. L’organizzazione acquista il software con una licenza a pagamento una tantum ed è responsabile dell’hosting, della manutenzione e della messa in sicurezza del sistema.
1) Accesso a un QMS on-premise
L’accesso a un QMS on-premise è tipicamente limitato alla rete interna dell’organizzazione. I dipendenti devono essere fisicamente presenti all’interno dell’ambiente di rete a meno che non vengano configurate soluzioni di accesso remoto, che possono introdurre complessità e preoccupazioni aggiuntive in termini di sicurezza.
2) Esigenze infrastrutturali per un QMS on-premise
Le organizzazioni devono investire considerevolmente in hardware, inclusi server, sistemi di storage, apparecchiature di rete e soluzioni di backup. Requisiti aggiuntivi comprendono sistemi di alimentazione, infrastrutture di raffreddamento e spazio fisico per il data center. Questi componenti devono essere mantenuti, aggiornati e periodicamente sostituiti, aumentando i costi a lungo termine.
3) Modalità di pagamento per un QMS on-premise
Sebbene il software venga acquistato tramite una licenza a pagamento una tantum, le organizzazioni spesso sostengono costi ricorrenti per manutenzione, supporto tecnico e aggiornamenti. Queste spese ricorrenti possono aumentare significativamente il costo totale di proprietà nel tempo.
4) Responsabilità di cybersecurity in un QMS on-premise
La responsabilità per la cybersecurity ricade interamente sull'organizzazione. I team IT interni devono implementare misure di sicurezza, monitorare i sistemi, applicare aggiornamenti e rispondere alle minacce. Ciò richiede personale qualificato, processi robusti e investimenti continui nell'infrastruttura di cybersecurity.
5) Contabilizzazione delle spese QMS on-premise
I costi del QMS on-premise sono classificati come spese in conto capitale (CAPEX), poiché comportano un investimento iniziale significativo in infrastrutture e software.
Sfide di cybersecurity in un QMS on-premise
Nonostante la percezione che l'archiviazione locale dei dati offra un maggiore controllo, i sistemi on-premise presentano diverse sfide di cybersecurity che le organizzazioni devono affrontare.
- Responsabilità completa per la cybersecurity: Le organizzazioni devono stabilire e far rispettare controlli rigorosi sull'accesso, la modifica e l'eliminazione dei dati. Devono mantenere audit trail sicuri, garantire l'integrità dei dati e dimostrare la conformità durante le ispezioni regolatorie. Poiché tutta la responsabilità ricade internamente, eventuali debolezze nelle pratiche di sicurezza possono comportare rischi di conformità significativi e rilievi durante gli audit.
- Aumento dei requisiti di validazione: I sistemi on-premise spesso richiedono ampie personalizzazioni per allinearsi ai processi aziendali. Tali sistemi rientrano nella Categoria 5 di GAMP, associata al livello di rischio più elevato. Di conseguenza, le organizzazioni devono condurre una completa Validazione dei Sistemi Informatici (CSV), inclusi test dettagliati, documentazione e verifiche continue. Questo aumenta sia la complessità sia le esigenze di risorse.
Vantaggi di cybersecurity di un QMS basato su cloud
Le piattaforme QMS basate su cloud si sono evolute significativamente e ora offrono capacità di sicurezza avanzate che spesso superano quelle dei sistemi on-premise tradizionali.

a) Hosting remoto sicuro dei dati
I provider cloud utilizzano data center altamente sicuri con crittografia avanzata, monitoraggio continuo e sistemi di backup automatizzati. Queste strutture sono progettate per garantire disponibilità, integrità e protezione dei dati anche in caso di guasti di sistema o attacchi informatici.
b) Accesso a esperti specializzati in cybersecurity
I vendor cloud impiegano team dedicati di professionisti della cybersecurity che monitorano i sistemi 24/7, rispondono alle minacce in tempo reale e migliorano continuamente le misure di sicurezza. Questo livello di competenza è difficile da mantenere internamente per la maggior parte delle organizzazioni.
c) Riduzione dei rischi di manomissione interna dei dati
Poiché i dati sono archiviati da remoto e gestiti dal vendor, i dipendenti non possono accedere o manipolare direttamente i sistemi di backend. Ciò riduce significativamente il rischio di manomissione interna dei dati e garantisce una maggiore integrità dei dati.
d) Requisiti di conformità semplificati
Le soluzioni QMS basate su cloud ricadono tipicamente nella Categoria 3 o 4 di GAMP, che richiedono meno passaggi di validazione rispetto ai sistemi di Categoria 5. Questo semplifica gli sforzi di conformità e riduce l'onere complessivo per le organizzazioni.
Approcci moderni alla cybersecurity cloud
I sistemi di gestione della qualità basati su cloud si basano su un framework di cybersecurity multilivello progettato per proteggere i dati sensibili, mantenere l'integrità del sistema e difendersi dall'accesso non autorizzato. Questo approccio combina tipicamente difese a livello di infrastruttura, controlli a livello di applicazione e monitoraggio continuo per creare una postura di sicurezza robusta adatta ad ambienti regolamentati.
Man mano che le minacce diventano più sofisticate, i provider cloud continuano a potenziare le loro capacità, garantendo che le organizzazioni possano contare su meccanismi di protezione moderni, resilienti e progettati in modo intelligente. Ciò rende la cybersecurity cloud non solo uno strumento difensivo ma un elemento chiave per la continuità operativa e la conformità normativa.
A) Web Application Firewall (WAF): Un Web Application Firewall è comunemente integrato con l'Application Load Balancer della piattaforma per analizzare e filtrare il traffico in ingresso. Aiuta a identificare e bloccare richieste dannose, rilevare pattern di accesso insoliti e prevenire tentativi di sfruttamento delle vulnerabilità dell'applicazione.
Esaminando il traffico in tempo reale, un WAF può rispondere immediatamente a tentativi di injection, attacchi cross-site scripting e altre minacce comuni. In molti sistemi la verifica CAPTCHA viene attivata automaticamente per tentativi di accesso ripetuti, aggiungendo un ulteriore livello di protezione contro attacchi automatici o tentativi di accesso non autorizzati.
Questo comportamento automatizzato garantisce che anche durante periodi di attività intensa o tentativi di violazione, le difese del sistema rimangano attive, dinamiche e capaci di distinguere gli utenti legittimi dagli attori dannosi.
B) Controlli di sicurezza a livello di applicazione: I sistemi cloud di solito applicano protocolli di sicurezza di login ben definiti per mitigare il rischio di accesso non autorizzato. Ad esempio, gli account utente possono essere bloccati temporaneamente dopo un numero specifico di tentativi di accesso falliti, spesso cinque, e bloccati permanentemente dopo una soglia più alta, come dieci tentativi.
Questi rigidi controlli a livello di applicazione riducono significativamente la probabilità di attacchi di forza bruta e garantiscono che solo gli utenti legittimi possano accedere al sistema. Oltre alla gestione dei login, molte piattaforme integrano politiche di password robuste, regole di timeout delle sessioni e autenticazione a più fattori per proteggere ulteriormente i punti di accesso.
Insieme, queste misure creano un ambiente di sicurezza controllato, tracciabile e stratificato che minimizza le vulnerabilità legate agli utenti e rafforza la protezione complessiva del sistema.
C) Monitoraggio continuo e aggiornamenti di sicurezza: Gli ambienti cloud moderni sono monitorati continuamente utilizzando strumenti automatizzati e analitiche in tempo reale che rilevano minacce, vulnerabilità o attività sospette. Questa sorveglianza costante consente di identificare i potenziali problemi precocemente, spesso prima che possano causare impatti operativi.
I protocolli di sicurezza vengono aggiornati di routine per allinearsi ai rischi informatici in evoluzione, alle aspettative regolatorie e alle migliori pratiche del settore. Adeguando continuamente le difese, sia installando patch software, aggiornando i firewall o migliorando le capacità di rilevamento delle intrusioni, le piattaforme cloud assicurano di poter rispondere rapidamente alle minacce emergenti.
Questo approccio proattivo e dinamico garantisce che la piattaforma resti sicura, resiliente e in grado di affrontare i rischi di nuova comparsa mantenendo al contempo la disponibilità del servizio senza interruzioni.
La cybersecurity come fattore decisivo
Sebbene fattori come efficienza dei costi, scalabilità, requisiti infrastrutturali e comodità operativa influenzino la scelta tra soluzioni QMS basate su cloud e on-premise, la cybersecurity spesso diventa il discriminante finale.
Gli ambienti cloud generalmente beneficiano di architetture di sicurezza avanzate, team specializzati in sicurezza e monitoraggio continuo delle minacce, capacità che la maggior parte delle organizzazioni fatica a replicare internamente. Con l'aumento della frequenza e della sofisticazione degli attacchi informatici, l'accesso a protezioni di livello aziendale non è più opzionale ma essenziale.
Di conseguenza, i sistemi basati su cloud spesso forniscono una protezione più solida, affidabile e pronta per il futuro per i dati critici di qualità e conformità. Questo li posiziona come la scelta a più basso rischio nel lungo termine per le organizzazioni che vogliono mantenere sia la resilienza operativa sia la prontezza regolatoria in un ambiente sempre più digitale e vulnerabile alle minacce.
In conclusione
Nel confronto tra piattaforme QMS basate su cloud e on-premise, la cybersecurity emerge chiaramente come la variabile determinante e il fattore decisionale ultimo per le organizzazioni moderne. Le soluzioni cloud offrono funzionalità di sicurezza avanzate, minore complessità di conformità e costi infrastrutturali inferiori, garantendo al contempo che i sistemi rimangano costantemente aggiornati e protetti contro le minacce informatiche in evoluzione.
I sistemi on-premise, pur offrendo una sensazione di controllo, richiedono investimenti sostanziali in infrastrutture, personale qualificato e manutenzione continua, oltre al pieno onere di gestire internamente i rischi di cybersecurity. Oltre a queste considerazioni, le piattaforme QMS basate su cloud si allineano in modo più efficace con gli obiettivi più ampi della Quality 4.0 consentendo accesso ai dati in tempo reale, collaborazione senza interruzioni e scalabilità.
Riduzione della complessità associata alla convalida del sistema è un altro vantaggio, grazie al loro allineamento con categorie GAMP a rischio inferiore. Questo permette alle organizzazioni di concentrarsi maggiormente sul miglioramento dei processi di qualità piuttosto che sulla gestione dell'overhead tecnico. In ultima analisi, la scelta tra QMS basato su cloud e on-premise dovrebbe essere guidata da obiettivi strategici a lungo termine piuttosto che da preferenze a breve termine.
Man mano che le minacce informatiche continuano a evolversi e le aspettative regolatorie diventano più rigorose, fare affidamento su un'infrastruttura cloud avanzata e gestita professionalmente offre un approccio più resiliente e pronto per il futuro. Per le organizzazioni che cercano di migliorare la sicurezza dei dati, snellire la conformità e supportare trasformazione digitale, un QMS basato su cloud offre un vantaggio chiaro e sostenibile nell'attuale contesto di qualità in rapido cambiamento.
Domande frequenti
1. In che modo la cybersecurity influenza la scelta tra QMS basato su cloud e on-premise?
La cybersecurity svolge un ruolo centrale nel determinare se un QMS basato su cloud o on-premise sia la scelta più sicura nel lungo termine. I sistemi cloud beneficiano di controlli di sicurezza di livello enterprise, monitoraggio continuo e team specializzati in cybersecurity che la maggior parte delle organizzazioni non può replicare internamente. I modelli on-premise pongono l'intero onere della sicurezza sui team IT interni, aumentando complessità, costi e rischio. Con l'intensificarsi delle minacce informatiche, molte organizzazioni ritengono che le piattaforme cloud offrano una protezione più solida e a prova di futuro.
2. Un QMS basato su cloud è più sicuro di un QMS on-premise?
Nella maggior parte degli ambienti moderni, un QMS basato su cloud offre salvaguardie di sicurezza più avanzate e costantemente aggiornate rispetto ai tradizionali sistemi on-premise. I fornitori cloud utilizzano data center crittografati, difese multilivello e rilevamento delle minacce automatizzato per mantenere una postura di sicurezza resiliente. Queste protezioni sono monitorate e migliorate in tempo reale da esperti dedicati, garantendo una risposta rapida alle minacce emergenti. Ciò permette alle organizzazioni di fare affidamento su una cybersecurity solida e gestita professionalmente anziché costruirla e mantenerla autonomamente.
3. Quali responsabilità di cybersecurity cambiano passando da un QMS on-premise a uno cloud?
Adottando un QMS basato su cloud, il provider assume la responsabilità della sicurezza dell'infrastruttura, del monitoraggio del sistema, dell'applicazione delle patch per le vulnerabilità, dei backup e del disaster recovery. Le organizzazioni mantengono la proprietà dei propri dati ma non devono più gestire server, eseguire aggiornamenti manuali o mantenere configurazioni di sicurezza complesse. Questo spostamento riduce significativamente il carico di lavoro interno migliorando allo stesso tempo la coerenza e l'affidabilità della sicurezza. Consente inoltre ai team di concentrarsi maggiormente sulle operazioni di qualità piuttosto che sulla gestione del rischio tecnico.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Altro in Regulatory Intelligence
Tutti gli articoli →
Lo schema dietro le FDA Warning Letters: cosa spesso trascurano startup e CDMO

Classi di cleanroom ISO 14644 per il settore farmaceutico (con implicazioni per il monitoraggio ambientale)

Discussion