El futuro de la Validación de Sistemas Computarizados (CSV)
El CSV se está desmantelando, no evolucionando. El cambio de la FDA hacia CSA, GAMP 5 Ed.2 y la validación de IA están reescribiendo las reglas de la industria farmacéutica en 2026.
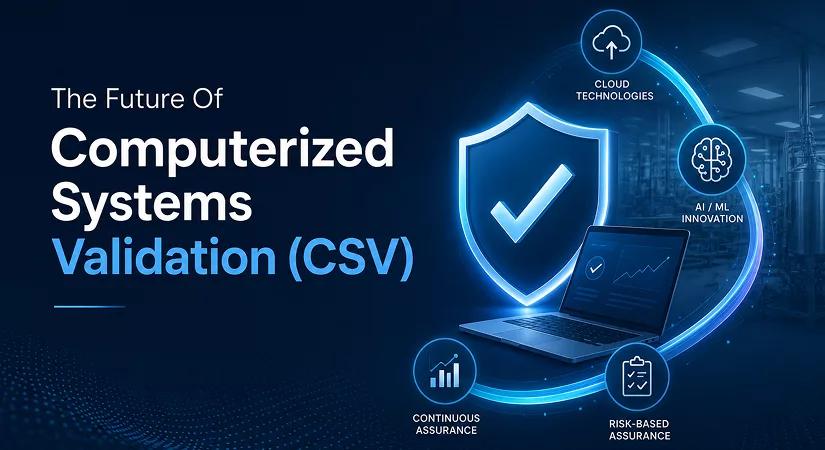
Durante más de dos décadas, la Validación de Sistemas Computarizados (CSV) ha sido una de las actividades que más recursos exige en la fabricación regulada de ciencias de la vida. Su modelo tradicional se basaba en pruebas exhaustivas y scriptadas, carpetas de documentación firmada y revalidación completa desencadenada por incluso cambios mínimos de software. Ese modelo se construyó para otra era —una en la que el software empresarial cambiaba una vez cada pocos años. Esa era se ha acabado.
Las plataformas en la nube ahora empujan actualizaciones semanalmente. Los modelos de IA y aprendizaje automático (ML) evolucionan continuamente, a menudo sin un evento de versión claro que marque el cambio. El futuro de la CSV no es simplemente una evolución del modelo antiguo. Es, en gran parte, su desmantelamiento.
Un puñado de hitos regulatorios recientes muestran exactamente la velocidad a la que se está moviendo este cambio:
- El 24 de septiembre de 2025, el Center for Devices and Radiological Health (CDRH) y el Center for Biologics Evaluation and Research (CBER) de la FDA publicaron conjuntamente la guía final titulada “Computer Software Assurance for Production and Quality System Software” (Docket No. FDA-2022-D-0795). Esto siguió a un borrador emitido por primera vez en septiembre de 2022.
- La guía “anula la Sección 6” de la guía anterior de la FDA “General Principles of Software Validation”, retirando formalmente el enfoque centrado en CSV de esa sección
- La “ISPE GAMP® Guide: Artificial Intelligence” — un marco industrial de 290 páginas para validar sistemas de AI/ML en entornos GxP, redactado por más de 20 expertos de la industria y el ámbito académico — se publicó en “July 2025”
- La “GAMP 5 Second Edition”, el principal marco de validación basado en riesgos de la industria, se actualizó en 2022 con nuevos apéndices sobre IA/ML, computación en la nube y desarrollo Agile — sentando las bases sobre las que la industria ha pasado los últimos tres años construyendo
De CSV a CSA: ¿Qué cambió realmente?
El desarrollo central que está moldeando el futuro de la validación es el cambio formal de la FDA de Computer System Validation (CSV) a Computer Software Assurance (CSA). Esto no es un ejercicio de cambio de marca. Es un cambio filosófico genuino en cómo los reguladores definen lo que realmente significa estar “validado” y tiene consecuencias reales en cómo los equipos de validación emplean su tiempo y presupuesto.

La distinción entre los dos modelos se reduce a cuatro diferencias clave:
- CSV demuestra cumplimiento mediante volumen de documentación. El modelo tradicional requería pruebas exhaustivas y scriptadas de cada función del software. Esto se aplicaba independientemente de si esa función implicaba algún riesgo significativo para la seguridad del paciente o la calidad del producto. Efectivamente, se exigía revalidación completa tras casi cualquier cambio.
- CSA demuestra garantía mediante pensamiento crítico priorizado por riesgo. El nuevo modelo pide a los fabricantes que empiecen con una pregunta simple: ¿para qué se usa realmente este software? A partir de ahí, los equipos evalúan el riesgo real para la seguridad del paciente y la calidad del producto, y orientan el rigor de sus pruebas en consecuencia. La FDA describe esto como un enfoque “basado en riesgos” diseñado para no ser más gravoso de lo necesario.
- CSV trata cada cambio de software como igualmente significativo. Una actualización menor de la interfaz y un cambio en un algoritmo crítico históricamente desencadenaban una carga de revalidación comparable bajo la práctica clásica de CSV.
- CSA escala el esfuerzo de validación según la consecuencia. Las funciones de menor riesgo —particularmente aquellas construidas sobre plataformas comerciales ya validadas— pueden asegurarse mediante métodos de menor intervención, como pruebas ad hoc o revisión de la documentación del proveedor. Las funciones de mayor riesgo siguen recibiendo pruebas rigurosas y scriptadas.
Una aclaración importante: La guía de la FDA sobre CSA no cambia el texto normativo subyacente. El Quality System Regulation (21 CFR Part 820) y, para medicamentos, 21 CFR Parts 210/211 permanecen en vigor exactamente como están escritos. Lo que CSA moderniza es la “filosofía y el método” que las empresas usan para demostrar resultados con calidad GMP, no el requisito legal de demostrarlos.
La filosofía cambió.
La mecánica de aplicarla realmente es una cuestión mucho más profunda.
→ Leer: FDA Computer Software Assurance (CSA): Una guía definitiva para líderes farmacéuticos
¿Qué cubre realmente la guía y qué no?
Entender el futuro de la CSV significa comprender el alcance preciso de la guía de la FDA de septiembre de 2025. Sus límites importan tanto como su contenido.
La guía se aplica específicamente a:
- Sistemas informáticos y procesamiento automatizado de datos utilizados en operaciones de producción o calidad, incluidos sistemas de ejecución de manufactura, sistemas de gestión electrónica de documentos y sistemas de información de laboratorio
- Fabricantes de dispositivos médicos, como el alcance principal declarado de la guía, emitida bajo el Quality System Regulation (21 CFR Part 820)
La guía explícitamente no se aplica a:
1) Productos Software-in-a-Medical-Device o Software-as-a-Medical-Device donde el software en sí es el dispositivo regulado. Estos continúan siguiendo vías separadas de validación de software de dispositivos y de presentación premarcado.
2) Los requisitos CGMP específicos de medicamentos como asunto independiente. La FDA y observadores de la industria esperan ampliamente una aplicación paralela o ampliada de los principios CSA a los sistemas de calidad farmacéutica. Algunas fuentes de la industria apuntan a principios de 2026 como un marco temporal probable para acciones adicionales de la FDA, aunque esto merece confirmarse frente al índice de guías publicadas por la FDA a medida que esté disponible, en lugar de considerarlo un hecho establecido hoy.
Esta distinción de alcance se vuelve más importante a medida que los fabricantes despliegan sistemas que combinan herramientas de producción con funcionalidad de IA integrada. Cada vez más, la línea entre “software de sistema de calidad” y “software de dispositivo médico” ya no es obvia.
GAMP 5: El marco industrial que operacionaliza el cambio
En paralelo al cambio regulatorio de la FDA se encuentra la continua evolución de GAMP 5, Good Automated Manufacturing Practice, el marco desarrollado por ISPE que la mayoría de las empresas de ciencias de la vida utilizan para poner en práctica la estrategia de validación. La Segunda Edición de GAMP 5, publicada en 2022, modernizó el marco original para abordar las tecnologías exactas que ahora están remodelando el futuro de la CSV.
Las actualizaciones más trascendentales introducidas en la Segunda Edición de GAMP 5 incluyen:
- Nuevos apéndices que abordan AI/ML, computación en la nube y blockchain. Estas tecnologías estaban en gran medida ausentes del marco original de GAMP 5. Ahora cuentan con orientación de validación dedicada y basada en riesgos.
- Apoyo explícito para el desarrollo Agile e iterativo. El rígido y lineal ciclo de vida de validación del "modelo V" ya no es el único enfoque aceptado. Las metodologías iterativas ahora están formalmente respaldadas a lo largo del ciclo de vida del sistema.
- Tratamiento clarificado de las firmas electrónicas en flujos de trabajo Agile. Los requisitos formales de firma electrónica se aplican específicamente a los registros regidos por normas preexistentes (predicate rules), no a cada paso de aprobación interna en un proceso de desarrollo Agile.
- Un marco distinto para la nube y SaaS. Esto proporciona orientación práctica sobre la evaluación del riesgo del proveedor de nube, la integridad de los datos en entornos multi-tenant y las responsabilidades de validación una vez que la infraestructura está fuera del control directo de la empresa.
En julio de 2025, ISPE amplió esta base con una “GAMP Guide: Artificial Intelligence” dedicada —un marco de 290 páginas, escrito por expertos— que aborda exactamente aquello a lo que la Segunda Edición de GAMP 5 solo podía aludir: ¿cómo validar un sistema cuyo comportamiento se moldea continuamente por los datos, en lugar de estar fijado en el momento del lanzamiento?
Validación de IA: La Frontera Que Debe Resolver El Futuro De La CSV
El desafío no resuelto más difícil en el futuro de la validación de sistemas informatizados es fácil de enunciar y difícil de resolver: ¿cómo validar un sistema que nunca deja de cambiar? La lógica de validación tradicional asume que un sistema, una vez probado y aprobado, se comporta idénticamente hasta que un desarrollador humano introduce un cambio deliberado y documentado.
Los modelos de inteligencia artificial y aprendizaje automático rompen esa suposición a un nivel estructural. Ningún marco de validación heredado fue diseñado para manejar esta realidad.

Las prácticas emergentes recomendadas para la validación de AI/ML, extraídas de la GAMP AI Guide de ISPE 2025 y reforzadas por la actividad de orientación más amplia de la FDA sobre IA, incluyen:
- Tratar los datos como un entregable validado por derecho propio. El comportamiento de un modelo de IA es inseparable de sus datos de entrenamiento, por lo que el ciclo de vida de los datos debe ser rastreado y validado junto con el software. En el aprendizaje automático, la calidad de los datos y la calidad del modelo no pueden separarse.
- Aplicar los principios de integridad de datos (ALCOA+) a los datos de entrenamiento de IA. Los conjuntos de datos de entrenamiento, las anotaciones y los pasos de preprocesamiento deben ser atribuibles, legibles, contemporáneos, originales y precisos —con énfasis adicional en la integridad, consistencia, durabilidad y disponibilidad.
- Monitorear el drift del modelo como una actividad de validación continua. En lugar de un evento de aprobación único, la validación de IA requiere cada vez más un monitoreo continuo del rendimiento, vigilando el momento en que el comportamiento del modelo en el mundo real se desvía de su línea base validada.
- Alinear la gestión de riesgos de calidad con marcos establecidos. La Guía de ISPE hace referencia explícita a estándares como ISO/IEC 42001:2023 para sistemas de gestión de IA, situando la validación de IA dentro de una infraestructura de calidad internacional reconocida en lugar de tratarla como algo totalmente nuevo.
Conclusión: Validación Como Aseguramiento Continuo, No Como Un Evento Único
El futuro de la Validación de Sistemas Informatizados no es un futuro sin validación. Es un futuro en el que la validación se vuelve proporcional, continua y genuinamente basada en el riesgo, en lugar de reflexivamente exhaustiva independientemente de las verdaderas implicaciones.
El cambio de CSV a CSA, formalizado en la orientación final de la FDA de septiembre de 2025 y reforzado por la Segunda Edición de GAMP 5 y la GAMP AI Guide de ISPE 2025, muestra que el aparato regulatorio e industrial de calidad finalmente se pone al día con un panorama de software que ha superado los modelos de validación construidos para gobernarlo.
Una cosa permanece constante incluso cuando la metodología se transforma: el propósito subyacente. La seguridad del paciente, la calidad del producto y la integridad de los datos son innegociables. Las empresas que realmente prosperen en este nuevo panorama dejarán de tratar la validación como una casilla que se marca una vez en el lanzamiento y se olvida.
En su lugar, la tratarán como una disciplina continua, basada en el pensamiento crítico, la evaluación proporcional del riesgo y el aseguramiento permanente. Esa disciplina debe aplicarse con la misma rigurosidad a un modelo de IA que se actualiza por sí mismo que la que una vez se aplicó a un software empresarial estático que funcionaba silenciosamente en una sala de servidores.
CSV y CSA no son términos intercambiables.
Saber exactamente dónde termina uno y dónde comienza el otro es la verdadera prueba para los equipos de validación.
→ Leer: CSV vs CSA: Validación de Sistemas Computarizados frente a Garantía de Software explicadas
Preguntas frecuentes
1) ¿Qué está impulsando el cambio de CSV a CSA en las industrias reguladas?
El paso de Computerized Systems Validation (CSV) a Computer Software Assurance (CSA) está siendo impulsado por la rápida evolución de las tecnologías de software modernas, incluidas las plataformas en la nube, el desarrollo Agile y la inteligencia artificial. Los enfoques tradicionales de CSV a menudo requerían documentación y pruebas extensas independientemente del riesgo real asociado a una función de software. CSA introduce una metodología más flexible y basada en riesgos que centra los esfuerzos de validación donde más importan. Esto permite a las organizaciones mantener el cumplimiento al tiempo que mejoran la eficiencia y reducen cargas de validación innecesarias.
2) ¿En qué se diferencia Computer Software Assurance (CSA) del CSV tradicional?
CSA enfatiza el pensamiento crítico y la evaluación de riesgos en lugar de depender en gran medida del volumen de documentación como prueba de cumplimiento. En lugar de probar cada función de software con el mismo nivel de rigor, las organizaciones evalúan cómo un sistema afecta la calidad del producto y la seguridad del paciente antes de determinar el enfoque de prueba adecuado. Las funciones de menor riesgo pueden requerir pruebas menos formales, mientras que las funciones de alto riesgo continúan recibiendo una validación exhaustiva. Este enfoque ayuda a las empresas a centrar los recursos en las áreas que tienen el mayor impacto potencial.
3) ¿Por qué la inteligencia artificial está creando nuevos desafíos de validación?
Los sistemas de inteligencia artificial y aprendizaje automático pueden evolucionar continuamente en función de nuevos datos, lo que los hace fundamentalmente diferentes de las aplicaciones de software tradicionales. Los métodos de validación convencionales asumen que el comportamiento del software permanece sin cambios hasta que se produce una actualización documentada. Los modelos de IA pueden experimentar cambios en el rendimiento con el tiempo debido a la deriva del modelo, lo que requiere supervisión continua en lugar de una validación única. Como resultado, las organizaciones deben desarrollar nuevas estrategias para garantizar que los sistemas de IA sigan siendo fiables, precisos y conformes a lo largo de su ciclo de vida.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Más en Regulatory Intelligence
Todos los artículos →
El patrón detrás de las FDA Warning Letters: lo que las startups y los CDMO suelen pasar por alto
Clases de salas limpias ISO 14644 para la industria farmacéutica (con implicaciones para EM)
Discussion