La revisione delle audit trail in ambito farmaceutico è il nuovo rilievo della FDA, non la sola esistenza
Gli ispettori della FDA ora chiedono chi ha esaminato l'audit trail, non solo se esiste; ecco cosa sta guidando le citazioni relative alla revisione delle audit trail in ambito farmaceutico.
Il cambiamento che nessuno ha annunciato
Per anni, avere una audit trail è stato considerato come un distintivo di conformità. Se un sistema la generava, i team qualità presumevano che la casella fosse spuntata. Questa supposizione non vale più.
Gli investigatori della FDA non chiedono più: "Il vostro sistema registra le modifiche?" Chiedono: "Chi ha esaminato quei registri, con quale frequenza e cosa ha fatto quando qualcosa sembrava non andare?" Una audit trail funzionante che nessuno revisiona ora è trattata allo stesso modo di nessuna audit trail — a volte peggio, perché dimostra che l'azienda aveva l'informazione e non ha agito.
Si tratta di un cambiamento discreto ma reale nel comportamento ispettivo, e si sta manifestando direttamente nelle warning letters.
Esistenza vs Revisione: perché la differenza conta
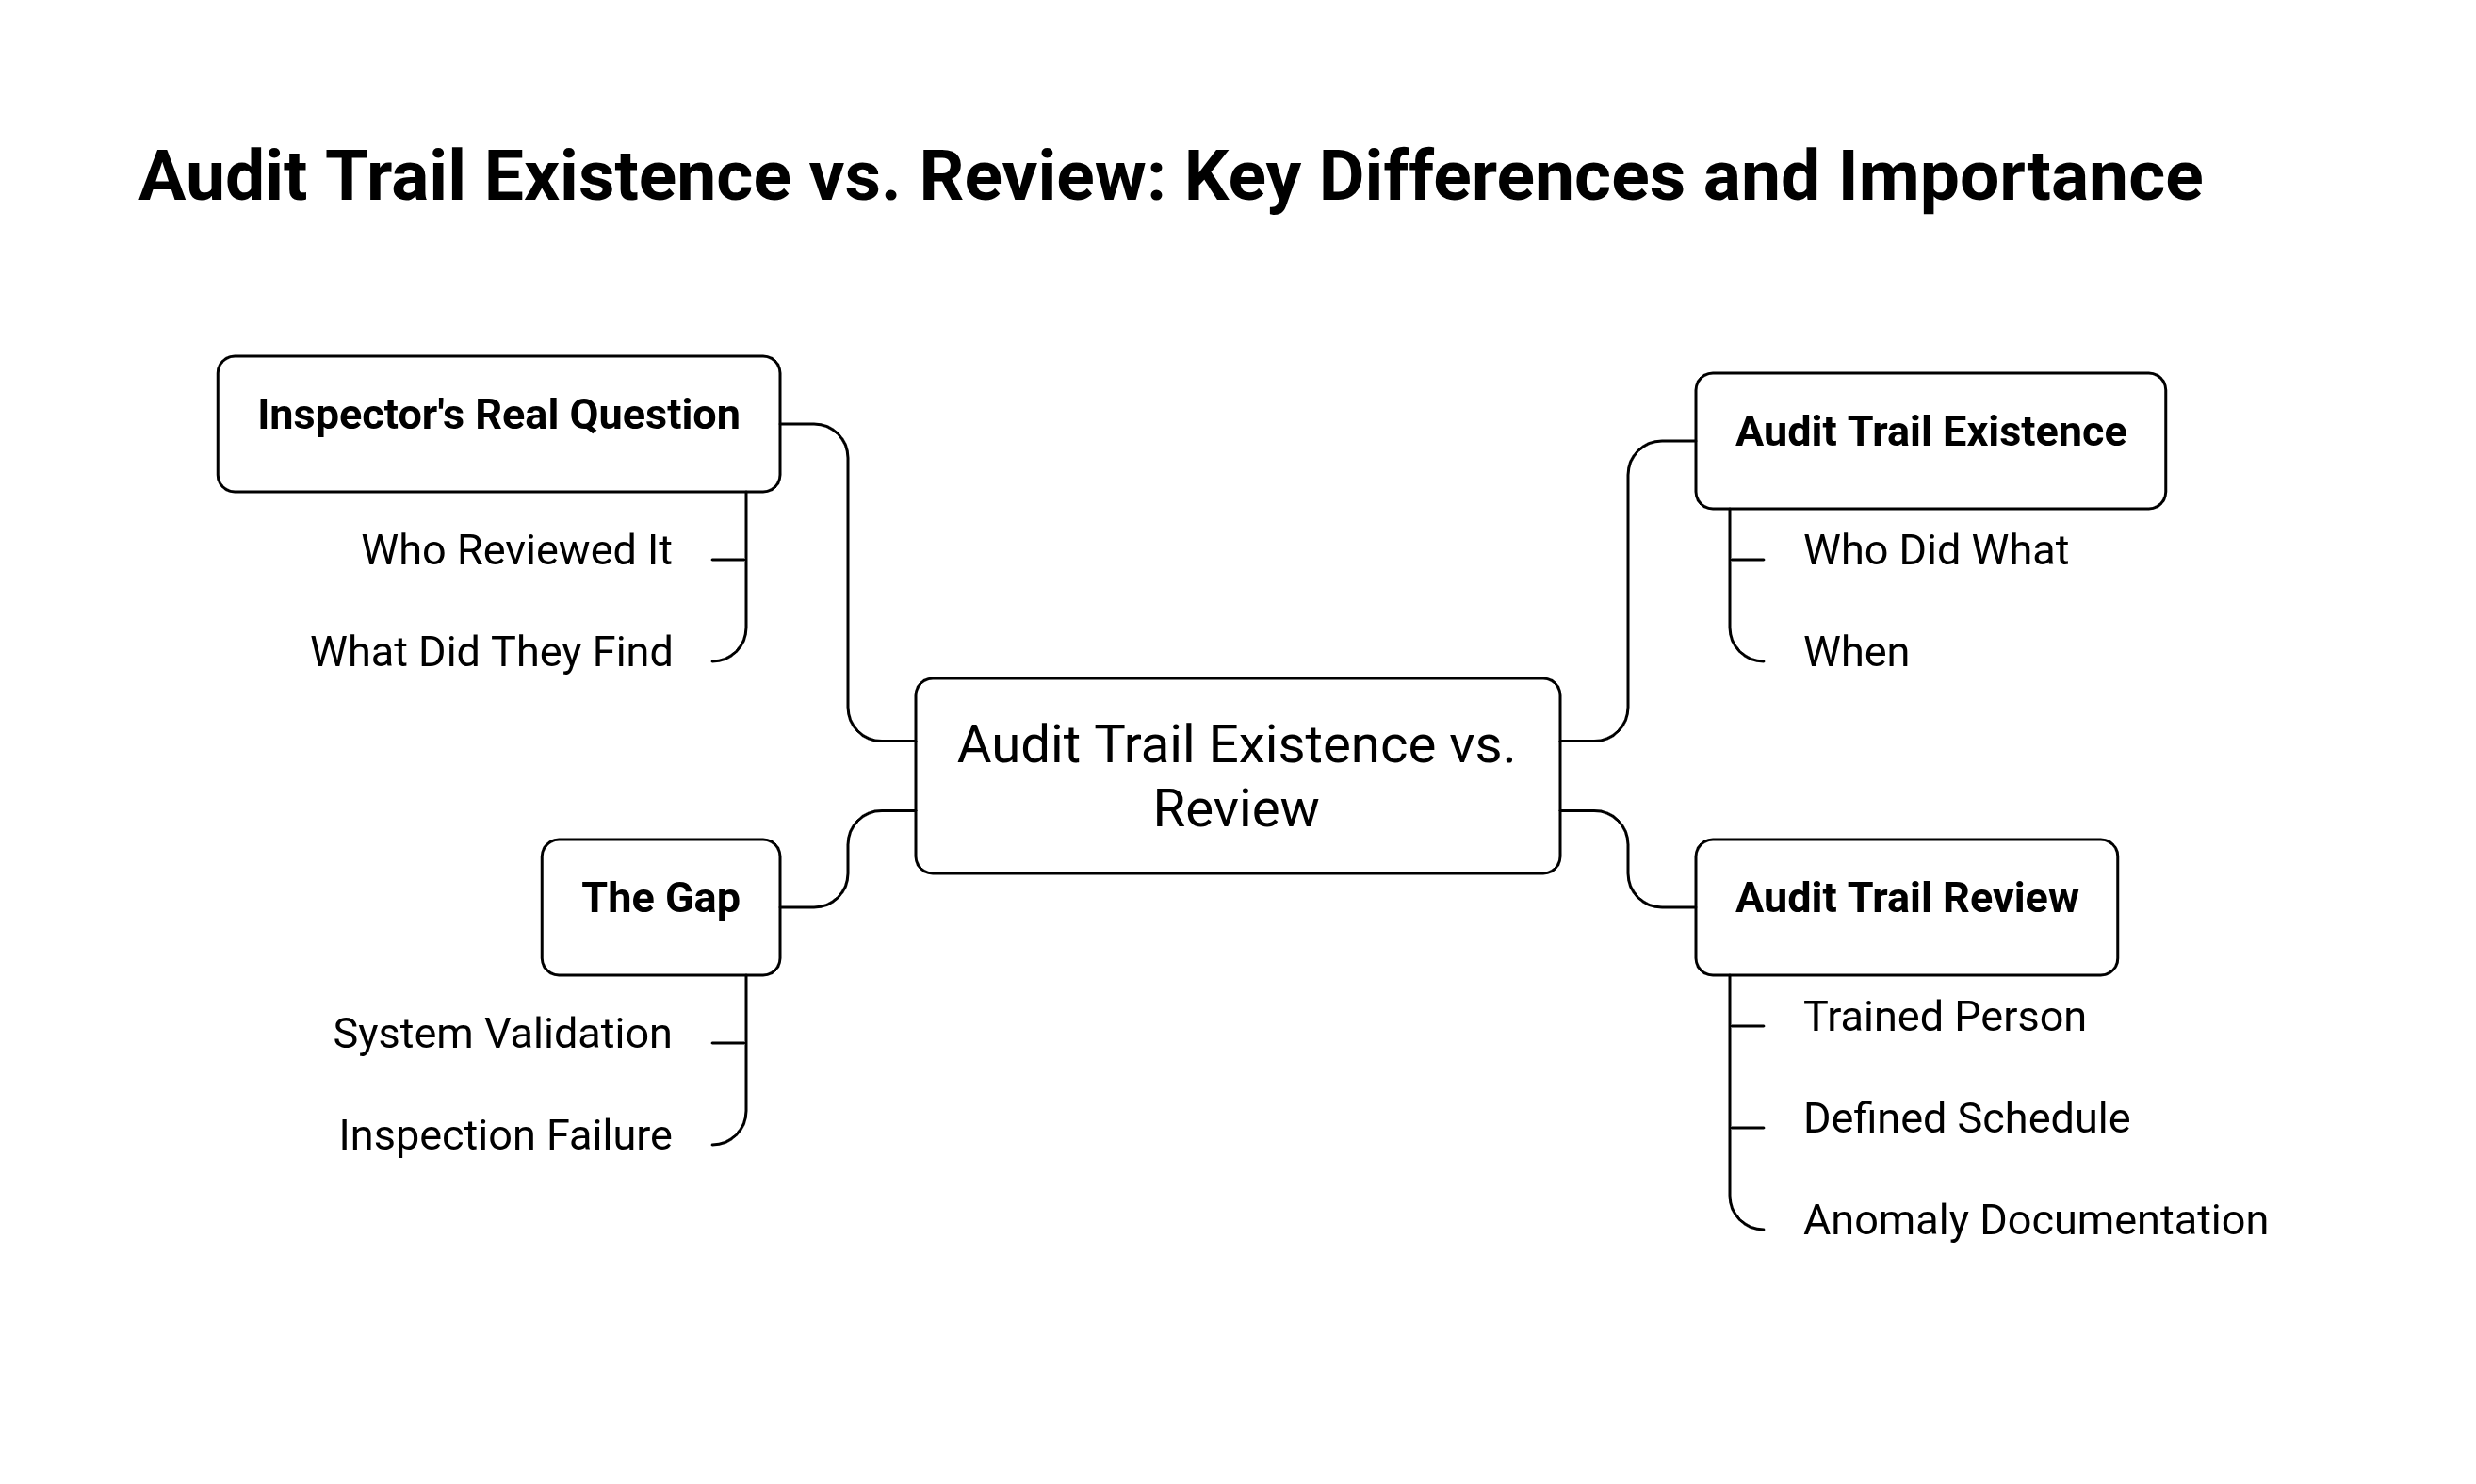 Esistenza della audit trail significa che il sistema cattura tecnicamente chi ha fatto cosa e quando all'interno di un record elettronico. La maggior parte dei sistemi GxP convalidati dispone di questa funzionalità da anni ai sensi del 21 CFR Part 11 e dell'EU GMP Annex 11.
Revisione della audit trail significa che una persona formata, con una cadenza definita, apre il registro, lo confronta con l'attività prevista e documenta qualsiasi attività insolita, inclusi risultati cancellati, run rielaborati, voci retrodatate o tentativi di accesso falliti ripetuti.
Il divario tra i due è dove stanno arrivando le citazioni più recenti. Un'azienda può superare un audit di convalida del sistema e comunque fallire un'ispezione perché nessuno nell'unità qualità ha mai esaminato la trail che il sistema convalidato stava producendo fedelmente.
Cosa mostrano i dati sulle azioni di controllo
Il Centre for Drug Evaluation and Research (CDER) della FDA ha emesso 303 warning letters a produttori di farmaci e biologici nell'anno fiscale 2025 (FY2025), rispetto a 190 nel FY2024 — un aumento anno su anno di circa il 59%, confermato sia da funzionari della FDA che da monitor indipendenti del database delle warning letter della FDA. Questo è uno dei salti su base annua più netti nella memoria recente.
Le citazioni relative all'integrità dei dati restano legate a questa tendenza. Le analisi del settore sulle lettere del FY2025 collocano i riscontri di data integrity intorno al 15% del totale delle lettere, ma questo valore cresce nettamente per geografia — circa il 60% per i siti in India, contro circa il 21% per la Cina e il 10% per i siti USA. All'interno di queste citazioni, la revisione della audit trail (non la generazione) è sempre più indicata come la lacuna specifica.
Un modo semplice per interpretarlo: la tecnologia per la registrazione è in gran parte al passo in tutto il settore. La disciplina di revisione attorno a quella tecnologia non lo è.
La revisione della audit trail è solo un pezzo del più ampio aumento delle warning letters; vedi le cause più generali e le strategie di prevenzione di cui i team farmaceutici hanno bisogno.
→ Leggi: Lettere di richiamo della FDA: cause, rischi e prevenzione
Rilevamenti reali che comprovano il modello
Le recenti warning letters descrivono una storia coerente, anche tra aziende e tipi di prodotto diversi:
- L'unità di produzione e qualità di un produttore doveva revisionare i dati grezzi elettronici e le audit trail per i test di integrità dei filtri. Non l'hanno fatto. Sono stati stampati e conservati solo i risultati passati; i run falliti non sono stati registrati.
- Il software di laboratorio di un produttore OTC prevedeva solo un ruolo di "System Administrator", con login condivisi e nessuna revisione indipendente della audit trail a intervalli definiti.
- Risultati fuori specifica sono stati ripetutamente messi da parte senza indagine formale, mentre la audit trail che avrebbe potuto mostrare il modello è rimasta non revisionata.
In ciascun caso, il sistema era in grado di produrre una audit trail completa e accurata. Il problema era organizzativo: nessuno era stato incaricato di esaminarla, con quale frequenza o con quale percorso di escalation.
Esistenza vs Revisione a colpo d'occhio
Aspetto | Esistenza della audit trail | Revisione della audit trail |
|---|---|---|
Cosa dimostra | Il sistema può registrare le azioni degli utenti, i timestamp e le modifiche | Qualcuno ha effettivamente controllato quei registri e ha agito sulle evidenze |
Base regolatoria | 21 CFR Part 11, EU GMP Annex 11 (progettazione del sistema) | Aspettative di sorveglianza qualità GMP (211.22, 211.68, clausole di revisione dell'Annex 11) |
Prove tipiche | Rapporto di convalida, specifica del sistema, IQ/OQ/PQ | SOP di revisione, log di revisione, approvazioni e registrazioni di deviazioni legate ad anomalie della trail |
Modalità comune di fallimento | Raro — la maggior parte dei sistemi moderni lo cattura per impostazione predefinita | Frequente — nessuna cadenza definita, nessun responsabile assegnato, nessun risultato documentato |
Domanda dell'ispettore | "Il sistema registra questo?" | "Chi ha revisionato questo, quando, e cosa ha riscontrato?" |
Conseguenza della mancata registrazione | Non conformità di sistema, azione correttiva | Fallimento sistemico dell'unità qualità — trattato come una lacuna di controllo, non come una lacuna di documentazione |
Perché l'IA e i sistemi digitali aumentano la posta in gioco
Man mano che gli ambienti di produzione farmaceutica e i laboratori adottano strumenti assistiti dall'IA per la revisione dei registri di lotto, la triage delle deviazioni o il rilevamento automatico delle anomalie, la revisione delle piste di controllo diventa ancora più centrale, non meno.
Alcuni motivi per cui questo è importante specificamente per il pilastro IA e Digitale:
- L'output dell'IA non è automaticamente un documento controllato. Se uno strumento IA suggerisce una conclusione o segnala un'anomalia, tale output richiede comunque una revisione umana documentata prima di diventare parte del registro ufficiale di qualità. I regolatori hanno già citato questa lacuna in almeno una recente lettera di avvertimento riguardante documentazione generata dall'IA.
- Più sistemi digitali significano più piste di controllo, non meno. I registri elettronici di lotto, i LIMS, i sistemi di monitoraggio ambientale e gli strumenti QC assistiti dall'IA generano ciascuno la propria traccia. Senza una cadenza di revisione coordinata tra i sistemi, le lacune si moltiplicano anziché ridursi.
- L'automazione può mascherare le lacune di revisione. Un cruscotto che mostra "audit trail: enabled" può creare una falsa fiducia. Enabled non è la stessa cosa di revisionato.
- L'implicazione pratica: i progetti di trasformazione digitale in ambito farmaceutico necessitano di un piano di governance delle revisioni integrato fin dal primo giorno, non aggiunto dopo che un sistema è entrato in funzione.
Le piste di controllo sono solide quanto i sistemi convalidati che le generano; sia CSV che CSA influenzano se la revisione regge effettivamente all'ispezione.
→ Leggi: Validazione dei Sistemi Informatici (CSV) vs Garanzia del Software per Computer (CSA)
Costruire un vero programma di revisione delle audit trail
Usa questo come checklist di partenza per un'autovalutazione dell'unità qualità:
- Una SOP scritta definisce cosa significa "revisione della audit trail" per ciascun sistema GxP in uso
- La frequenza delle revisioni è definita e basata sul rischio (non "quando necessario")
- Un ruolo specifico — non "IT" o "chiunque sia libero" — è responsabile della revisione di ciascun sistema
- I revisori sono formati su cosa rappresenta un'anomalia in quello specifico sistema
- Gli esiti della revisione sono documentati, anche quando non viene riscontrato nulla di insolito
- Le anomalie innescano una deviazione o un'indagine formale, con un CAPA a ciclo chiuso
- Accessi condivisi e account amministrativi generici sono eliminati ove possibile
- Gli output assistiti dall'IA prevedono una revisione e una firma umana documentata
- I registri delle revisioni sono recuperabili rapidamente durante un'ispezione, non ricostruiti a posteriori
- Un'unità qualità che può rispondere "mostrami le ultime tre revisioni della audit trail per questo sistema e cosa è successo di conseguenza" è in una posizione fondamentalmente diversa rispetto a una che può solo dire che il sistema registra tutto.
Punti chiave
- Le lettere di avvertimento sono aumentate bruscamente nell'anno fiscale 2025, e l'integrità dei dati rimane una delle categorie più citate.
- Il linguaggio delle citazioni specifiche è cambiato: gli ispettori sempre più spesso indicano l'assenza di revisione, non l'assenza della traccia stessa.
- La maggior parte dei sistemi GxP genera già piste di controllo complete — la lacuna è la disciplina organizzativa, non la tecnologia.
- Gli strumenti IA e digitali alzano ulteriormente l'asticella, poiché aggiungono più sistemi da revisionare e introducono nuove categorie di output che richiedono la firma umana.
- Una cadenza di revisione documentata e basata sul rischio con chiara responsabilità è ora un'aspettativa di base, non una best practice.
Domande frequenti
Q1. Qual è la differenza tra esistenza della audit trail e revisione della audit trail?
L'esistenza significa che il sistema registra tecnicamente le azioni e le modifiche degli utenti. La revisione significa che una persona formata controlla regolarmente tali registrazioni e documenta l'esito.
Q2. Perché le lettere di richiamo della FDA sono aumentate così tanto nell'anno fiscale 2025?
CDER ha emesso 303 lettere di richiamo nell'anno fiscale 2025, rispetto a 190 nell'anno fiscale 2024, un aumento collegato a un ampliamento dell'obiettivo ispettivo, prodotti farmaceutici non approvati e persistenti lacune nell'integrità dei dati tra i siti.
Q3. La revisione della audit trail è richiesta ai sensi del 21 CFR Parte 11?
La Parte 11 stabilisce requisiti su come i registri elettronici e le firme devono essere acquisiti e protetti. L'aspettativa di rivedere attivamente tali registri deriva da requisiti più ampi di supervisione della qualità GMP, non dalla sola Parte 11.
Q4. Avere un sistema convalidato protegge dalle osservazioni sulla audit trail?
No. La convalida conferma che il sistema funziona come progettato. Non conferma che qualcuno stia rivedendo ciò che il sistema cattura, ed è qui che si verificano la maggior parte delle citazioni recenti.
Q5. Con quale frequenza dovrebbero essere revisionate le audit trail?
Non esiste un intervallo unico e fisso nella normativa. La frequenza di revisione dovrebbe essere basata sul rischio, documentata in una SOP e seguita in modo coerente — con evidenza che è avvenuta.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Altro in Pharma IT
Tutti gli articoli →
IA negli studi clinici: migliorare l'efficienza e risparmiare denaro
Come l'AI sta Trasformando la Medicina Personalizzata per Migliori Risultati Sanitari
Discussion