Audit-Trail-Überprüfung in der Pharmaindustrie ist der neue FDA-Befund, nicht die bloße Existenz
FDA-Prüfer fragen jetzt, wer das Audit-Trail überprüft hat, nicht nur, ob einer existiert – das treibt die Audit-Trail-Überprüfungszitate in der Pharmaindustrie an.
Die Veränderung, die niemand ankündigte
Jahrelang galt ein Audit-Trail als Compliance-Abzeichen. Wenn ein System einen erzeugte, gingen Qualitätsteams davon aus, dass das Feld abgehakt sei. Diese Annahme gilt nicht mehr.
FDA-Prüfer fragen nicht mehr: „Nimmt Ihr System Änderungen auf?“ Sie fragen: „Wer hat diese Aufzeichnungen angesehen, wie oft und was haben sie getan, als etwas auffällig war?“ Ein funktionierender Audit-Trail, den niemand prüft, wird jetzt genauso behandelt wie gar kein Audit-Trail — manchmal sogar strenger, weil er zeigt, dass das Unternehmen die Informationen hatte und nicht darauf reagiert hat.
Dies ist eine stille, aber reale Änderung im Inspektionsverhalten, und sie zeigt sich direkt in Warning Letters.
Existenz vs. Prüfung: Warum der Unterschied wichtig ist
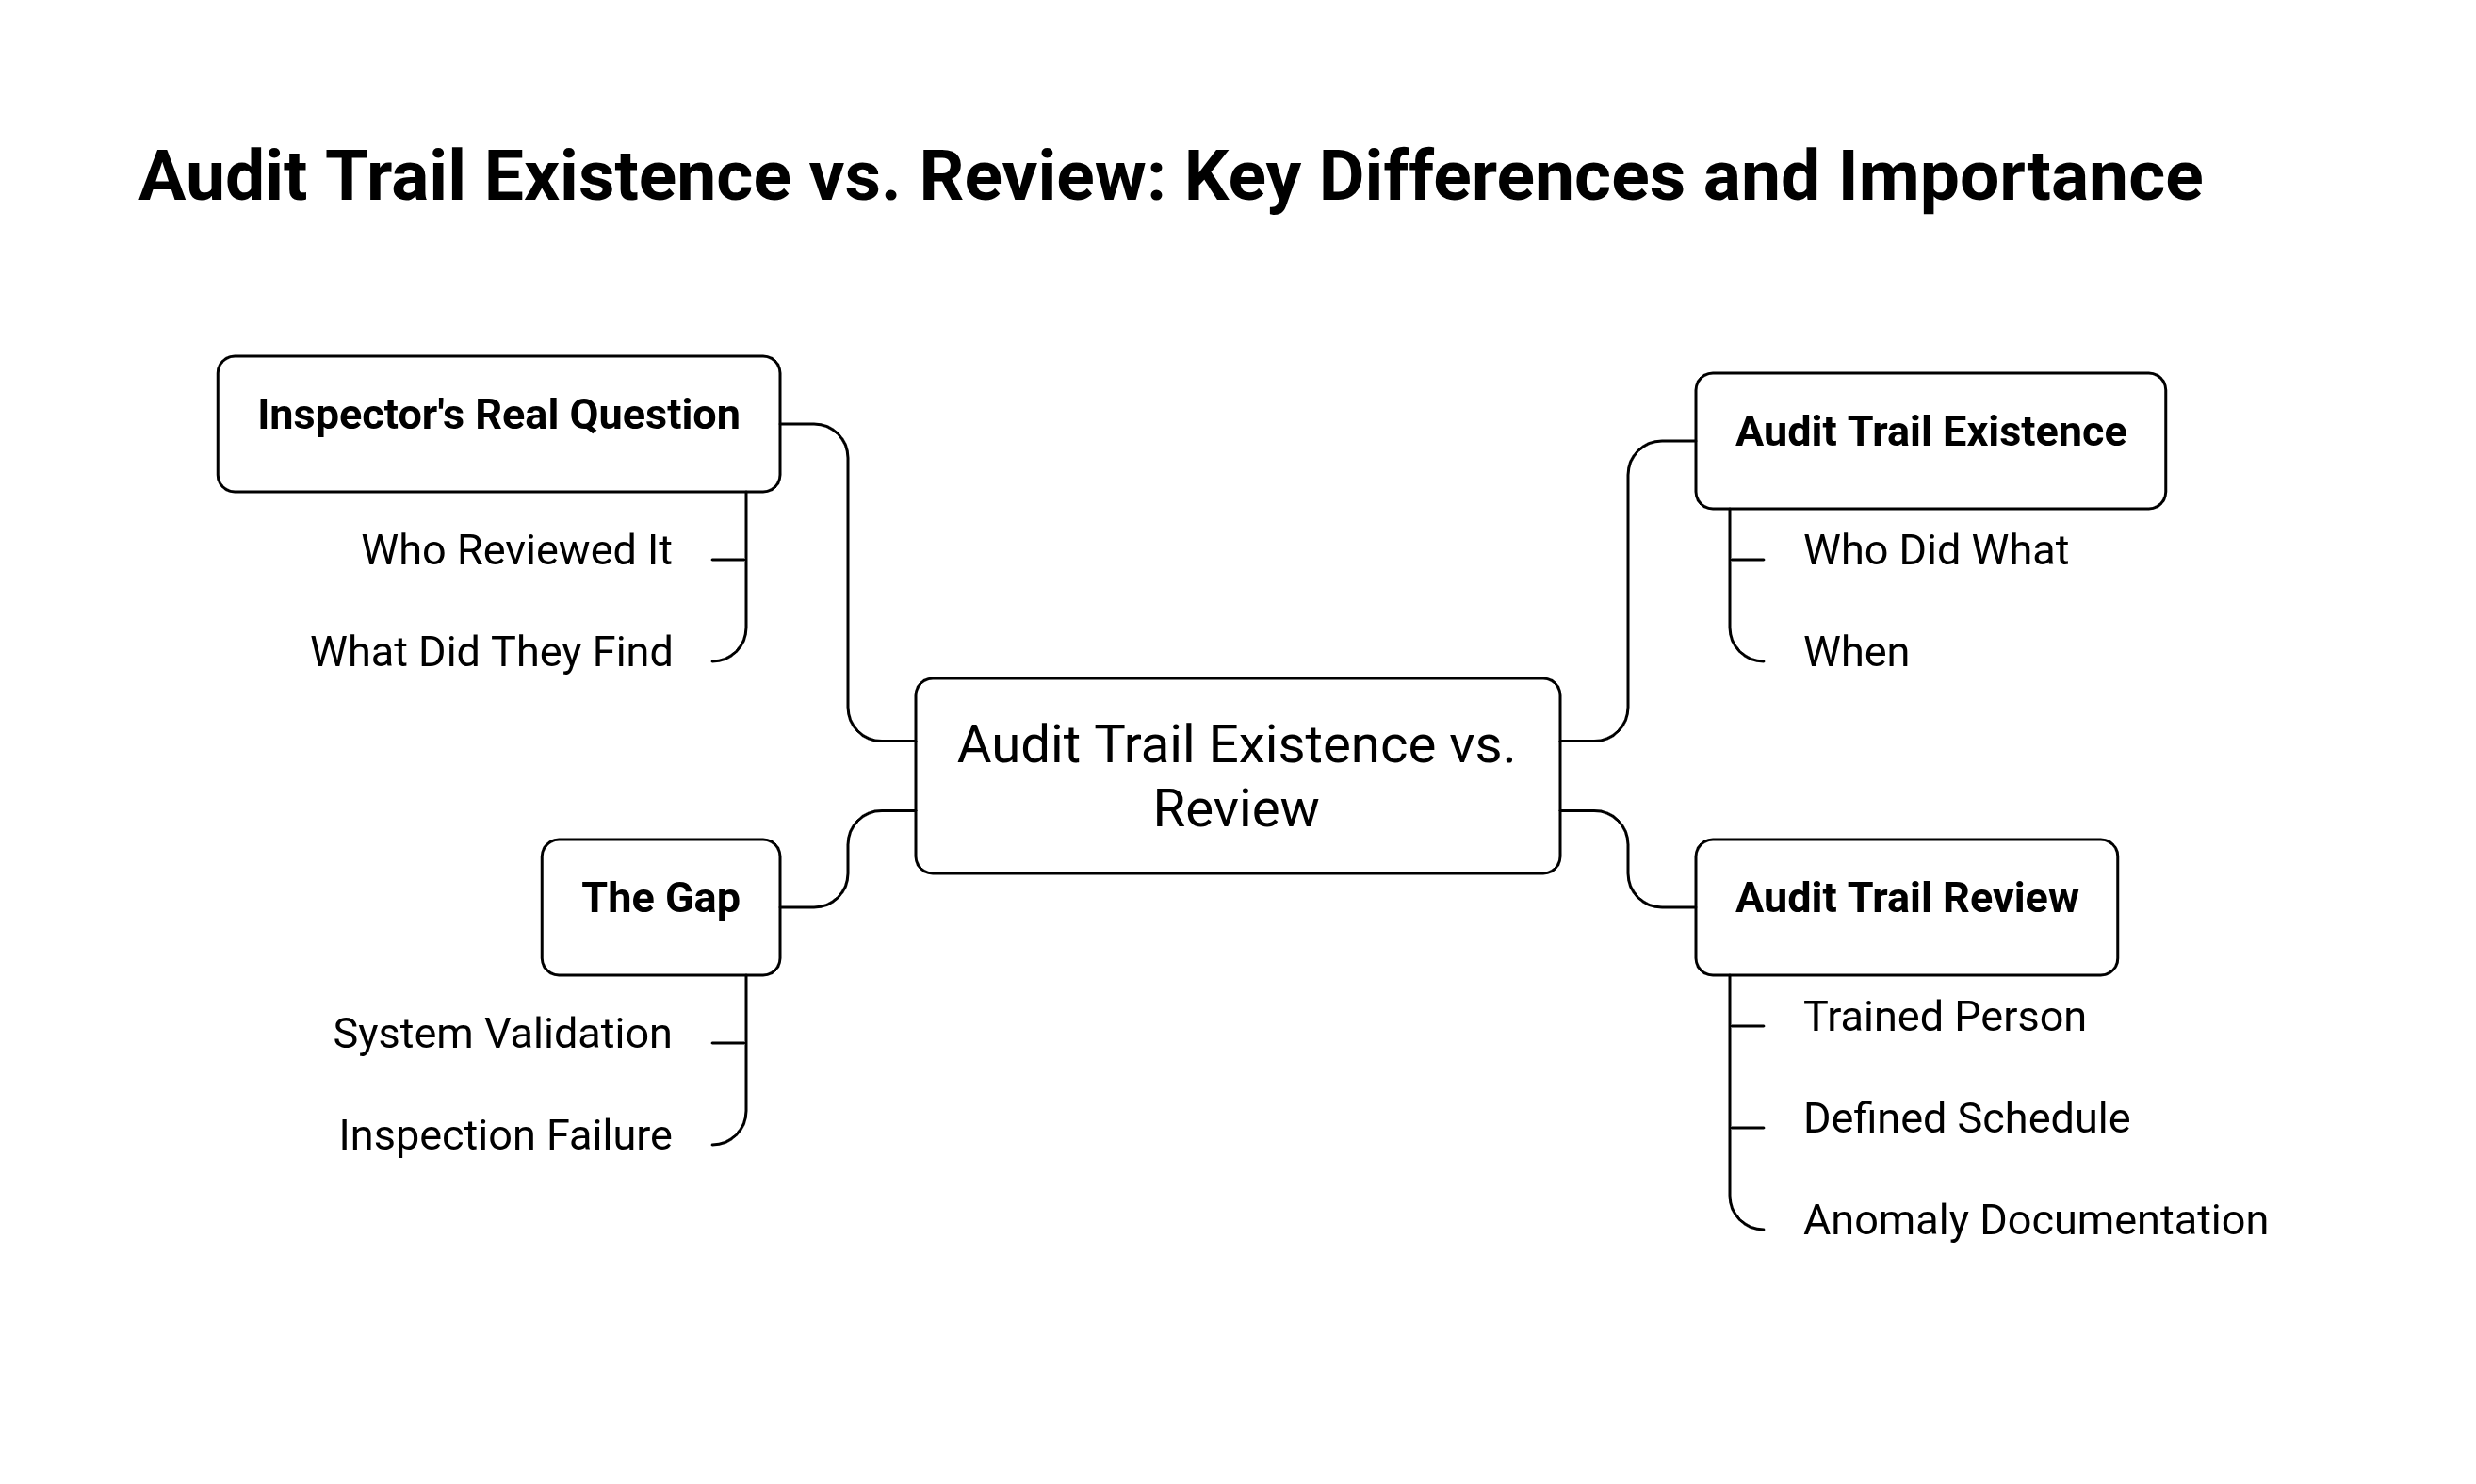 Audit-Trail-Existenz bedeutet, dass das System technisch erfasst, wer was und wann innerhalb eines elektronischen Datensatzes getan hat. Die meisten validierten GxP-Systeme verfügen seit Jahren über diese Fähigkeit gemäß 21 CFR Part 11 und EU GMP Annex 11.
Audit-Trail-Prüfung bedeutet, dass eine geschulte Person in definiertem Rhythmus das Protokoll öffnet, es mit erwarteten Aktivitäten abgleicht und jegliche ungewöhnliche Aktivität dokumentiert, einschließlich gelöschter Ergebnisse, neu verarbeiteter Läufe, rückdatierten Einträgen oder wiederholter fehlgeschlagener Anmeldungen.
Die Lücke zwischen beidem ist der Ort, an dem die jüngsten Beanstandungen landen. Ein Unternehmen kann eine Systemvalidierungsprüfung bestehen und dennoch eine Inspektion nicht bestehen, weil niemand in der Qualitätsabteilung jemals den Trail angesehen hat, den das validierte System zuverlässig erzeugte.
Was die Durchsetzungsdaten zeigen
Das Centre for Drug Evaluation and Research (CDER) der FDA hat im Geschäftsjahr 2025 (FY2025) 303 Warning Letters an Arzneimittel- und Biologika-Hersteller versandt, verglichen mit 190 im FY2024 — ein Anstieg von etwa 59% im Jahresvergleich, bestätigt sowohl von FDA-Beamten als auch unabhängigen Verfolgern der FDA-Warning-Letter-Datenbank. Dies ist einer der schärfsten Sprünge innerhalb eines Jahres in jüngerer Zeit.
Zitierungen zur Datenintegrität bleiben mit diesem Trend verbunden. Branchenanalysen der FY2025-Briefe setzen Datenintegritätsbefunde insgesamt bei etwa 15% aller Briefe an, aber das steigt regional stark an — ungefähr 60% für Standorte in Indien, gegenüber etwa 21% für China und 10% für US-Standorte. Innerhalb dieser Beanstandungen wird zunehmend die Audit-Trail-Prüfung (nicht die Generierung) als spezifische Lücke genannt.
Eine einfache Lesart: Die Aufzeichnungstechnologie hat in der Branche weitgehend aufgeholt. Die Prüfdiziplin rund um diese Technologie nicht.
Die Audit-Trail-Prüfung ist nur ein Teil des größeren Warning-Letter-Anstiegs. Sehen Sie die breiteren Ursachen und Präventionsstrategien, die Pharma-Teams benötigen.
→ Lesen: FDA-Warnschreiben: Ursachen, Risiken & Prävention
Konkrete Befunde, die das Muster belegen
Aktuelle Warning Letters beschreiben eine konsistente Geschichte, selbst über verschiedene Unternehmen und Produkttypen hinweg:
- Bei einem Hersteller wurden die Produktions- und Qualitätseinheiten erwartet, elektronische Rohdaten und Audit-Trails für Filterintegritätstests zu prüfen. Das geschah nicht. Nur bestandene Ergebnisse wurden ausgedruckt und aufbewahrt; fehlgeschlagene Läufe wurden nicht protokolliert.
- Die Laborsoftware eines OTC-Herstellers erlaubte nur die einzelne Rolle "System Administrator", mit geteilten Anmeldedaten und keiner unabhängigen Audit-Trail-Prüfung in festgelegten Intervallen.
- Außerhalb der Spezifikation liegende Ergebnisse wurden wiederholt beiseitegelegt, ohne formelle Untersuchung, während der Audit-Trail, der das Muster hätte zeigen können, ungesehen blieb.
In jedem Fall war das System in der Lage, einen vollständigen, genauen Audit-Trail zu erzeugen. Das Versagen war organisatorisch: Niemand wurde zugewiesen, ihn zu prüfen, in welchem Rhythmus oder mit welchem Eskalationsweg.
Existenz vs. Prüfung auf einen Blick
Aspekt | Audit-Trail-Existenz | Audit-Trail-Prüfung |
|---|---|---|
Was es beweist | Das System kann Benutzeraktionen, Zeitstempel und Änderungen protokollieren | Jemand hat diese Protokolle tatsächlich geprüft und auf Befunde reagiert |
Regulatorische Grundlage | 21 CFR Part 11, EU GMP Annex 11 (Systemdesign) | GMP-Qualitätsaufsichtserwartungen (211.22, 211.68, Annex 11 Review-Klauseln) |
Typische Nachweise | Validierungsbericht, Systemspezifikation, IQ/OQ/PQ | Prüf-SOP, Prüfprotokolle, Freigaben und Abweichungsaufzeichnungen, die mit Trail-Anomalien verknüpft sind |
Häufiges Versagensmuster | Selten — die meisten modernen Systeme erfassen dies standardmäßig | Häufig — kein definierter Rhythmus, kein zugewiesener Verantwortlicher, kein dokumentiertes Ergebnis |
Inspektorfrage | "Zeichnet das System das auf?" | "Wer hat das geprüft, wann und was wurde festgestellt?" |
Folge des Fehlens | Systemabweichung, Abhilfemaßnahmen | Systemisches Versagen der Qualitätsabteilung – wird als Kontrolllücke, nicht als Papierlücke behandelt |
Warum KI und digitale Systeme das Risiko erhöhen
Da Pharmafertigungs- und Laborumgebungen KI-unterstützte Werkzeuge für Chargenprotokollprüfung, Abweichungs-Triage oder automatisches Aufflagen von Anomalien einsetzen, wird die Überprüfung der Audit-Trails noch zentraler, nicht weniger.
Einige Gründe, warum dies speziell für die KI- & Digital-Säule wichtig ist:
- KI-Ausgaben sind nicht automatisch ein kontrolliertes Dokument. Wenn ein KI-Tool eine Schlussfolgerung vorschlägt oder eine Anomalie markiert, erfordert diese Ausgabe dennoch eine dokumentierte menschliche Überprüfung, bevor sie Teil des offiziellen Qualitätsdokuments wird. Regulierungsbehörden haben diese Lücke bereits in mindestens einem kürzlichen Warning Letter im Zusammenhang mit KI-generierter Dokumentation beanstandet.
- Mehr digitale Systeme bedeuten mehr Audit-Trails, nicht weniger. Elektronische Chargenprotokolle, LIMS, Umgebungsüberwachungssysteme und KI-unterstützte QC-Tools erzeugen jeweils ihren eigenen Trail. Ohne einen koordinierten Überprüfungsrhythmus über Systeme hinweg vervielfachen sich die Lücken statt zu schrumpfen.
- Automatisierung kann Prüflücken verdecken. Ein Dashboard mit der Anzeige „audit trail: enabled“ kann falsches Vertrauen schaffen. Enabled ist nicht dasselbe wie geprüft.
- Die praktische Konsequenz: Digitale Transformationsprojekte in der Pharmaindustrie benötigen von Tag eins an einen eingebauten Governance-Plan für Reviews, nicht etwas, das nach dem System-Live ergänzt wird.
Audit-Trails sind nur so belastbar wie die validierten Systeme, die sie erzeugen; CSV und CSA beeinflussen beide, ob eine Überprüfung einer Inspektion standhält.
→ Lesen: Validierung von Computersystemen (CSV) vs Computer Software Assurance (CSA)
Aufbau eines echten Audit-Trail-Review-Programms
Verwenden Sie dies als Ausgangs-Checkliste für eine Selbstbewertung der Qualitätsabteilung:
- Eine schriftliche SOP definiert, was „Audit-Trail-Review“ für jedes verwendete GxP-System bedeutet
- Die Prüfungsfrequenz ist definiert und risikobasiert (nicht „nach Bedarf“)
- Eine spezifische Rolle – nicht „IT“ oder „wer gerade Zeit hat“ – ist für die Prüfung jedes Systems verantwortlich
- Prüfer sind darin geschult, wie eine Anomalie in diesem spezifischen System aussieht
- Prüfergebnisse werden dokumentiert, auch wenn nichts Ungewöhnliches gefunden wurde
- Anomalien lösen eine formelle Abweichung oder Untersuchung mit geschlossenem CAPA-Kreis aus
- Geteilte Logins und generische Admin-Konten werden soweit möglich eliminiert
- KI-unterstützte Ausgaben haben einen dokumentierten menschlichen Prüf- und Abzeichnungs-Schritt
- Prüfungsdokumente sind während einer Inspektion schnell abrufbar, nicht erst nachträglich rekonstruiert
- Eine Qualitätsabteilung, die beantworten kann „zeigen Sie mir die letzten drei Audit-Trail-Reviews für dieses System und was daraus resultierte“, befindet sich in einer grundsätzlich anderen Position als eine, die nur sagen kann, das System protokolliere alles.
Wichtige Erkenntnisse
- Warning Letters sind im Geschäftsjahr 2025 stark angestiegen, und Datenintegrität bleibt eine der am häufigsten zitierten Kategorien.
- Die spezifische Zitationssprache hat sich verschoben: Inspektoren benennen zunehmend das Fehlen von Review, nicht das Fehlen des Trails selbst.
- Die meisten GxP-Systeme erzeugen bereits vollständige Audit-Trails – die Lücke ist organisatorische Disziplin, nicht Technologie.
- KI- und digitale Werkzeuge erhöhen die Anforderungen weiter, da sie mehr Systeme zur Prüfung hinzufügen und neue Ausgabenkategorien einführen, die einer menschlichen Abzeichnung bedürfen.
- Eine dokumentierte, risikobasierte Prüfungsfrequenz mit klarer Verantwortlichkeit ist jetzt eine Basiserwartung, nicht mehr nur eine bewährte Praxis.
FAQs
Q1. What is the difference between audit trail existence and audit trail review?
Existence means the system technically records user actions and changes. Review means a trained person regularly checks those records and documents the outcome.
Q2. Why did FDA warning letters increase so much in FY2025?
CDER issued 303 warning letters in FY2025, up from 190 in FY2024, a jump linked to an expanded inspection focus, unapproved drug products, and ongoing data integrity gaps across sites.
Q3. Is audit trail review required under 21 CFR Part 11?
Part 11 sets requirements for how electronic records and signatures must be captured and secured. The expectation to actively review those records comes from broader GMP quality oversight requirements, not Part 11 alone.
Q4. Does having a validated system protect against audit trail findings?
No. Validation confirms the system works as designed. It does not confirm that anyone is reviewing what the system captures, which is where most recent citations occur.
Q5. How often should audit trails be reviewed?
There is no single fixed interval in regulation. Review frequency should be risk-based, documented in an SOP, and consistently followed — with evidence that it happened.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Mehr aus Pharma IT
Alle Artikel →
KI in klinischen Studien: Effizienz steigern und Kosten sparen
Wie KI die personalisierte Medizin für bessere Gesundheitsergebnisse verwandelt
Discussion