CSV zu CSA: Das Migrations-Playbook, das die indische Pharmaindustrie noch nicht geschrieben hat
Ein 4-Schritte-Playbook zur Migration von CSV zu CSA, Risikotierunge, Entscheidungen zu Beibehalten/Stilllegen und Inspektionsverteidigung für indische Pharmahersteller.

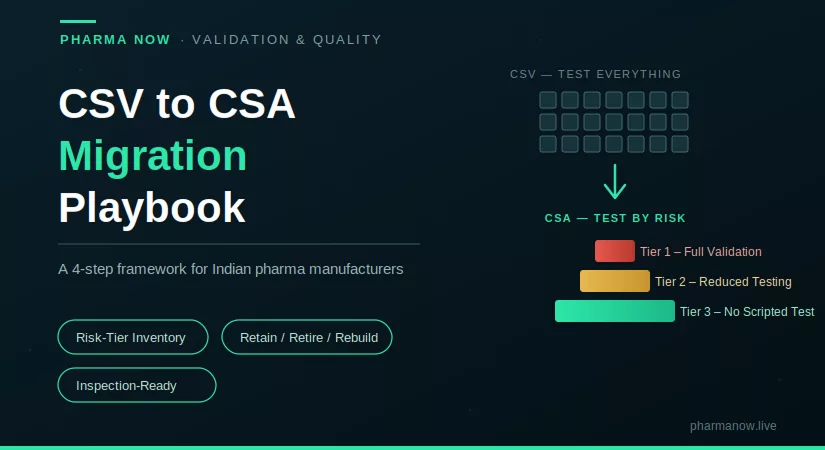
Der Wandel, dem sich jetzt jeder indische Pharmahersteller stellen muss
Jeder indische Pharmahersteller mit einem Computer System Validation (CSV)-Programm, das in den letzten zehn Jahren aufgebaut wurde, steht nun vor derselben unbequemen Frage: Was passiert mit dieser Dokumentation, wenn die FDA-Leitlinie zur Computer Software Assurance (CSA) vollständig in Kraft tritt?
Die ehrliche Antwort lautet, dass der Großteil nicht verworfen werden muss. Aber fast alles muss neu bewertet werden — systematisch, gezielt und mit klarem Verständnis dafür, was CSA tatsächlich verlangt im Vergleich zu dem, was CSV gefordert hat.
Dies ist kein theoretischer Überblick. Es ist ein praxisorientiertes Playbook für den Übergang — eines, das indische Pharmahersteller nutzen können, um von einer dokumentationsorientierten Validierungskultur zu einer risiko-intelligenz-first Assurance-Kultur zu wechseln, ohne den validierten Zustand zu verlieren, den die Aufsichtsbehörden erwarten.
Die Einsätze sind real. Indien liefert über 20 % der weltweiten Generika und exportiert in mehr als 200 Länder. Der CSA-Rahmen der FDA, eingeführt durch das Leitdokument von 2022, ist nicht optional für Hersteller, die den US-Markt anstreben. Und doch laufen in Gujarat, Hyderabad, Pune und jedem anderen bedeutenden indischen Pharmastandort die meisten Produktionsanlagen noch mit CSV-Programmen, die für eine Regulierungswelt konzipiert wurden, die sich bereits unter ihnen verändert.
CSV vs CSA: Der grundlegende Unterschied, klar dargestellt
Das Verständnis der Migration beginnt damit zu verstehen, was sich tatsächlich geändert hat — und was nicht.
CSV fragt: Haben wir alles getestet und lückenlos dokumentiert? CSA fragt: Wo liegt das tatsächliche Risiko für die Patientensicherheit, die Produktqualität und die Datenintegrität, und entspricht die Tiefe unserer Tests diesem Risiko?
CSA ist nicht weniger streng als CSV. Es ist anders verteilte Strenge. Hochriskante Funktionen — solche, die direkt Einfluss auf Chargenfreigabeentscheidungen, Produktqualität oder Patientensicherheit haben — erhalten weiterhin die volle Behandlung. Was sich ändert, ist, dass niedrig riskante Funktionen nicht mehr unverhältnismäßig QA-Zeit, Dokumentationsaufwand und Validierungsressourcen verbrauchen, die keinen sinnvollen Schutz für Patient oder Produkt hinzufügen.
Diese Unterscheidung klingt auf dem Papier einfach. In der Praxis erfordert sie einen grundlegenden Wandel in der Denkweise von QA- und Validierungsteams — weg davon, Compliance durch Masse an Dokumentation zu beweisen, hin dazu, Risikokontrolle durch Qualität der Beurteilung nachzuweisen.
Unter CSV lautete die Frage, die sich ein Validierungsingenieur stellte: Habe ich jede Funktion getestet und jedes Ergebnis dokumentiert? Unter CSA wird die Frage: Habe ich das Risiko korrekt identifiziert, meine Tests an dieses Risiko angepasst und dokumentiert, warum diese Beurteilung verteidigbar ist?
Das ist eine andere Kompetenz, eine andere Denkweise, und für viele indische Pharma-QA-Teams ein wirklich herausfordernder kultureller Übergang.
CSA ist nicht weniger streng als CSV. Es ist anders verteilte Strenge.
Wenn sich die Begriffe CSV und CSA noch austauschbar anfühlen, ist das die Lücke, die zuerst geschlossen werden muss.
→ Lesen: Computer System Validation (CSV) vs Computer Software Assurance (CSA)
Warum sich indische Pharmaunternehmen kein Abwarten leisten können
Allein Gujarat stellt ungefähr 33 % der indischen Pharmaerzeugnisse her. Die meisten dieser Anlagen sind noch papierbasiert oder betreiben Validierungsprogramme, die auf CSV-Annahmen aus den 2000er- und 2010er-Jahren basieren.
Die CSA-Leitlinie der FDA von 2022 beeinflusst bereits die Inspektionserwartungen. 483-Formulare mit Hinweisen auf Übervalidierung von niedrig riskanten Systemen und unzureichende Dokumentation der Risikobegründung beginnen aufzutauchen. Die Frage ist nicht mehr, ob sich die indische Pharmaindustrie diesem Wandel stellen muss — sondern ob sie ihn proaktiv nach eigenen Bedingungen durchführt oder reaktiv unter Inspektionsdruck.
Unternehmen, die dem Übergang voraus sind, verbringen weniger Zeit mit niedrigwertiger Validierungspapierarbeit und mehr Zeit mit Tests, die Patienten wirklich schützen. Unternehmen, die abwarten, werden den gleichen Übergang irgendwann vollziehen — aber von einer deutlich schlechteren Ausgangsposition.
Schritt 1: Inventarisieren und risikostufen Sie Ihre bestehenden Systeme
Bevor Sie etwas außer Betrieb nehmen oder neu aufbauen, erstellen Sie ein einzelnes Inventar jedes validierten Systems in Ihrer Anlage. Dazu gehören Manufacturing Execution Systems (MES), Laboratory Information Management Systems (LIMS), ERP-Module, Building Management Systems (BMS), Laborinstrumentensoftware und alle anderen computerisierten Systeme, die derzeit unter einem CSV-Validierungslebenszyklus betrieben werden.
Sobald das Inventar vollständig ist, ordnen Sie jedem System eine Risikostufe zu, basierend auf seiner Nähe zu Chargenfreigabeentscheidungen und Patientensicherheit — nicht danach, wie komplex es zu bedienen ist, wie teuer die Implementierung war oder wie lange es her ist, dass es validiert wurde.

Ein einfaches Dreistufen-Framework funktioniert in der Praxis gut:
Stufe 1 — Hohes Risiko: Systeme, die direkt die Chargenfreigabe, Produktqualität oder Datenintegrität beeinflussen. MES-Chargenprotokollfunktionalität, LIMS-Ergebnisverwaltung und ERP-Losrückverfolgbarkeitsmodule fallen typischerweise hierunter. Diese behalten die volle Strenge dokumentierter Validierung unter CSA bei.
Stufe 2 — Mittleres Risiko: Systeme, die regulierte Prozesse unterstützen, sie aber nicht direkt steuern. Planungswerkzeuge, Reporting-Dashboards und Trainingsverwaltungsplattformen befinden sich oft hier. Die Testtiefe wird reduziert, aber die Risikobegründung wird dokumentiert.
Stufe 3 — Niedriges Risiko: Systeme ohne direkten Einfluss auf Patientensicherheit oder Produktqualität. Interne Kommunikationstools, IT-Infrastrukturüberwachungssysteme und Nicht-GxP-ausgerichtete Module gehören hierher. Scripterte IQ/OQ/PQ-Tests sind nicht erforderlich und sollten nicht durchgeführt werden — sie verursachen Kosten ohne zusätzlichen Schutz.
Die Risikostufung ist der wichtigste Schritt in der gesamten CSV-zu-CSA-Migration. Alles Folgende — was Sie behalten, was Sie außer Betrieb nehmen, was Sie neu aufbauen — leitet sich daraus ab, dies richtig zu machen.
Schritt 2: Entscheiden Sie, was zu behalten, auszumustern und neu aufzubauen ist
Mit einem risikostuften Systeminventar in der Hand wird die Migrationsentscheidung für jedes validierte System strukturiert statt subjektiv.
BehaltenDokumentation, die echte Risikokontrolle für Systeme der höchsten Stufe belegt. Wenn Ihre vorhandene CSV-Dokumentation für ein Tier‑1‑MES umfassende Risikoanalysen, aussagekräftige Testfälle, die mit patientensicherheitsrelevanten Funktionen verknüpft sind, und klare Änderungssteuerungsaufzeichnungen enthält, behält ein Großteil dieser Dokumentation unter CSA ihren Wert. Stellen Sie sie nicht allein deshalb außer Kraft, weil sie unter einem CSV‑Rahmen verfasst wurde — prüfen Sie, ob sie die von CSA geforderte Funktion erfüllt.
Außer Kraft setzenskriptbasierte Testfälle für geringes Risiko und geringe Auswirkungen, die nur existieren, weil der alte CSV‑Prozess sie verlangte. Hunderte von IQ/OQ/PQ‑Testskripten für Tier‑3‑Systeme bedeuten Kosten ohne Nutzen. Diese außer Kraft zu setzen — mit dokumentierter Begründung — ist keine Compliance-Abkürzung; es ist die richtige, CSA‑konforme Entscheidung.
Neu erstellenValidation Master Plans und SOPs, die noch CSV‑Sprache, -Annahmen und -Vorlagen verwenden. Diese müssen um die Prinzipien der Risikoklassifizierung herum neu geschrieben werden, nicht vollständig ersetzt. Das Ziel ist nicht ein neuer Dokumentenstapel, sondern ein überarbeitetes Dokumentenframework, das risikobasierte Entscheidungen bei einer Inspektion verteidigen kann.
Schritt 3: QA‑ und Validierungsteams auf den Mentalitätswechsel vorbereiten
Dieser Schritt wird konsequent unterschätzt — und ist konsequent der Grund, warum CSV‑zu‑CSA‑Migrationen ins Stocken geraten oder scheitern.
QA‑Teams, die ein Jahrzehnt damit verbracht haben, Compliance durch erschöpfende Dokumentation nachzuweisen, benötigen strukturierte, praxisnahe Schulungen, wie man eine risikobasierte Entscheidung trifft und diese verteidigt. Ein Richtlinienmemo oder eine einseitige Leitlinie reicht nicht aus. Die Teams müssen reale Szenarien durchspielen — tatsächliche Systeme in ihrer eigenen Anlage — und das Treffen sowie die Dokumentation der Risikoklassifizierungsentscheidung üben.
Ohne diese Schulungsinvestition treten zwei vorhersehbare Fehlermodi auf. Erstens fallen die Teams in die Standardpraxis zurück, alles überzudokumentieren, "nur um sicherzugehen," was dem Zweck von CSA zuwiderläuft und den Ressourcenaufwand von CSV ohne dessen regulatorische Vertrautheit fortsetzt. Zweitens dokumentieren Teams Hochrisikosysteme unzureichend, um dem leichteren Umgang von CSA mit Niedrigrisiko‑Funktionen zu entsprechen, wodurch echte Compliance‑Lücken bei den Systemen entstehen, die am wichtigsten sind.
Der erforderliche Mentalitätswechsel geht von Dokumentationsmenge als Nachweis von Compliance hin zu Risk‑Rationale als Nachweis von Compliance. Dieser Wandel erfordert gezielte Schulung, Managementunterstützung und Zeit.
Schritt 4: Bereiten Sie sich darauf vor, den Ansatz bei einer Inspektion zu verteidigen
Die regulatorische Realität im Jahr 2026 ist, dass Inspektionsteams nicht einheitlich auf CSA geschult sind. Manche Prüfer kommen noch mit CSV‑Erwartungen und CSV‑Fragestellungen. Ihre Dokumentation muss die risikobasierte Begründung klar, selbstbewusst und ohne Zweideutigkeit darlegen.
Das bedeutet, jede Risikoklassifizierungsentscheidung muss auf eine dokumentierte Risikoanalyse zurückführbar sein — nicht einfach mit dem Hinweis "CSA erlaubt das" behauptet werden. Wenn ein Prüfer fragt, warum ein bestimmtes System keine skriptbasierte OQ‑Prüfung hat, muss die Antwort lauten: „weil dies ein Tier‑3‑System ist, das keinen direkten Einfluss auf die Patientensicherheit oder Produktqualität hat, wie in unserer Risikoanalyse vom [date] dokumentiert, geprüft und genehmigt von [QA Head]."
Bereiten Sie ein CSA‑Übergangszusammenfassungsdokument vor — eine einzige Referenz, die jedes System, seine Risikostufe, die getroffene Migrationsentscheidung und die Begründung abbildet. Dieses Dokument ist das, was ein Prüfer sehen muss, um Ihren CSA‑konformen Ansatz zu verstehen und zu akzeptieren. Warten Sie nicht auf die Inspektion, um Ihre Logik zu erklären. Dokumentieren Sie sie im Voraus.
Auditoren sind nicht einheitlich auf CSA geschult. Einige werden weiterhin CSV‑Ära‑Fragen stellen.
Genau zu wissen, was die endgültige Guidance der FDA sagt — und was sich gegenüber dem Entwurf von 2022 geändert hat — macht Ihre Antwort verteidigungsfähig.
→ Lesen: FDA Computer Software Assurance | Pharma-Leaderleitfaden
Häufige Fehler, die die indische Pharmaindustrie beim Übergang von CSV zu CSA macht

Mehrere wiederkehrende Fehler sind bereits bei indischen Pharmaherstellern sichtbar, die versuchen, diese Migration durchzuführen:
CSA als Übung zur Reduzierung von Dokumentation zu behandeln, anstatt als Umschichtung von Risiko. Das Ziel ist nicht weniger Dokumente — es sind die richtigen Dokumente für die richtigen Systeme.
Den Schritt der Risikoeinstufung zu überspringen und direkt zur Außerdienststellung von Dokumentation überzugehen. Ohne eine verteidigungsfähige Risikostufe für jedes System kann ausgesonderte Dokumentation bei einer Inspektion nicht gerechtfertigt werden.
GAMP 5 Edition 2 Softwarekategorien mit CSA‑Risikostufen zu verwechseln. Diese Rahmenwerke sind komplementär, aber nicht identisch. Beide müssen richtig verstanden und angewendet werden.
In die QA‑Team‑Schulung zu wenig zu investieren. Der technische Rahmen von CSA ist einfacher als der von CSV. Der kulturelle Wandel, der erforderlich ist, um ihn konsequent umzusetzen, ist deutlich schwieriger.
Das Validation Master Plan zu aktualisieren, bevor die Systemmigration beginnt, zu versäumen. Der VMP legt den Governance‑Rahmen für den gesamten validierten Zustand fest. Er muss CSA‑Prinzipien widerspiegeln, bevor individuelle Systementscheidungen getroffen werden.
Wo die indische Pharmaindustrie das tatsächlich durchdenkt
Der Übergang von CSV zu CSA, zusammen mit der Einführung von GAMP 5 Edition 2 und der breiteren Umstellung auf papierlose Batch‑Records, steht auf der zentralen Agenda auf dem Pharma Manufacturing IT Summit (PMITS) — der stattfindet am 7. Juli 2026 im Le Méridien, Ahmedabad.
PMITS ist eine nur auf Einladung zugängliche Veranstaltung mit 130 Plätzen und überwiegend Endnutzer‑Teilnehmern, die speziell für Indiens leitende Entscheidungsträger in Pharma‑Manufacturing‑IT, CSV und Plant‑IT konzipiert wurde. Die Agenda enthält eine eigene Sitzung zum CSV‑zu‑CSA‑Migration Playbook, eine Podiumsdiskussion über das Bestehen von USFDA‑483‑Beobachtungen in der CSA‑Ära und einen geschlossenen Leadership‑Roundtable zur 5‑Jahres‑Investitionslandkarte für Manufacturing‑IT.
Bestätigte Redner sind Vikram Shukla (President, Zydus), Pramod Gokhale (Sr. President & Global CIO, Mankind Pharma), Dr. Bijender Mishra (Global IT Head & CISO, Alkem Laboratories) und Shyam Khante (ehemaliger Direktor, GSK) — Praktiker, die die Systeme betreiben, über die sie sprechen, keine Anbieter, die Produkt‑Case‑Studies präsentieren.
Fazit
Der Übergang von CSV zu CSA ist für indische Pharmahersteller, die regulierte Märkte anstreben, nicht optional. Er ist bereits im Gange – in den Erwartungen von FDA-Inspektionen, in der GAMP 5 Edition 2-Leitlinie und in den strategischen Entscheidungen der fortschrittlichsten IT‑Verantwortlichen der indischen Pharmaproduktion.
Der hier skizzierte Vier-Schritte-Plan – Inventar und Risikostufung, Beibehalten/Stilllegen/Neuaufbau, Team schulen und die Inspektionsverteidigung vorbereiten – bietet einen strukturierten Weg durch einen Übergang, der ohne ein Rahmenwerk überwältigend wirken kann.
Die Stärke der indischen Pharmaindustrie bestand stets in der Fähigkeit, globale regulatorische Standards in großem Maßstab zu erfüllen. Die Migration von CSV zu CSA ist der nächste Standard, den es zu erfüllen gilt. Die Unternehmen, die dieses Vorgehen jetzt festlegen, anstatt auf eine Inspektion zu warten, die es erzwingt, werden besser positioniert, besser ausgestattet und besser geschützt sein, wenn dieser Zeitpunkt eintritt.
Häufig gestellte Fragen
1. Was ist der Unterschied zwischen CSV und CSA in der pharmazeutischen Produktion?
CSV (Computer System Validation) erfordert umfassende Tests und Dokumentation aller Computersystemfunktionen. CSA (Computer Software Assurance) verfolgt einen risikobasierten Ansatz und konzentriert Test- und Dokumentationsaufwand auf Funktionen, die direkt die Patientensicherheit, Produktqualität und Datenintegrität beeinflussen. CSA ist nicht weniger streng – es verteilt die Strenge intelligenter basierend auf dem tatsächlichen Risiko.
2. Ist CSA für indische Pharmahersteller verpflichtend?
CSA ist für indische Hersteller verpflichtend, die in die Vereinigten Staaten unter FDA‑Aufsicht exportieren. Die CSA‑Leitlinie der FDA von 2022 hat die Inspektionserwartungen schrittweise beeinflusst. Hersteller, die den US‑Markt anstreben, können CSA nicht als optional betrachten.
3. Müssen wir bei der Migration zu CSA alle unsere bestehenden CSV‑Dokumente verwerfen?
Nein. Die meisten bestehenden CSV‑Dokumente müssen nicht verworfen werden. Hochrisiko‑Systemdokumentation, die echte Risikokontrolle nachweist, behält ihren Wert. Ausgemustert werden sollten skriptbasierte Tests für niedrig‑riskante Funktionen, die keinen zusätzlichen Schutz für Patientensicherheit oder Produktqualität bieten. Neu aufgebaut werden muss das Governance‑Framework – Validation Master Plans und SOPs – um die CSA‑Prinzipien widerzuspiegeln.
4. Wie lange dauert eine Migration von CSV zu CSA typischerweise für einen indischen Pharmastandort?
Der Zeitrahmen variiert stark je nach Größe und Komplexität der validierten Systemlandschaft. Ein mittelgroßer indischer Pharmastandort mit 50 bis 100 validierten Systemen sollte mit 12 bis 24 Monaten für eine gründliche Migration rechnen – einschließlich Systeminventar, Risikostufung, Überarbeitung der Dokumentation, Teamschulung und Vorbereitung auf Inspektionsbereitschaft.
5. Was ist GAMP 5 Edition 2 und wie steht es in Zusammenhang mit CSA?
GAMP 5 Edition 2, veröffentlicht von ISPE, ist der branchenübliche Leitfadenrahmen für Computersystemvalidierung und -sicherung in der Pharmaindustrie. Er steht in enger Übereinstimmung mit den CSA‑Prinzipien der FDA und betont risikobasierte Ansätze, Softwarekategorisierung und kritisches Denken statt rein preskriptiver Testanforderungen. Beide Rahmenwerke sollten während der Migration verstanden und gemeinsam angewendet werden.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Mehr aus Pharma-Produktion
Alle Artikel →
Compliance in der Pharmaherstellung 2025: Wichtige Vorschriften und Best Practices, die Sie kennen sollten

Verbesserung der Flexibilität in der Pharmafertigung: Agile Fertigung und schnelle Skalierung

Discussion