Die Zukunft der Computerized Systems Validation (CSV)
CSV wird demontiert, nicht weiterentwickelt. Der CSA-Wechsel der FDA, GAMP 5 Ed.2 und die Validierung von KI schreiben 2026 die Regeln der Pharmaindustrie neu.
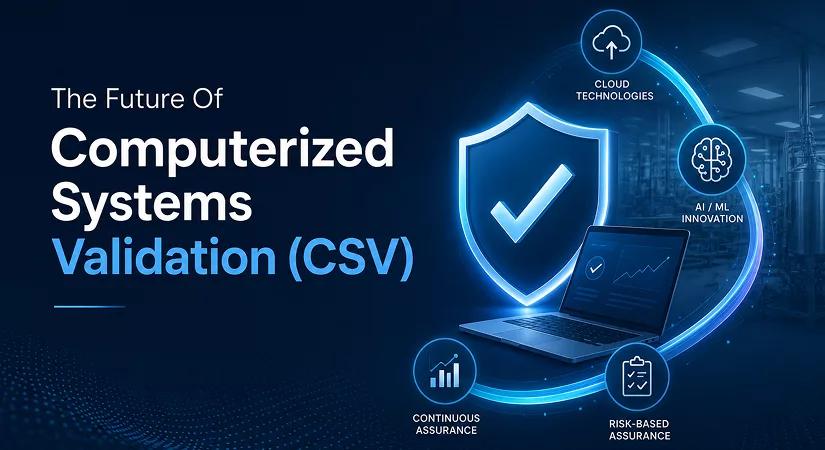
Seit mehr als zwei Jahrzehnten gehört Computerized Systems Validation (CSV) zu den ressourcenintensivsten Tätigkeiten in der regulierten Life-Sciences-Produktion. Das traditionelle Modell basierte auf erschöpfenden, skriptgesteuerten Tests, Ordnern mit unterzeichneten Dokumenten und vollständiger Revalidierung schon bei geringfügigen Softwareänderungen. Dieses Modell wurde für eine andere Ära entwickelt – eine Zeit, in der Unternehmenssoftware nur alle paar Jahre geändert wurde. Diese Ära ist vorbei.
Cloud-Plattformen rollen Updates inzwischen wöchentlich aus. KI- und Machine-Learning-Modelle entwickeln sich kontinuierlich weiter, oft ohne klares Versionsevent, das die Änderung kennzeichnet. Die Zukunft von CSV ist nicht einfach eine Weiterentwicklung des alten Modells. Sie besteht zu einem großen Teil im Abbau dieses Modells.
Einige aktuelle regulatorische Meilensteine zeigen genau, wie schnell sich dieser Wandel vollzieht:
- Am 24. September 2025 veröffentlichten das FDA's Center for Devices and Radiological Health (CDRH) und das Center for Biologics Evaluation and Research (CBER) gemeinsam die endgültige Guidance mit dem Titel „Computer Software Assurance for Production and Quality System Software“ (Docket No. FDA-2022-D-0795). Dies folgte auf einen im September 2022 erstmals herausgegebenen Draft.
- Die Guidance „supersedes Section 6“ der älteren FDA-Guidance „General Principles of Software Validation“ und zieht damit formal den CSV-zentrierten Ansatz dieser Sektion zurück
- Der „ISPE GAMP® Guide: Artificial Intelligence“ — ein 290-seitiges Industrie-Framework zur Validierung von AI/ML-Systemen in GxP-Umgebungen, verfasst von mehr als 20 Industrie- und Hochschulexperten — wurde im „July 2025“ veröffentlicht
- Die „GAMP 5 Second Edition“, das primäre risikobasierte Validierungs-Framework der Branche, wurde 2022 mit neuen Anhängen zu AI/ML, Cloud-Computing und Agile-Entwicklung aktualisiert — und legte damit das Fundament, auf dem die Branche in den vergangenen drei Jahren aufgebaut hat
Von CSV zu CSA: Was hat sich tatsächlich geändert?
Die zentrale Entwicklung, die die Zukunft der Validierung prägt, ist die formelle Verschiebung der FDA von Computer System Validation (CSV) hin zu Computer Software Assurance (CSA). Dies ist keine reine Umbenennung. Es ist ein echter philosophischer Wandel in der Definition dessen, was „validiert“ tatsächlich bedeutet, und er hat reale Konsequenzen dafür, wie Validierungsteams ihre Zeit und ihr Budget einsetzen.

Der Unterschied zwischen den beiden Modellen lässt sich auf vier Hauptunterschiede reduzieren:
- CSV weist Compliance durch Dokumentationsvolumen nach. Das traditionelle Modell verlangte erschöpfende, skriptgesteuerte Tests jeder Softwarefunktion. Dies galt unabhängig davon, ob diese Funktion ein relevantes Risiko für die Patientensicherheit oder Produktqualität darstellte. Eine vollständige Revalidierung war de facto nach nahezu jeder Änderung erforderlich.
- CSA weist Assurance durch risikopriorisiertes kritisches Denken nach. Das neue Modell fordert Hersteller auf, mit einer einfachen Frage zu beginnen: Wofür wird diese Software tatsächlich verwendet? Darauf aufbauend beurteilen Teams das tatsächliche Risiko für Patientensicherheit und Produktqualität und richten die Testtiefe entsprechend aus. Die FDA beschreibt dies als einen „risk-based“ Ansatz, der so wenig belastend sein soll wie nötig.
- CSV behandelt jede Softwareänderung als gleichermaßen bedeutend. Ein kleines Interface-Update und eine Änderung an einem kritischen Algorithmus lösten historisch unter klassischer CSV-Praxis eine vergleichbare Revalidierungsbelastung aus.
- CSA skaliert den Validierungsaufwand nach den Folgen. Funktionen mit geringerem Risiko — insbesondere solche, die auf bereits validierten, handelsüblichen Plattformen basieren — können durch weniger aufwändige Methoden abgesichert werden, wie z. B. Ad-hoc-Tests oder Prüfung von Anbieterunterlagen. Funktionen mit höherem Risiko erhalten weiterhin rigorose, skriptgesteuerte Tests.
Eine wichtige Klarstellung: Die CSA-Guidance der FDA ändert nicht den zugrunde liegenden regulatorischen Text. Die Quality System Regulation (21 CFR Part 820) und für Arzneimittel 21 CFR Parts 210/211 bleiben unverändert in Kraft. Was CSA modernisiert, ist die „Philosophie und Methode“, mit der Unternehmen GMP-qualitätskonforme Ergebnisse nachweisen, nicht die rechtliche Verpflichtung, diese nachzuweisen.
Die Philosophie hat sich geändert.
Die Mechanik der tatsächlichen Umsetzung ist hingegen eine völlig tiefere Frage.
→ Lesen: FDA Computer Software Assurance (CSA): Ein definitiver Leitfaden für Pharma-Führungskräfte
Was deckt die Guidance tatsächlich ab — und was nicht?
Um die Zukunft von CSV zu verstehen, ist es wichtig, den präzisen Umfang der FDA-Guidance vom September 2025 zu kennen. Ihre Grenzen sind genauso wichtig wie ihr Inhalt.
Die Guidance gilt ausdrücklich für:
- Computersysteme und automatisierte Datenverarbeitung, die in Produktions- oder Qualitätsprozessen eingesetzt werden, einschließlich Manufacturing Execution Systems, Electronic Document Management Systems und Laboratory Information Systems
- Medizinproduktehersteller, da dies der primär angegebene Anwendungsbereich der Guidance ist, herausgegeben unter der Quality System Regulation (21 CFR Part 820)
Die Guidance gilt ausdrücklich nicht für:
1) Software-in-a-Medical-Device oder Software-as-a-Medical-Device-Produkte, bei denen die Software selbst das regulierte Gerät ist. Diese folgen weiterhin eigenen Validierungs- und Zulassungspfaden für Geräte-Software.
2) Arzneimittelspezifische CGMP-Anforderungen als eigenständige Materie. Die FDA und Beobachter der Branche erwarten weitgehend eine parallele oder erweiterte Anwendung der CSA-Prinzipien auf pharmazeutische Qualitätssysteme. Einige Branchenquellen nennen Anfang 2026 als wahrscheinlichen Zeitraum für weitere FDA-Aktivitäten, wobei dies gegen den eigenen veröffentlichen Guidance‑Index der FDA überprüft werden sollte, sobald er verfügbar ist, anstatt es heute als gesicherte Tatsache zu behandeln.
Diese Abgrenzung des Geltungsbereichs wird immer wichtiger, da Hersteller zunehmend Systeme einsetzen, die Produktionstools mit eingebetteter AI-Funktionalität verbinden. Die Grenze zwischen „Quality System Software“ und „Medical Device Software“ ist zunehmend nicht mehr eindeutig.
GAMP 5: Der Branchenrahmen zur Operationalisierung des Wandels
Parallel zur regulatorischen Verschiebung der FDA entwickelt sich weiterhin GAMP 5, Good Automated Manufacturing Practice, das von der ISPE entwickelte Rahmenwerk, das die meisten Life-Sciences-Unternehmen nutzen, um Validierungsstrategien in die Praxis umzusetzen. Die GAMP 5 Second Edition, veröffentlicht 2022, modernisierte das ursprüngliche Rahmenwerk, um die genau den CSV-Zukunft gestaltenden Technologien abzudecken.
Die folgenreichsten Neuerungen in der GAMP 5 Second Edition umfassen:
- Neue Anhänge zu AI/ML, Cloud-Computing und Blockchain. Diese Technologien waren im ursprünglichen GAMP 5-Rahmen weitgehend nicht berücksichtigt. Sie erhalten nun dedizierte, risikobasierte Validierungsleitlinien.
- Explizite Unterstützung für Agile- und iterative Entwicklung. Der starre, lineare "V-Modell"-Validierungslebenszyklus ist nicht mehr der einzige akzeptierte Ansatz. Iterative Methodiken werden jetzt formell während des gesamten Systemlebenszyklus unterstützt.
- Geklärte Behandlung elektronischer Signaturen in Agile-Workflows. Formale Anforderungen an elektronische Signaturen gelten speziell für Aufzeichnungen, die durch Predicate Rules geregelt sind, nicht für jeden internen Genehmigungsschritt in einem Agile-Entwicklungsprozess.
- Ein eigenständiges Cloud- und SaaS-Rahmenwerk. Dieses bietet praktische Leitlinien zur Bewertung des Cloud-Anbieterrisikos, zur Datenintegrität in Multi-Tenant-Umgebungen und zu Validierungsverantwortlichkeiten, sobald die Infrastruktur außerhalb der direkten Kontrolle eines Unternehmens liegt.
Im Juli 2025 baute die ISPE auf dieser Grundlage mit dem dedizierten „GAMP Guide: Artificial Intelligence“ auf — einem 290-seitigen, von Experten verfassten Rahmenwerk, das genau das adressiert, worauf die GAMP 5 Second Edition nur hinweisen konnte: Wie validiert man ein System, dessen Verhalten kontinuierlich durch Daten geformt wird, statt beim Release festgelegt zu sein?
Validierung von KI: Die Zukunft, die CSV lösen muss
Die schwierigste ungelöste Herausforderung in der Zukunft der Validierung computergestützter Systeme lässt sich einfach benennen und schwer lösen: Wie validiert man ein System, das sich niemals aufhört zu verändern? Traditionelle Validierungslogik geht davon aus, dass ein System, einmal getestet und freigegeben, identisch verhält, bis ein menschlicher Entwickler eine absichtliche, dokumentierte Änderung einführt.
Künstliche Intelligenz und Machine-Learning-Modelle durchbrechen diese Annahme auf struktureller Ebene. Kein bestehendes Validierungsrahmenwerk wurde jemals dafür entwickelt, mit dieser Realität umzugehen.

Die sich abzeichnenden Best Practices für AI/ML-Validierung, entnommen dem ISPE GAMP AI Guide 2025 und gestützt durch die umfassendere KI-Leitlinienaktivität der FDA, umfassen:
- Daten als eigenständiges validiertes Lieferprodukt behandeln. Das Verhalten eines KI-Modells ist untrennbar mit seinen Trainingsdaten verbunden, daher muss der Datenlebenszyklus selbst zusammen mit der Software nachverfolgt und validiert werden. In Machine Learning können Datenqualität und Modellqualität nicht getrennt werden.
- Anwendung von Datenintegritätsprinzipien (ALCOA+) auf AI-Trainingsdaten. Trainingsdatensätze, Annotationen und Preprocessing-Schritte müssen attribuierbar, lesbar, zeitnah, original und genau sein — mit zusätzlichem Schwerpunkt auf Vollständigkeit, Konsistenz, Langlebigkeit und Verfügbarkeit.
- Überwachung von Modelldrift als fortlaufende Validierungsaktivität. Anstatt eines einmaligen Freigabeereignisses erfordert KI-Validierung zunehmend kontinuierliche Leistungsüberwachung, um den Moment zu erkennen, in dem das reale Verhalten eines Modells von seiner validierten Ausgangsbasis abweicht.
- Abstimmung des Qualitätsrisikomanagements mit etablierten Rahmenwerken. Der ISPE-Guide verweist ausdrücklich auf Standards wie ISO/IEC 42001:2023 für KI-Managementsysteme und verortet KI-Validierung damit innerhalb anerkannter internationaler Qualitätsinfrastruktur, anstatt sie als etwas völlig Neues zu behandeln.
Fazit: Validierung als kontinuierliche Absicherung, nicht als einmaliges Ereignis
Die Zukunft der Computerized Systems Validation ist keine Zukunft ohne Validierung. Es ist eine Zukunft, in der Validierung proportional, kontinuierlich und wirklich risikoinformiert wird, statt reflexartig umfassend unabhängig vom tatsächlichen Risiko.
Die Verschiebung von CSV zu CSA, formalisiert in der finalen FDA-Guidance vom September 2025 und gestützt durch die GAMP 5 Second Edition sowie den ISPE GAMP AI Guide 2025, zeigt, dass die regulatorische und industrieweite Qualitätsstruktur endlich zu einer Softwarelandschaft aufschließt, die die Validierungsmodelle, die sie regeln sollen, überholt hat.
Eines bleibt konstant, auch wenn sich die Methodik verwandelt: der zugrunde liegende Zweck. Patientensicherheit, Produktqualität und Datenintegrität sind nicht verhandelbar. Die Unternehmen, die in dieser neuen Landschaft wirklich erfolgreich sein werden, hören auf, Validierung als einmaliges Abhakfeld bei der Einführung zu behandeln und dann zu vergessen.
Stattdessen werden sie sie als kontinuierliche Disziplin betrachten, aufgebaut auf kritischem Denken, proportionaler Risikobewertung und fortlaufender Absicherung. Diese Disziplin muss genauso rigoros auf ein sich selbst aktualisierendes KI-Modell angewendet werden wie früher auf eine statische Unternehmenssoftware, die still in einem Serverraum lief.
CSV und CSA sind keine austauschbaren Begriffe.
Genauso genau zu wissen, wo das eine endet und das andere beginnt, ist der eigentliche Prüfstein für Validierungsteams.
→ Lesen: CSV vs CSA: Computer System Validation vs Software Assurance erklärt
Häufig gestellte Fragen
1) Was treibt den Wandel von CSV zu CSA in regulierten Branchen an?
Der Wechsel von Computerized Systems Validation (CSV) zu Computer Software Assurance (CSA) wird durch die rasante Entwicklung moderner Softwaretechnologien vorangetrieben, einschließlich Cloud-Plattformen, Agile-Entwicklung und künstlicher Intelligenz. Traditionelle CSV-Ansätze erforderten oft umfangreiche Dokumentation und Tests, unabhängig vom tatsächlich mit einer Softwarefunktion verbundenen Risiko. CSA führt eine flexiblere, risikobasierte Methodik ein, die Validierungsanstrengungen dort konzentriert, wo sie am wichtigsten sind. Dadurch können Organisationen die Compliance aufrechterhalten und gleichzeitig Effizienz verbessern sowie unnötige Validierungsaufwände reduzieren.
2) Wie unterscheidet sich Computer Software Assurance (CSA) vom traditionellen CSV?
CSA betont kritisches Denken und Risikobewertung, statt sich stark auf die Dokumentationsmenge als Nachweis der Compliance zu verlassen. Anstatt jede Softwarefunktion mit demselben Prüfaufwand zu testen, bewerten Organisationen, wie ein System die Produktqualität und die Patientensicherheit beeinflusst, bevor sie den geeigneten Testansatz festlegen. Funktionen mit geringerem Risiko können weniger formale Tests benötigen, während hochriskante Funktionen weiterhin umfassend validiert werden. Dieser Ansatz hilft Unternehmen, Ressourcen auf Bereiche zu konzentrieren, die das größte potenzielle Auswirkungen haben.
3) Warum schafft Künstliche Intelligenz neue Validierungsherausforderungen?
Künstliche Intelligenz- und Machine-Learning-Systeme können sich durch neue Daten kontinuierlich weiterentwickeln und unterscheiden sich damit grundlegend von traditionellen Softwareanwendungen. Konventionelle Validierungsmethoden gehen davon aus, dass das Softwareverhalten unverändert bleibt, bis ein dokumentiertes Update erfolgt. KI-Modelle können im Laufe der Zeit Leistungsänderungen durch Modell-Drift erfahren, was eine fortlaufende Überwachung statt einer einmaligen Validierung erforderlich macht. Folglich müssen Organisationen neue Strategien entwickeln, um sicherzustellen, dass KI-Systeme während ihres gesamten Lebenszyklus zuverlässig, genau und konform bleiben.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Mehr aus Regulatorische Erkenntnisse
Alle Artikel →
Das Muster hinter FDA Warning Letters: Was Startups & CDMOs oft übersehen
ISO 14644 Reinraumklassen für die Pharmaindustrie (mit Auswirkungen auf EM)
Discussion