Wie interne Audits das Qualitätsmanagementsystem Ihres Unternehmens stärken
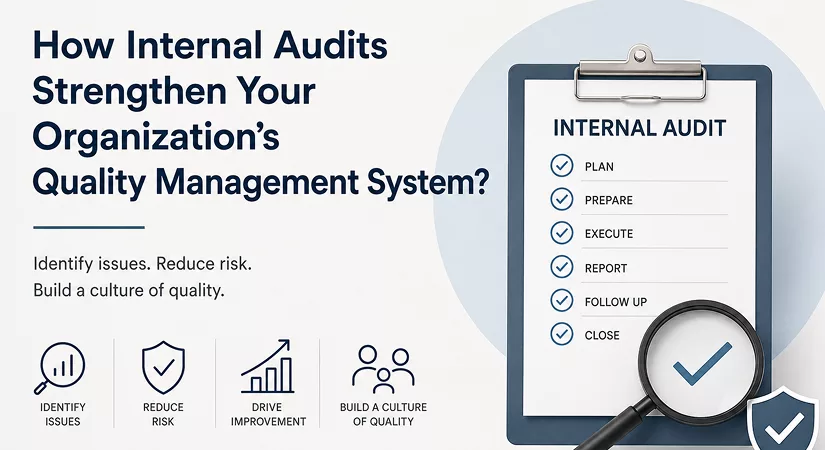
6‑Schritte‑Prozess für interne Audits in der Pharmaindustrie: Planung, Vorbereitung, Durchführung, Berichterstattung, Nachverfolgung und Abschluss. Stärken Sie Ihr QMS und die Auditbereitschaft.

Interne Audits sind eines der wirkungsvollsten Instrumente, die eine Organisation zur Verbesserung ihres Qualitätsmanagementsystems (QMS) einsetzen kann. Sie helfen, Probleme innerhalb interner Prozesse zu identifizieren, bevor diese zu größeren, kostspieligeren Problemen werden.
Im Gegensatz zu externen Audits sind interne Audits weniger formell und flexibler, sodass Ihr Team die Möglichkeit hat, ein echtes Audit in einer weniger stressigen Umgebung zu simulieren. Viele Vorschriften verlangen zwar interne Audits, der eigentliche Nutzen reicht jedoch über die Compliance hinaus – sie tragen dazu bei, eine Qualitätskultur in der gesamten Organisation aufzubauen.
Wenn sie gut umgesetzt werden, kann ein internes Auditmanagementsystem sowohl an ein papierbasiertes QMS angepasst als auch als dediziertes Modul in ein digitales eQMS integriert werden.
Das macht es einfach, Audits zu verknüpfen, zu verfolgen und effizient zu verwalten. Ob Ihre Organisation groß oder klein ist, ein gut geführter interner Auditprozess schafft Transparenz, reduziert Risiken und hält Ihre Abläufe im Einklang mit den Branchenstandards.
Warum sind interne Audits wichtig?

Interne Audits, manchmal auch Erstparteiaudits genannt, werden von oder im Auftrag einer Organisation zu Managementzwecken durchgeführt. Sie bilden die Grundlage dafür, dass die Organisation ihre Konformität mit anwendbaren Normen selbst erklären kann.
Nach ISO 9001:2015 (Abschnitt 9.2) und ISO 13485:2016 (Abschnitt 6) sind interne Audits nicht optional — sie sind eine verpflichtende Anforderung für Organisationen, die Konformität aufrechterhalten möchten. Diese Audits dienen als wichtiges Managementinstrument zur Bewertung, ob das Qualitätsmanagementsystem den Anforderungen der relevanten Norm tatsächlich entspricht.
Über die Compliance hinaus bieten interne Audits einen großen praktischen Vorteil: Sie ermöglichen es, Probleme zu finden und zu beheben, bevor ein externer Auditor sie entdeckt. Wenn ein externer Auditor ein Problem zuerst entdeckt, ist dessen Behebung in der Regel schwieriger, erfordert tiefere Untersuchungen und kostet oft erheblich mehr. Ein disziplinierter interner Auditprozess hilft Organisationen dabei:
- Ein klares Verständnis ihrer regulatorischen Verpflichtungen nachzuweisen
- Transparenz in Bezug auf Geschäftsrisiken zu schaffen
- Nichtkonformitäten vor externen Inspektionen zu identifizieren und zu beheben
- Eine unternehmensweite Qualitätskultur aufzubauen und zu stärken
Interne Audits sind gemäß ISO 13485:2016 Abschnitt 6 verpflichtend, aber sie sind mehr als nur Compliance-Checkboxen – sie sind die Grundlage für die Stärke des QMS.
Verstehen Sie das vollständige ISO 13485-Rahmenwerk und wie interne Audits kontinuierliche Verbesserung vorantreiben.
→ Lesen: ISO 13485 Qualitätsmanagementsystem | Ein Leitfaden für Pharma-Führungskräfte
Hier ist eine klare Aufschlüsselung von 6 Schritten im internen Audit!

Schritt 1 — Audit planen
Der erste Schritt bei jedem internen Audit ist die Planung. Das Auditteam muss alle Bereiche, Abteilungen und Prozesse identifizieren, die durch Richtlinien und Verfahren zur Überprüfung geregelt sind. Sobald Sie diese Liste haben, gliedern Sie sie in einzelne Teilprozesse oder Tätigkeiten.
Audits können auf zwei Arten strukturiert werden: abteilungsbasiert (Auditierung einer Funktion oder eines Teams) oder produktbasiert (Verfolgung eines Produkts oder einer Produktgruppe über den gesamten Prozesslebenszyklus). Nicht jeder Bereich muss mit derselben Häufigkeit auditiert werden.
Einige Prozesse, wie die Produktion, müssen möglicherweise monatlich, wöchentlich oder sogar täglich auditiert werden, während nicht operative Abteilungen möglicherweise nur jährliche Prüfungen benötigen. Sobald Sie definiert haben, welche Prozesse auditiert werden müssen und wie oft, sollten Sie einen jährlichen Auditkalender erstellen und diesen der Geschäftsleitung, den Abteilungsleitern und dem Auditteam mitteilen.
Dies stellt sicher, dass alle informiert sind, Teams vorausplanen können und kein Prozess versehentlich übersprungen wird. Wenn Ihre Organisation ein digitales eQMS verwendet oder dies in Betracht zieht, achten Sie auf integrierte Funktionen für interne Audits.
Ein gutes System kann Benachrichtigungen automatisieren, Auditoren und Auditierten zuweisen, den Auditkalender einrichten und Audits mit anderen QMS-Modulen wie CAPA-Management und Änderungssteuerung verknüpfen. Neben regelmäßig geplanten Audits sind auch unangekündigte oder Ad-hoc-Audits zulässig, wenn das Management sie anfordert. Häufige Gründe für ein unangekündigtes Audit sind:
- Einführung eines neuen Produkts oder einer neuen Dienstleistung
- Inspektionsbereitschaft für FDA oder andere Aufsichtsbehörden
- Erhebliche Änderungen externer regulatorischer Anforderungen
- Bei einer früheren behördlichen Inspektion identifizierte Probleme
- Due-Diligence- oder Verifizierungsbewertungen
- Produktfokussierte oder simulierte Vorabgenehmigungsinspektionen
Schritt 2 — Audit vorbereiten
Gute Vorbereitung trennt ein effektives Audit von einem chaotischen. Beginnen Sie damit, die auditiere Abteilung im Voraus zu informieren, damit sie die erforderlichen Dokumente und Mitarbeiter zusammenstellen kann. Die Benachrichtigung sollte an die ranghöchste Führungskraft der zu auditierenden Abteilung gesendet werden und klar das vorgeschlagene Datum, den Auditumfang, die Namen der Mitglieder des Auditteams, die erwartete Dauer sowie alle Dokumente oder Personen nennen, die verfügbar sein müssen.
Bevor das Audit beginnt, kann der leitende Auditor auch Daten zur Vorabprüfung anfordern. Dies kann umfassen:
- Frühere Auditergebnisse und Statusberichte
- Protokolle der Managementbewertung
- Chargenunterlagen oder Device History Records (DHRs)
- Validierungsberichte oder Design History Files (DHFs)
- Produktüberwachungsdaten
- Relevante Richtlinien, Verfahren und Spezifikationen
Die vorherige Durchsicht dieser Informationen hilft dem Audit-Team, seine Bemühungen dort zu konzentrieren, wo sie am wichtigsten sind. Das Audit-Team selbst sollte aus Personen mit ausreichender Ausbildung bestehen, intern, extern oder beidem. ISO 19011:2018 bietet allgemeine Leitlinien zum Aufbau und zur Leitung einer Auditfunktion in einer Organisation.
Das erfahrenste Mitglied des Teams übernimmt typischerweise die Rolle des Leit-Auditors; der Leit-Auditor ist dafür verantwortlich, die Aufgaben innerhalb des Teams zu verteilen und zu entscheiden, welche Abteilungen jeder Auditor abdeckt.
Schritt 3 — Durchführung des Audits
Das Audit beginnt mit einem Eröffnungsmeeting. Der Leit-Auditor stellt den Auditansatz und den Umfang den Auditierten vor und setzt klare Erwartungen dazu, was geprüft wird und wie.
Nach dem Eröffnungsmeeting können Auditoren die betrieblichen Bereiche wie die Produktionsfläche oder das Lager begehen, um einen unmittelbaren Eindruck davon zu gewinnen, wie Prozesse ablaufen. Diese Begehungen können zu Beginn des Audits stattfinden oder später, wenn ein bestimmter Prozess detailliert geprüft wird.
Während des Audits sammeln Auditoren objektive Nachweise, indem sie stichprobenartig beobachten und dokumentieren. Diese Nachweise fallen in drei Hauptkategorien:
- Dokumentation: Dokumentennamen, Revisionsnummern, Gültigkeitsdaten
- Personal: Namen, Titel und Abteilungen der befragten Mitarbeiter
- Physische Prozesse: Prozessnamen, Produktcodes und Chargennummern
Eine gründliche und genaue Dokumentation dieser Nachweise ist für einen glaubwürdigen Auditbericht unerlässlich.bAm Ende eines jeden Audittages führt der Leit-Auditor eine tägliche Zusammenfassung mit den ranghöchsten Qualitätsmanagern durch.
Dies ist eine offene Diskussion über alles, was bisher beobachtet wurde, einschließlich etwaiger Bedenken oder Fragen. Nach Abschluss des Audits kategorisieren Auditoren ihre Feststellungen als:
- Kritische Feststellungen
- Schwerwiegende Feststellungen
- Geringfügige Feststellungen
- Verbesserungsmöglichkeiten
Der letzte Schritt der Durchführungsphase ist das Abschlussmeeting, bei dem der Leit-Auditor alle Feststellungen dem zuständigen Qualitäts- und Betriebspersonal präsentiert, die Kategorie jeder Feststellung bespricht, den Auditierten für ihre Kooperation dankt und einen Zeitplan für Korrekturmaßnahmen vereinbart. Dieses Meeting ist eine wichtige Gelegenheit, das Audit als positiven, auf Verbesserung ausgerichteten Prozess statt als strafende Maßnahme darzustellen.
Schritt 4 — Verfassen & Beantworten des Auditberichts
Nach dem Abschlussmeeting ist der Auditee verpflichtet, innerhalb eines vordefinierten Zeitrahmens eine schriftliche Stellungnahme zum Auditbericht vorzulegen. Diese Stellungnahme muss jede Feststellung vollständig behandeln, einschließlich ihrer Auswirkungen auf Produkte in der Distribution, einer klaren Erklärung der Grundursache und eines detaillierten Plans für Korrekturmaßnahmen. Der Plan für Korrekturmaßnahmen muss Folgendes enthalten:
- Den Namen der jeweils verantwortlichen Person für jede Maßnahme
- Konkrete Meilensteine und Liefergegenstände
- Erwartete Abschlussdaten
- Messbare Kriterien zur Überprüfung der Wirksamkeit der Maßnahme
Sobald die Stellungnahme eingereicht ist, prüft der Leit-Auditor sie auf Vollständigkeit, Eignung und realistische Zeitpläne. Ist die Stellungnahme zufriedenstellend, genehmigt der Auditor den Maßnahmenplan. Anschließend wird dem Auditee eine Mitteilung über den Abschluss des Audits ausgestellt, die von beiden Parteien unterzeichnet wird.
Ab diesem Zeitpunkt ist der Auditee dafür verantwortlich, dem Leit-Auditor periodische Fortschrittsberichte vorzulegen. Die Leistung interner Audits und beobachtete Trends werden ebenfalls periodisch überprüft und im Management Review besprochen, um sicherzustellen, dass Audit-Erkenntnisse in kontinuierliche Qualitätsverbesserungen einfließen.
Schritt 5 — Nachverfolgung
Die Nachverfolgung wird oft unterschätzt, ist aber genauso wichtig wie das Audit selbst. Bei der Überprüfung der vom Auditee ergriffenen Maßnahmen sollte der Auditor die Nachverfolgung mit derselben Strenge wie das ursprüngliche Audit angehen — im Wesentlichen die gleiche Funktion erneut auditen, um zu verifizieren, dass Korrekturmaßnahmen tatsächlich umgesetzt wurden und wirken. Wichtige Fragen während der Nachverfolgung sind:
- Wurde sofortige Korrekturmaßnahme ergriffen?
- Wurde sie innerhalb des vereinbarten Zeitrahmens abgeschlossen?
- Kann die Korrekturmaßnahme als wirksam angesehen werden?
- Wenn nicht, welche Nachverfolgungsanforderungen bestehen?
- Muss das Risiko- und Chancenregister überprüft und aktualisiert werden?
Wenn ein Maßnahmenplan mehr Zeit oder Ressourcen erfordert als ursprünglich erwartet, kann der Auditee formal beim Auditor eine Verlängerung beantragen und erläutern, was benötigt wird und warum. Alle Maßnahmen in Bezug auf nicht-kritische Feststellungen werden beim nächsten geplanten internen Audit überprüft und verifiziert.
Kritische Feststellungen hingegen müssen sofort angegangen und so bald wie möglich überprüft werden und dürfen nicht auf den nächsten Auditzyklus verschoben werden. Periodische Statusberichte während der Nachverfolgungsphase sind besonders wertvoll, wenn Zeitpläne länger als üblich sind, da sie Auditor und Auditee über den Fortschritt abstimmen.
Schritt 6 — Abschluss des Audits
Sobald alle erforderlichen Korrekturmaßnahmen abgeschlossen und vom Auditor als wirksam verifiziert wurden, wird dem Auditee ein Abschlusszertifikat ausgestellt. Damit ist das Audit formell abgeschlossen. Die folgenden auditbezogenen Aufzeichnungen müssen unbegrenzt oder mindestens so lange aufbewahrt werden, bis ein nachfolgendes Audit bestätigt hat, dass alle Korrekturmaßnahmen ordnungsgemäß umgesetzt wurden:
- Auditplan
- Auditbericht und schriftliche Stellungnahmen
- Jegliche Verlängerungsanträge
- Mitteilung über Abschluss der Prüfung
- Abschlusszertifikat
Audit-Antworten müssen die Wurzelursache darlegen und Korrekturmaßnahmen mit messbaren Wirksamkeitskriterien umreißen.
Erfahren Sie, wie Sie CAPA-Berichte schreiben, die Prüfer zufriedenstellen und regulatorischer Prüfung standhalten.
→ Lesen: Wie man einen CAPA-Bericht schreibt, der jeder Prüfung standhält
Verbesserung Ihrer Compliance nach der Prüfung
Sobald die interne Prüfung abgeschlossen ist, sollte die Organisation rasch die identifizierten Lücken angehen. Ein anschließendes internes Audit nach dem ersten erhöht die Wahrscheinlichkeit, dass ein externes Audit reibungslos verläuft, erheblich. Während des internen Audits kann Ihr Team verschiedene Risikotypen aufdecken, wie zum Beispiel:
- Reputationsrisiko
- Betriebsrisiko
- Compliance-Risiko
- Cybersecurity-Risiko
- Lieferantenkonzentrationsrisiko
- Rechts- oder strategisches Risiko
Diese Risiken frühzeitig zu identifizieren ist der erste Schritt — der zweite ist, einen konkreten Abhilfplan zu erstellen, um sie zu beheben, bevor ein externer Prüfer eintrifft. Organisationen, die weiterhin auf Tabellenkalkulationen zur Verwaltung interner Audits setzen, empfinden den Prozess oft als zeitaufwendig und fehleranfällig. Eine dedizierte Audit-Management-Software kann hier den entscheidenden Unterschied machen.
Die passende Software übernimmt jeden Schritt des Prozesses an einem Ort, von Planung und Benachrichtigung über Nachweisverfolgung, Verwaltung von Korrekturmaßnahmen bis hin zu Reporting. Sie unterstützt außerdem kontinuierliche Compliance-Überwachung, vorgefertigte Dashboards zur Sichtbarkeit offener und geschlossener Punkte sowie die Integration mit Compliance-Frameworks, spart Zeit und reduziert das Risiko, dass Lücken unbemerkt bleiben.
Ein gestraffter, standardisierter Audit-Prozess dient nicht nur dem Bestehen externer Prüfungen. Er schafft eine Kultur der kontinuierlichen Verbesserung, in der Qualität zur Verantwortung aller gehört, Prozesse konsequent eingehalten werden und Probleme proaktiv statt reaktiv angegangen werden.
Häufige Fragen (FAQs)
1) Warum sind interne Audits wichtig zur Stärkung eines Qualitätsmanagementsystems (QMS)?
Interne Audits helfen Organisationen, Probleme in ihren Prozessen zu erkennen, bevor sie zu ernsten Problemen werden. Sie stellen sicher, dass der tägliche Betrieb mit Richtlinien, Verfahren und Branchenstandards wie ISO 9001:2015 oder ISO 13485:2016 übereinstimmt. Wichtiger noch fördern interne Audits eine Kultur der kontinuierlichen Verbesserung, Transparenz und Rechenschaftspflicht in allen Abteilungen. Das macht die Organisation widerstandsfähiger und besser auf langfristiges Wachstum vorbereitet.
2) Wie helfen interne Audits bei der Vorbereitung auf externe Inspektionen?
Interne Audits fungieren als „Probe“ für externe regulatorische Audits. Sie ermöglichen es Teams, Nichtkonformitäten frühzeitig zu erkennen, schnell zu korrigieren und kostspielige Komplikationen während offizieller Inspektionen zu vermeiden. Wenn Befunde umgehend bearbeitet werden, treten Organisationen externen Audits mit besserer Dokumentation, besserer Prozesskontrolle und größerem Vertrauen entgegen. Dieser proaktive Ansatz reduziert Stress und erhöht deutlich die Wahrscheinlichkeit einer reibungslosen Inspektion.
3) Können interne Audits digital verwaltet werden und welche Vorteile ergeben sich?
Ja. Interne Audits können mit einem digitalen eQMS oder sogar einem hybriden Ansatz verwaltet werden. Ein digitales Audit-Management-Modul hilft bei der Planung von Audits, der Zuweisung von Prüfern, der Automatisierung von Erinnerungen, der Verknüpfung von Befunden mit CAPAs und der Führung sauberer Aufzeichnungen. Dies verbessert die Rückverfolgbarkeit, reduziert manuelle Fehler und stellt sicher, dass Korrekturmaßnahmen nachverfolgt und rechtzeitig abgeschlossen werden—was zu einem effizienteren und konformen QMS führt. Dadurch verbringen Teams weniger Zeit mit Papierkram und mehr Zeit mit der Verbesserung von Prozessen.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Mehr aus Regulatorische Erkenntnisse
Alle Artikel →
Das Muster hinter FDA Warning Letters: Was Startups & CDMOs oft übersehen

ISO 14644 Reinraumklassen für die Pharmaindustrie (mit Auswirkungen auf EM)

Discussion