Da CSV a CSA: il playbook di migrazione che la pharma indiana non ha ancora scritto
Un playbook in 4 passaggi per migrare da CSV a CSA, classificazione per rischio, decisioni su cosa conservare/eliminare e difesa in sede di ispezione per la pharma indiana.

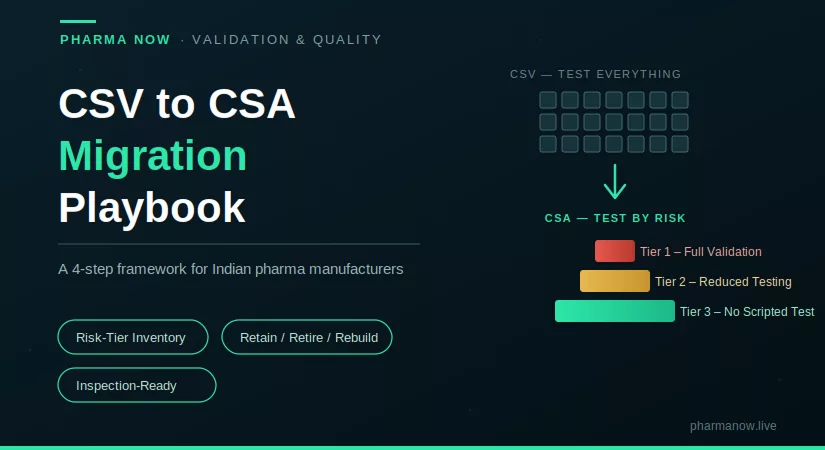
La transizione che ora ogni produttore farmaceutico indiano deve affrontare
Ogni produttore farmaceutico indiano con un programma di Computer System Validation (CSV) costruito nell'ultimo decennio si trova ora di fronte alla stessa domanda scomoda: che fine farà quella documentazione quando la guida FDA su Computer Software Assurance (CSA) sarà pienamente in vigore?
La risposta onesta è che la maggior parte non deve essere buttata. Ma quasi tutta deve essere rivalutata — in modo sistematico, deliberato e con una chiara comprensione di ciò che la CSA richiede effettivamente rispetto a quanto richiedeva la CSV.
Questo non è una panoramica teorica. È un manuale operativo per la transizione — che i produttori farmaceutici indiani possono usare per passare da una cultura di convalida basata sui documenti a una cultura di assicurazione basata sull'intelligenza del rischio, senza perdere lo stato convalidato che i regolatori si aspettano.
Le poste in gioco sono reali. L'India fornisce oltre il 20% dei medicinali generici mondiali ed esporta in più di 200 paesi. Il quadro CSA della FDA, introdotto attraverso il documento di orientamento del 2022, non è opzionale per i produttori che mirano al mercato statunitense. Eppure, in Gujarat, Hyderabad, Pune e in ogni altro importante polo farmaceutico indiano, la maggior parte degli stabilimenti produttivi gestisce ancora programmi CSV progettati per un contesto regolatorio che sta già cambiando sotto i loro piedi.
CSV vs CSA: La differenza fondamentale, esposta chiaramente
Comprendere la migrazione inizia con la comprensione di ciò che è effettivamente cambiato — e di ciò che non è cambiato.
La CSV chiede: abbiamo testato tutto e documentato tutto in modo esaustivo? La CSA chiede: dov'è il rischio reale per la sicurezza del paziente, la qualità del prodotto e l'integrità dei dati, e la profondità dei nostri test corrisponde a quel rischio?
La CSA non è meno rigorosa della CSV. È rigore allocato in modo diverso. Le funzioni ad alto rischio — quelle che influenzano direttamente le decisioni di rilascio del lotto, la qualità del prodotto o la sicurezza del paziente — ricevono ancora il trattamento completo. Ciò che cambia è che le funzioni a basso rischio smettono di consumare tempo di QA, sforzo documentale e risorse di convalida sproporzionati che non aggiungono una protezione significativa al paziente o al prodotto.
Questa distinzione sembra semplice su carta. Nella pratica, richiede un cambiamento fondamentale nel modo in cui i team di QA e convalida pensano al loro lavoro — dal dimostrare la conformità attraverso il volume della documentazione al dimostrare il controllo del rischio attraverso la qualità del giudizio.
Sotto la CSV, la domanda che un ingegnere di convalida si poneva era: ho testato ogni funzione e documentato ogni risultato? Sotto la CSA, la domanda diventa: ho identificato correttamente il rischio, ho abbinato i miei test a quel rischio e ho documentato perché quel giudizio è difendibile?
Questa è una competenza diversa, una mentalità diversa e, per molti team QA farmaceutici indiani, una transizione culturale davvero impegnativa.
La CSA non è meno rigorosa della CSV. È rigore allocato in modo diverso.
Se i termini CSV e CSA continuano a sembrare intercambiabili, questo è il divario da colmare prima.
→ Leggi: Computer System Validation (CSV) vs Computer Software Assurance (CSA)
Perché il settore farmaceutico indiano non può permettersi di aspettare
Solo il Gujarat produce circa il 33% dell'output farmaceutico indiano. La maggior parte di quegli stabilimenti è ancora basata su carta o gestisce programmi di convalida costruiti su assunti CSV degli anni 2000 e 2010.
La guida CSA della FDA del 2022 sta già influenzando le aspettative delle ispezioni. Stanno iniziando ad apparire osservazioni 483 che fanno riferimento alla sovra-convalida di sistemi a basso rischio e alla sotto-documentazione della giustificazione del rischio. La domanda non è più se il settore farmaceutico indiano debba effettuare questa transizione — è se la effettuerà in modo proattivo, a proprio vantaggio, o in modo reattivo, sotto la pressione di un'ispezione.
Le aziende che anticipano questa transizione spendono meno tempo in pratiche di convalida a basso valore e più tempo in test che proteggono realmente i pazienti. Le aziende che aspettano faranno comunque la stessa transizione — ma partendo da una posizione di gran lunga peggiore.
Passo 1: inventario e classificazione dei rischi dei sistemi esistenti
Prima di ritirare o ricostruire qualsiasi cosa, costruite un inventario unico di ogni sistema convalidato nella vostra struttura. Questo include Manufacturing Execution Systems (MES), Laboratory Information Management Systems (LIMS), moduli ERP, Building Management Systems (BMS), software degli strumenti di laboratorio e qualsiasi altro sistema computerizzato attualmente operante sotto un ciclo di vita di convalida CSV.
Una volta completato l'inventario, assegnate a ciascun sistema una categoria di rischio in base alla sua prossimità alle decisioni di rilascio del lotto e alla sicurezza del paziente — non in base a quanto sia complesso da gestire, a quanto sia costato implementarlo o a quanto tempo fa è stato convalidato.

Un semplice framework a tre livelli funziona bene nella pratica:
Livello 1 — Alto rischio: Sistemi che influenzano direttamente il rilascio del lotto, la qualità del prodotto o l'integrità dei dati. La funzionalità di registro lotti dei MES, la gestione dei risultati dei LIMS e i moduli di tracciabilità dei lotti degli ERP rientrano tipicamente qui. Questi mantengono il pieno rigore della convalida documentata sotto CSA.
Livello 2 — Rischio medio: Sistemi che supportano ma non controllano direttamente i processi regolamentati. Strumenti di programmazione, cruscotti di reportistica e piattaforme di gestione della formazione spesso si collocano qui. La profondità dei test è ridotta ma la giustificazione del rischio è documentata.
Livello 3 — Basso rischio: Sistemi senza impatto diretto sulla sicurezza del paziente o sulla qualità del prodotto. Strumenti di comunicazione interni, sistemi di monitoraggio dell'infrastruttura IT e moduli non rivolti a GxP rientrano qui. Non è richiesta e non dovrebbe essere eseguita la convalida IQ/OQ/PQ scriptata — aggiunge costi senza aumentare la protezione.
L'esercizio di classificazione del rischio è il passo più importante dell'intera migrazione da CSV a CSA. Tutto ciò che viene dopo — ciò che si conserva, ciò che si ritira, ciò che si ricostruisce — dipende dal fatto di farlo bene.
Passo 2: decidere cosa conservare, ritirare e ricostruire
Con un inventario dei sistemi classificato per rischio alla mano, la decisione di migrazione per ciascun sistema convalidato diventa strutturata anziché soggettiva.
Conservaredocumentazione che dimostri un reale controllo del rischio per i sistemi di fascia alta. Se la vostra documentazione CSV esistente per un MES Tier 1 include valutazioni del rischio solide, casi di test significativi collegati alle funzioni di sicurezza del paziente e registri chiari di change control, la maggior parte di tale documentazione mantiene il suo valore sotto CSA. Non ritirarla semplicemente perché è stata redatta nell'ambito di un framework CSV: valutate se soddisfa i requisiti richiesti da CSA.
Ritirarecasi di test scriptati per funzionalità a basso rischio e basso impatto che esistono unicamente perché il vecchio processo CSV li richiedeva. Centinaia di script IQ/OQ/PQ per sistemi Tier 3 rappresentano costi senza beneficio. Ritirarli — con giustificazione documentata — non è una scorciatoia di conformità; è la decisione corretta allineata a CSA.
RicostruireValidation Master Plan e SOP che ancora utilizzano linguaggio, presupposti e template CSV. Questi devono essere riscritti attorno ai principi di classificazione del rischio, non sostituiti integralmente. L'obiettivo non è un nuovo pacchetto documentale — è un framework documentale rivisto che possa difendere le decisioni basate sul rischio durante un'ispezione.
Fase 3: Formare i team di QA e di convalida sul cambiamento di mentalità
Questo passaggio è sistematicamente sottovalutato — ed è costantemente il punto in cui le migrazioni da CSV a CSA si bloccano o falliscono.
I team QA che hanno passato un decennio a dimostrare la conformità attraverso una documentazione esaustiva necessitano di formazione strutturata e pratica su come prendere e difendere una decisione basata sul rischio. Un memo di politica o un documento di orientamento di una pagina non sono sufficienti. I team devono lavorare su scenari reali — sistemi effettivi nella loro struttura — e praticare la classificazione del rischio e la sua documentazione.
Senza questo investimento formativo emergono due modalità di fallimento prevedibili. Primo, i team ritornano a sovradocumentare tutto "per sicurezza", vanificando lo scopo di CSA e perpetuando il dispendio di risorse tipico del CSV senza la familiarità normativa. Secondo, i team sotto-documentano i sistemi ad alto rischio nel tentativo di allinearsi al tocco più leggero di CSA sulle funzioni a basso rischio, creando reali gap di conformità sui sistemi che contano di più.
Il cambiamento di mentalità richiesto è passare dal volume documentale come prova di conformità alla giustificazione del rischio come prova di conformità. Questo cambiamento richiede formazione deliberata, rafforzamento manageriale e tempo.
Fase 4: Prepararsi a difendere l'approccio durante un'ispezione
La realtà normativa nel 2026 è che i team ispettivi non sono uniformemente formati su CSA. Alcuni investigatori arriveranno con aspettative e domande in stile CSV. La vostra documentazione deve esporre il caso basato sul rischio in modo chiaro, sicuro e senza ambiguità.
Ciò significa che ogni decisione di classificazione del rischio deve essere rintracciabile a una valutazione del rischio documentata — non semplicemente affermata come "CSA lo consente." Quando un investigatore chiede perché un particolare sistema non ha test OQ scriptati, la risposta deve essere: "perché questo è un sistema Tier 3 senza impatto diretto sulla sicurezza del paziente o sulla qualità del prodotto, come documentato nella nostra valutazione del rischio datata [date], rivista e approvata da [QA Head]."
Preparate un documento di sintesi della transizione a CSA — un unico riferimento che mappi ogni sistema, il suo tier di rischio, la decisione di migrazione presa e la razionalità. Questo documento è ciò che un investigatore deve vedere per comprendere e accettare il vostro approccio allineato a CSA. Non aspettate l'ispezione per spiegare la vostra logica. Documentatela in anticipo.
Gli auditor non sono uniformemente formati su CSA. Alcuni porranno ancora domande in stile CSV.
Conoscere esattamente cosa dice la guida finale della FDA — e cosa è cambiato rispetto al draft del 2022 — è ciò che rende la vostra risposta difendibile.
→ Leggi: FDA Computer Software Assurance | Guida per i leader farmaceutici
Errori comuni che l'industria farmaceutica indiana commette durante la transizione da CSV a CSA

Diversi errori ricorrenti sono già visibili tra i produttori farmaceutici indiani che tentano questa migrazione:
Trattare CSA come un esercizio di riduzione della documentazione piuttosto che come un esercizio di riallocazione del rischio.L'obiettivo non è meno documenti — è i documenti giusti per i sistemi giusti.
Saltare il passaggio di classificazione del rischio e passare direttamente al ritiro della documentazione.Senza un tier di rischio difendibile per ogni sistema, la documentazione ritirata non può essere giustificata durante un'ispezione.
Confondere le categorie software di GAMP 5 Edition 2 con i tier di rischio CSA.Questi framework sono complementari ma non identici. Entrambi devono essere compresi e applicati correttamente.
Sottostimare l'investimento nella formazione del team QA.Il framework tecnico di CSA è più semplice del CSV. Il cambiamento culturale necessario per implementarlo in modo coerente è significativamente più difficile.
Non aggiornare il Validation Master Plan prima di iniziare la migrazione a livello di sistema.Il VMP definisce il quadro di governance per l'intero stato validato. Deve riflettere i principi CSA prima che vengano prese decisioni sui singoli sistemi.
Dove l'industria farmaceutica indiana sta effettivamente affrontando questo tema
La transizione da CSV a CSA, insieme all'adozione di GAMP 5 Edition 2 e al più ampio passaggio ai registri di produzione senza carta, è l'agenda centrale al Pharma Manufacturing IT Summit (PMITS) — che si terrà il 7 luglio 2026 a Le Méridien, Ahmedabad.
PMITS è un evento su invito, con 130 posti e maggioranza di partecipanti end-user, progettato specificamente per i decision-maker senior IT della produzione farmaceutica, CSV e IT di stabilimento in India. L'agenda include una sessione dedicata al CSV to CSA Migration Playbook, una tavola rotonda sul superamento delle osservazioni USFDA 483 nell'era CSA e un roundtable chiuso per i leader sulla mappa degli investimenti IT produttivi a 5 anni.
Tra i relatori confermati figurano Vikram Shukla (President, Zydus), Pramod Gokhale (Sr. President & Global CIO, Mankind Pharma), Dr. Bijender Mishra (Global IT Head & CISO, Alkem Laboratories), e Shyam Khante (former Director, GSK) — professionisti che gestiscono i sistemi di cui parlano, non vendor che presentano case study di prodotto.
Conclusione
La transizione da CSV a CSA non è opzionale per i produttori farmaceutici indiani che puntano ai mercati regolamentati. È già in corso — nelle aspettative di ispezione della FDA, nella guida GAMP 5 Edition 2 e nelle decisioni strategiche prese dai leader IT della produzione farmaceutica indiana più lungimiranti.
Il playbook in quattro fasi descritto qui — inventario e classificazione del rischio, mantenere/ritirare/ricostruire, formare il team e preparare la difesa per l'ispezione — fornisce un percorso strutturato attraverso una transizione che può sembrare travolgente se affrontata senza un quadro di riferimento.
La forza della filiera farmaceutica indiana è sempre stata la capacità di soddisfare su larga scala gli standard normativi globali. La migrazione da CSV a CSA è il prossimo standard da raggiungere. Le aziende che redigeranno questo playbook ora, invece di aspettare l'ispezione che le costringerà, saranno meglio posizionate, meglio attrezzate e più protette quando quel momento arriverà.
Domande frequenti
1. Qual è la differenza tra CSV e CSA nella produzione farmaceutica?
CSV (Computer System Validation) richiede test esaustivi e documentazione di tutte le funzioni dei sistemi informatici. CSA (Computer Software Assurance) adotta un approccio basato sul rischio, concentrando gli sforzi di test e documentazione sulle funzioni che influenzano direttamente la sicurezza del paziente, la qualità del prodotto e l'integrità dei dati. CSA non è meno rigorosa — assegna il rigore in modo più intelligente in base al rischio effettivo.
2. La CSA è obbligatoria per i produttori farmaceutici indiani?
La CSA è richiesta per i produttori indiani che esportano negli Stati Uniti sotto la giurisdizione della FDA. La guida CSA della FDA del 2022 ha progressivamente influenzato le aspettative di ispezione. I produttori che mirano al mercato statunitense non possono considerare la CSA opzionale.
3. Dobbiamo scartare tutta la nostra documentazione CSV esistente quando migrano a CSA?
No. La maggior parte della documentazione CSV esistente non deve essere scartata. La documentazione dei sistemi ad alto rischio che dimostra un reale controllo del rischio conserva il suo valore. Quello che deve essere ritirato è il testing scriptato per funzioni a basso rischio che non apporta protezione alla sicurezza del paziente o alla qualità del prodotto. Quello che deve essere ricostruito è il quadro di governance — Validation Master Plan e SOP — per riflettere i principi CSA.
4. Quanto tempo richiede tipicamente la migrazione da CSV a CSA per uno stabilimento farmaceutico indiano?
I tempi variano significativamente in base alla dimensione e alla complessità del paesaggio di sistemi validati. Uno stabilimento farmaceutico indiano di medie dimensioni con 50-100 sistemi validati dovrebbe prevedere 12-24 mesi per una migrazione approfondita — inclusi inventario dei sistemi, classificazione del rischio, revisione della documentazione, formazione del team e preparazione alla readiness per l'ispezione.
5. Che cos'è GAMP 5 Edition 2 e quale relazione ha con la CSA?
GAMP 5 Edition 2, pubblicato da ISPE, è il quadro di riferimento di settore per la validazione e l'assurance dei sistemi informatici farmaceutici. È strettamente allineato ai principi CSA della FDA, enfatizzando approcci basati sul rischio, categorie software e il pensiero critico rispetto ai requisiti di test prescrittivi. Entrambi i quadri dovrebbero essere compresi e applicati insieme durante la migrazione.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Altro in Produzione farmaceutica
Tutti gli articoli →
Conformità nella produzione farmaceutica 2025: normative chiave e migliori pratiche da conoscere

Migliorare la flessibilità nella produzione farmaceutica: produzione agile e scalabilità rapida

Discussion