Come gli Audit Interni Rafforzano il Sistema di Gestione della Qualità della Sua Organizzazione?
Processo di audit interno in 6 fasi per il settore farmaceutico: pianificazione, preparazione, esecuzione, reporting, follow-up e chiusura. Rafforzi il QMS e la prontezza agli audit.

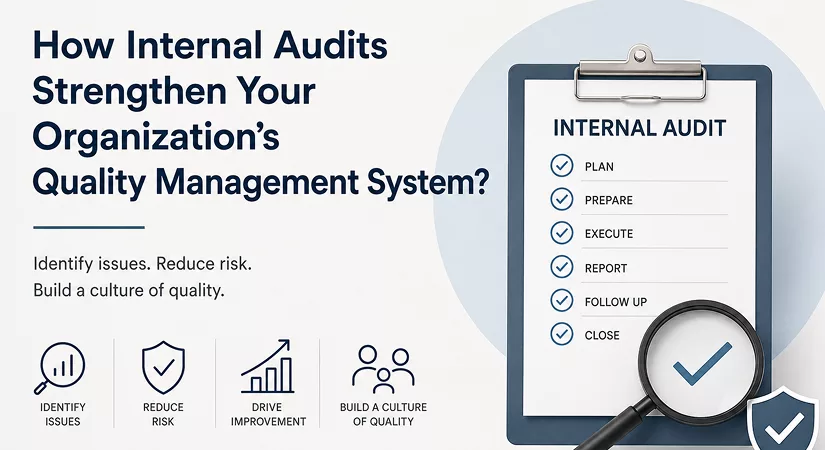
Gli audit interni sono uno degli strumenti più potenti che un'organizzazione possa utilizzare per migliorare il proprio sistema di gestione della qualità (QMS). Aiutano a individuare problemi nei processi interni prima che tali problemi si trasformino in questioni più grandi e costose.
A differenza degli audit esterni, gli audit interni sono meno formali e più flessibili, offrendo al tuo team la possibilità di simulare un audit reale in un contesto a minor pressione. Sebbene molte normative richiedano audit interni, il vero vantaggio va oltre la conformità: aiutano a costruire una cultura della qualità in tutta l'organizzazione.
Quando implementato correttamente, un sistema di gestione degli audit interni può essere adattato sia a un QMS basato su carta sia integrato come modulo dedicato all'interno di un eQMS digitale.
Ciò rende facile collegare, tracciare e gestire gli audit in modo efficiente. Sia che la tua organizzazione sia grande o piccola, un processo di audit interno ben gestito crea trasparenza, riduce il rischio e mantiene le operazioni allineate agli standard del settore.
Perché gli audit interni sono importanti?

Gli audit interni, a volte chiamati audit di prima parte, sono condotti dall'organizzazione o per conto di essa a fini gestionali. Forniscono una base per l'autodichiarazione di conformità dell'organizzazione rispetto agli standard applicabili.
Secondo ISO 9001:2015 (clausola 9.2) e ISO 13485:2016 (clausola 6), effettuare audit interni non è opzionale — è un requisito obbligatorio per le organizzazioni che desiderano mantenere la conformità. Questi audit servono come uno strumento gestionale fondamentale per valutare se il sistema di gestione della qualità soddisfa realmente le richieste dello standard pertinente.
Oltre alla conformità, gli audit interni offrono un importante vantaggio pratico: consentono di trovare e correggere i problemi prima che lo faccia un auditor esterno. Se un auditor esterno scopre prima un problema, tende a essere più difficile da risolvere, richiede indagini più approfondite e spesso costa significativamente di più correggerlo. Un processo disciplinato di audit interni aiuta le organizzazioni a:
- Dimostrare una chiara comprensione dei propri obblighi normativi
- Fornire trasparenza sui rischi aziendali complessivi
- Identificare e correggere le non conformità prima delle ispezioni esterne
- Costruire e rafforzare una cultura aziendale della qualità
Gli audit interni sono obbligatori secondo ISO 13485:2016 clausola 6, ma sono più di semplici caselle da spuntare per la conformità: sono il fondamento della solidità del QMS.
Comprendi l'intero framework ISO 13485 e come gli audit interni guidano il miglioramento continuo.
→ Leggi: Sistema di gestione della qualità ISO 13485 | Guida per leader del settore farmaceutico
Ecco una chiara suddivisione di 6 passaggi chiave negli audit interni!

Fase 1 — Pianificare l'audit
Il primo passaggio in qualsiasi audit interno è la pianificazione. Il team di audit deve identificare tutte le aree, i dipartimenti e i processi disciplinati da politiche e procedure che richiedono revisione. Una volta ottenuta quella lista, suddividila in sotto-processi o attività individuali.
Gli audit possono essere strutturati in due modi: basati sul dipartimento (audit di una funzione o team) o basati sul prodotto (seguendo un prodotto o un gruppo di prodotti attraverso l'intero ciclo di vita del processo). Non tutte le aree devono essere sottoposte ad audit con la stessa frequenza.
Alcuni processi, come la produzione, possono necessitare di audit mensili, settimanali o addirittura giornalieri, mentre i dipartimenti non operativi possono richiedere solo revisioni annuali. Una volta definite quali processi necessitano di audit e con quale frequenza, dovresti creare un calendario annuale degli audit e condividerlo con la direzione, i responsabili dei dipartimenti e il team di audit.
Questo garantisce che tutti siano informati, i team possano pianificare in anticipo e nessun processo venga accidentalmente saltato. Se la tua organizzazione utilizza o sta valutando un eQMS digitale, cerca funzionalità integrate per gli audit interni.
Un buon sistema può automatizzare le notifiche, assegnare auditor e auditati, impostare il calendario degli audit e collegare gli audit con altri moduli del QMS come la gestione CAPA e il controllo delle modifiche. Oltre agli audit programmati, sono anche consentiti audit non programmati o ad hoc quando la direzione li richiede. Motivi comuni per un audit non programmato includono:
- Aggiunta di un nuovo prodotto o servizio
- Prontezza per ispezione da parte della FDA o di altra autorità regolatoria
- Cambiamenti significativi nei requisiti normativi esterni
- Problemi identificati durante una precedente ispezione regolatoria
- Diligenza dovuta o valutazioni di verifica
- Ispezioni focalizzate sul prodotto o ispezioni simulate pre-approvazione
Fase 2 — Preparare l'audit
Una buona preparazione è ciò che distingue un audit efficace da uno caotico. Inizia notificando il dipartimento auditato in anticipo in modo che possano raccogliere i documenti e il personale necessari. La notifica dovrebbe essere inviata al manager più senior del dipartimento oggetto dell'audit e dovrebbe indicare chiaramente la data proposta, l'ambito dell'audit, i nomi dei membri del team di audit, la durata prevista e qualsiasi documento o persona che deve essere disponibile.
Prima dell'inizio dell'audit, il lead auditor può anche richiedere dati per la revisione pre-audit. Questo può includere:
- Risultati di audit precedenti e rapporti di stato
- Verbali della Management Review
- Batch records o Device History Records (DHRs)
- Rapporti di convalida o Design History Files (DHFs)
- Dati di sorveglianza del prodotto
- Politiche, procedure e specifiche pertinenti
La revisione preventiva di queste informazioni aiuta il team di audit a concentrare gli sforzi dove sono più necessari. Il team di audit dovrebbe essere composto da persone con un'adeguata formazione, interna, esterna o entrambe. ISO 19011:2018 fornisce indicazioni generali su come costruire e gestire una funzione di audit all'interno di un'organizzazione.
Il membro più esperto del team tipicamente ricopre il ruolo di lead auditor; il lead auditor è responsabile della suddivisione delle responsabilità all'interno del team e della decisione su quali reparti ciascun auditor coprirà.
Fase 3 — Eseguire l'audit
L'audit inizia con una riunione di apertura. Il lead auditor presenta la strategia e l'ambito dell'audit agli auditati, definendo chiare aspettative su ciò che verrà esaminato e su come verrà svolto.
Dopo la riunione di apertura, gli auditor possono effettuare sopralluoghi nelle aree operative, come il piano di produzione o il magazzino, per ottenere una comprensione diretta del funzionamento dei processi. Questi sopralluoghi possono avvenire all'inizio dell'audit o più tardi quando un processo specifico viene esaminato in dettaglio.
Durante l'audit, gli auditor raccolgono evidenze oggettive campionando e registrando ciò che osservano. Queste evidenze rientrano in tre categorie principali:
- Documentazione: nomi dei documenti, numeri di revisione, date di entrata in vigore
- Personale: nomi, titoli e reparti dei dipendenti intervistati
- Processi fisici: nomi dei processi, codici prodotto e numeri di lotto
Una documentazione accurata e completa di queste evidenze è essenziale per un report d'audit credibile.bAlla fine di ogni giornata di audit, il lead auditor conduce un riepilogo giornaliero con i responsabili qualità più senior.
Si tratta di una discussione aperta su tutto ciò che è stato osservato finora, incluse eventuali preoccupazioni o domande emerse. Quando l'audit è completo, gli auditor categorizzano le loro osservazioni come:
- Osservazioni critiche
- Osservazioni maggiori
- Osservazioni minori
- Opportunità di miglioramento
L'ultimo passo della fase di esecuzione è la riunione di chiusura, nella quale il lead auditor presenta tutti i riscontri al personale di qualità e operativo pertinente, discute la categoria di ciascuna osservazione, ringrazia gli auditati per la loro collaborazione e concorda una tempistica per le azioni correttive. Questa riunione è un'importante occasione per inquadrare l'audit come un processo positivo orientato al miglioramento piuttosto che punitivo.
Fase 4 — Redigere e rispondere al report d'audit
Dopo la riunione di chiusura, l'auditato è tenuto a fornire una risposta scritta al report d'audit entro un periodo di tempo predefinito. Tale risposta deve affrontare ogni osservazione in modo esaustivo, incluso il suo impatto sui prodotti in distribuzione, una chiara spiegazione della causa principale e un dettagliato piano di azione correttiva. Il piano di azione correttiva deve includere:
- Il nome della persona responsabile per ciascuna azione
- Tappe e deliverable specifici
- Date previste di completamento
- Criteri misurabili per verificare l'efficacia dell'azione
Una volta inviata la risposta, il lead auditor la esamina per verificarne completezza, adeguatezza e tempistiche realistiche. Se la risposta è soddisfacente, l'auditor approva il piano d'azione. Viene quindi emessa una notifica di completamento dell'audit all'auditato, firmata da entrambe le parti.
Da quel momento, l'auditato è responsabile dell'invio di aggiornamenti periodici sul progresso al lead auditor. Le prestazioni degli audit interni e le osservazioni sulle tendenze vengono inoltre esaminate periodicamente e discusse durante la Riesamina della Direzione, garantendo che le intuizioni derivanti dagli audit contribuiscano al miglioramento continuo della qualità.
Fase 5 — Follow-up
Il follow-up è spesso sottovalutato, ma è importante quanto l'audit stesso. Nel riesaminare le azioni intraprese dall'auditato, l'auditor dovrebbe affrontare il follow-up con la stessa rigore dell'audit originale — essenzialmente ri-auditando la stessa funzione per verificare che le azioni correttive siano state effettivamente implementate e funzionino. Domande chiave durante il follow-up includono:
- È stata presa un'azione correttiva immediata?
- È stata completata entro il periodo concordato?
- L'azione correttiva può considerarsi efficace?
- In caso contrario, quali sono i requisiti di follow-up?
- È necessario rivedere e aggiornare il registro dei rischi e delle opportunità?
Se un piano d'azione richiede più tempo o risorse di quanto inizialmente previsto, l'auditato può richiedere formalmente una proroga all'auditor, spiegando cosa è necessario e perché. Tutte le azioni relative ad osservazioni non critiche vengono riviste e verificate al successivo audit interno programmato.
Le osservazioni critiche, invece, devono essere affrontate immediatamente e riesaminate il prima possibile, senza rinviare al prossimo ciclo di audit. Rapporti di stato periodici durante il periodo di follow-up sono particolarmente utili quando i tempi sono più lunghi del normale, mantenendo auditor e auditato allineati sui progressi.
Fase 6 — Chiudere l'audit
Una volta che tutte le azioni correttive richieste sono state completate e verificate come efficaci dall'auditor, viene rilasciato all'auditato un certificato di completamento. Questo chiude formalmente l'audit. I seguenti documenti relativi all'audit devono essere conservati indefinitamente, o almeno fino a quando un audit successivo non avrà confermato che tutte le azioni correttive sono state adeguatamente implementate:
- Piano d'audit
- Report d'audit e risposte scritte
- Eventuali richieste di proroga
- Avviso di completamento dell'audit
- Certificato di completamento
Le risposte all'audit devono affrontare la causa principale e delineare azioni correttive con criteri di efficacia misurabili.
Scopri come scrivere rapporti CAPA che soddisfino gli auditor e resistano al controllo regolatorio.
→ Leggi: Come scrivere un rapporto CAPA che regga a qualsiasi audit
Migliorare la conformità dopo l'audit
Una volta completato l'audit interno, l'organizzazione dovrebbe agire rapidamente per affrontare eventuali lacune identificate. Effettuare un audit interno successivo dopo quello iniziale aumenta significativamente la probabilità che un audit esterno proceda senza intoppi. Durante l'audit interno, il tuo team può scoprire vari tipi di rischio, come:
- Rischio di reputazione
- Rischio operativo
- Rischio di conformità
- Rischio di cybersecurity
- Rischio di concentrazione dei fornitori
- Rischio legale o strategico
Identificare questi rischi precocemente è il primo passo — il secondo è costruire un piano di rimedio concreto per affrontarli prima dell'arrivo di un auditor esterno. Le organizzazioni che si affidano ancora a fogli di calcolo per gestire gli audit interni spesso trovano il processo dispendioso in termini di tempo e soggetto a errori. Una soluzione software dedicata alla gestione degli audit può fare tutta la differenza.
Il software giusto gestisce ogni fase del processo, dalla pianificazione e notifica al tracciamento delle evidenze, alla gestione delle azioni correttive e ai report, tutto in un unico posto. Supporta inoltre il monitoraggio continuo della conformità, dashboard preconfigurate per la visibilità degli elementi aperti e chiusi e l'integrazione con framework di conformità, risparmiando tempo e riducendo il rischio che le lacune passino inosservate.
Un processo di audit snello e standardizzato non riguarda solo il superamento delle ispezioni esterne. Si tratta di costruire una cultura del miglioramento continuo, in cui la qualità è responsabilità di tutti, i processi vengono seguiti in modo coerente e i problemi vengono affrontati proattivamente anziché reattivamente.
Domande frequenti
1) Perché gli audit interni sono importanti per rafforzare un Sistema di Gestione della Qualità (QMS)?
Gli audit interni aiutano le organizzazioni a identificare problemi nei loro processi prima che diventino gravi. Assicurano che le operazioni quotidiane siano allineate a politiche, procedure e standard di settore come ISO 9001:2015 o ISO 13485:2016. Ancora più importante, gli audit interni incoraggiano una cultura di miglioramento continuo, trasparenza e responsabilità in tutti i reparti. Questo rende l'organizzazione più resiliente e meglio preparata per una crescita a lungo termine.
2) In che modo gli audit interni aiutano a prepararsi alle ispezioni esterne?
Gli audit internI fungono da “prove generali” per gli audit regolatori esterni. Permettono ai team di individuare le non conformità precocemente, correggerle rapidamente ed evitare complicazioni costose durante le ispezioni ufficiali. Quando i rilievi vengono affrontati prontamente, le organizzazioni si presentano agli audit esterni con una documentazione più solida, un migliore controllo dei processi e maggiore fiducia. Questo approccio proattivo riduce lo stress e aumenta notevolmente le probabilità di un'ispezione senza intoppi.
3) Gli audit interni possono essere gestiti digitalmente e quali sono i vantaggi?
Sì. Gli audit interni possono essere gestiti mediante un eQMS digitale o anche con un approccio ibrido. Un modulo di gestione degli audit digitale aiuta a pianificare gli audit, assegnare auditor, automatizzare i promemoria, collegare i rilievi alle CAPA e mantenere registrazioni ordinate. Questo migliora la tracciabilità, riduce gli errori manuali e garantisce che le azioni correttive siano monitorate e completate in tempo—portando a un QMS più efficiente e conforme. Di conseguenza, i team dedicano meno tempo alla burocrazia e più tempo a migliorare i processi.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Altro in Regulatory Intelligence
Tutti gli articoli →
Lo schema dietro le FDA Warning Letters: cosa spesso trascurano startup e CDMO

Classi di cleanroom ISO 14644 per il settore farmaceutico (con implicazioni per il monitoraggio ambientale)

Discussion