CSV vers CSA : le playbook de migration qu'il manque à l'industrie pharmaceutique indienne
Un playbook en 4 étapes pour migrer de CSV vers CSA, la hiérarchisation des risques, les décisions de conserver/retirer, et la défense en cas d'inspection pour l'industrie pharmaceutique indienne.

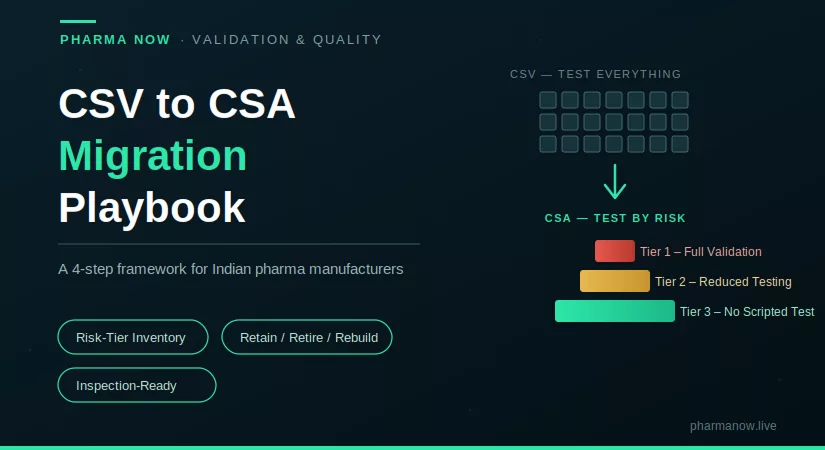
La transition à laquelle chaque fabricant pharmaceutique indien est désormais confronté
Chaque fabricant pharmaceutique indien disposant d’un programme de Computer System Validation (CSV) mis en place au cours de la dernière décennie se pose aujourd’hui la même question inconfortable : que devient cette documentation lorsque l'orientation Computer Software Assurance (CSA) de la FDA sera pleinement en vigueur ?
La réponse honnête est que la plupart de cette documentation n’a pas besoin d’être jetée. Mais presque tout doit être réévalué — de manière systématique, délibérée et avec une compréhension claire de ce que la CSA exige réellement par rapport à ce que demandait la CSV.
Ce n’est pas un aperçu théorique. C’est un manuel opérationnel pour la transition — que les fabricants pharmaceutiques indiens peuvent utiliser pour passer d’une culture de validation centrée sur la documentation à une culture d’assurance centrée sur l’intelligence des risques, sans perdre l’état validé que les autorités attendent.
Les enjeux sont réels. L’Inde fournit plus de 20 % des médicaments génériques mondiaux et exporte vers plus de 200 pays. Le cadre CSA de la FDA, introduit via son document d’orientation de 2022, n’est pas optionnel pour les fabricants visant le marché américain. Et pourtant, au Gujarat, à Hyderabad, à Pune et dans tous les autres grands pôles pharmaceutiques indiens, la majorité des sites de production fonctionnent encore avec des programmes CSV conçus pour un monde réglementaire qui est déjà en train de changer sous leurs pieds.
CSV vs CSA : la différence essentielle, expliquée clairement
Comprendre la migration commence par comprendre ce qui a réellement changé — et ce qui n’a pas changé.
La CSV demande : avons-nous tout testé et tout documenté de manière exhaustive ? La CSA demande : où se situe le risque réel pour la sécurité du patient, la qualité du produit et l’intégrité des données, et la profondeur de nos tests correspond-elle à ce risque ?
La CSA n’est pas moins rigoureuse que la CSV. C’est une rigueur répartie différemment. Les fonctions à haut risque — celles qui influencent directement les décisions de libération des lots, la qualité du produit ou la sécurité du patient — reçoivent toujours le traitement complet. Ce qui change, c’est que les fonctions à faible risque cessent de consommer une part disproportionnée du temps QA, des efforts de documentation et des ressources de validation qui n’apportent aucune protection significative au patient ou au produit.
Cette distinction semble simple sur le papier. En pratique, elle exige un changement fondamental dans la façon dont les équipes QA et validation considèrent leur travail — passer de la preuve de conformité par le volume de documentation à la démonstration du contrôle des risques par la qualité du jugement.
Sous la CSV, la question que se posait un ingénieur validation était : ai‑je testé chaque fonction et documenté chaque résultat ? Sous la CSA, la question devient : ai‑je correctement identifié le risque, adapté mes tests à ce risque, et documenté pourquoi ce jugement est défendable ?
C’est un ensemble de compétences différent, un état d’esprit différent, et pour de nombreuses équipes QA pharmaceutiques indiennes, une transition culturelle véritablement difficile.
La CSA n’est pas moins rigoureuse que la CSV. C’est une rigueur répartie différemment.
Si les termes CSV et CSA semblent encore interchangeables, c’est ce fossé qu’il faut combler en priorité.
→ Lire : Validation des systèmes informatiques (CSV) vs Assurance des logiciels informatiques (CSA)
Pourquoi l’industrie pharmaceutique indienne ne peut pas se permettre d’attendre
Le Gujarat à lui seul fabrique environ 33 % de la production pharmaceutique indienne. La plupart de ces sites sont encore basés sur le papier ou exécutent des programmes de validation construits sur les hypothèses CSV des années 2000 et 2010.
L’orientation CSA de la FDA de 2022 influence déjà les attentes en matière d’inspection. Des observations 483 faisant référence à une sur‑validation des systèmes à faible risque et à une sous‑documentation de la justification des risques commencent à apparaître. La question n’est plus de savoir si l’industrie pharmaceutique indienne doit effectuer cette transition — mais si elle la fait de manière proactive, selon ses propres termes, ou de manière réactive, sous la pression des inspections.
Les entreprises qui prennent de l’avance sur cette transition passent moins de temps sur la paperasserie de validation à faible valeur et plus de temps sur des tests qui protègent réellement les patients. Celles qui attendent feront la même transition éventuellement — mais à partir d’une position de départ bien pire.
Étape 1 : inventoriez et classez par niveau de risque vos systèmes existants
Avant de mettre quoi que ce soit hors service ou de reconstruire, constituez un inventaire unique de chaque système validé de votre site. Cela inclut les Manufacturing Execution Systems (MES), les Laboratory Information Management Systems (LIMS), les modules ERP, les Building Management Systems (BMS), les logiciels d’instruments de laboratoire, et tout autre système informatisé fonctionnant actuellement sous un cycle de vie de validation CSV.
Une fois l’inventaire terminé, attribuez à chaque système un niveau de risque basé sur sa proximité avec les décisions de libération des lots et la sécurité du patient — et non sur la complexité de son exploitation, le coût de sa mise en œuvre ou la date de sa validation.

Un cadre simple à trois niveaux fonctionne bien en pratique :
Niveau 1 — Risque élevé : Systèmes qui influencent directement la libération des lots, la qualité du produit ou l’intégrité des données. Les fonctionnalités d’enregistrement de lots des MES, la gestion des résultats des LIMS et les modules de traçabilité des lots des ERP se situent typiquement ici. Ceux‑ci conservent la rigueur complète de la validation documentée sous la CSA.
Niveau 2 — Risque moyen : Systèmes qui supportent mais ne contrôlent pas directement les processus réglementés. Les outils de planification, les tableaux de bord de reporting et les plateformes de gestion de la formation se trouvent souvent ici. La profondeur des tests est réduite mais la justification du risque est documentée.
Niveau 3 — Risque faible : Systèmes sans impact direct sur la sécurité du patient ou la qualité du produit. Outils de communication internes, systèmes de surveillance de l’infrastructure IT et modules non orientés GxP entrent ici. Les tests scriptés IQ/OQ/PQ ne sont pas requis et ne doivent pas être effectués — ils ajoutent un coût sans apporter de protection.
L’exercice de classification par niveau de risque est l’étape la plus importante de toute la migration CSV vers CSA. Tout ce qui suit — ce que vous conservez, ce que vous mettez hors service, ce que vous reconstruisez — découle du fait d’avoir bien fait cela.
Étape 2 : décidez de ce qu’il faut conserver, retirer et reconstruire
Avec un inventaire de systèmes classés par risque en main, la décision de migration pour chaque système validé devient structurée plutôt que subjective.
Conserver documentation qui démontre un véritable contrôle des risques pour les systèmes de niveau élevé. Si votre documentation CSV existante pour un MES de Tier 1 comprend des évaluations de risque solides, des cas de test pertinents liés aux fonctions de sécurité des patients et des enregistrements clairs de contrôle des modifications, une grande partie de cette documentation conserve sa valeur sous CSA. Ne la retirez pas simplement parce qu’elle a été rédigée dans le cadre d’un processus CSV — évaluez si elle répond aux exigences de la CSA.
Retirer cas de test scriptés pour des fonctionnalités à faible risque et faible impact qui existent uniquement parce que l’ancien processus CSV les exigeait. Des centaines de scripts IQ/OQ/PQ pour des systèmes Tier 3 représentent un coût sans bénéfice. Les retirer — avec une justification documentée — n’est pas une raccourci de conformité ; c’est la décision correcte alignée sur la CSA.
Reconstruire Plans maîtres de validation et SOP qui utilisent encore le langage, les hypothèses et les modèles CSV. Ceux-ci doivent être réécrits autour des principes de classification des risques, et non remplacés systématiquement. L’objectif n’est pas une nouvelle pile documentaire, mais un cadre documentaire révisé capable de défendre les décisions basées sur le risque lors d’une inspection.
Étape 3 : Former les équipes QA et Validation au changement de mentalité
Cette étape est systématiquement sous-estimée — et c’est systématiquement là que les migrations CSV vers CSA se bloquent ou échouent.
Les équipes QA qui ont passé une décennie à prouver la conformité par une documentation exhaustive ont besoin d’une formation structurée et pratique sur la manière de prendre et de défendre une décision basée sur le risque. Une note de politique ou un guide d’une page ne suffisent pas. Les équipes doivent travailler sur des scénarios réels — des systèmes effectifs dans leur propre site — et s’exercer à prendre et documenter la décision de classification du risque.
Sans cet investissement en formation, deux modes d’échec prévisibles émergent. D’abord, les équipes retournent par défaut à la sur-documentation de tout « juste pour être sûr », ce qui annule l’objectif de la CSA et perpétue la charge de ressources du CSV sans sa familiarité réglementaire. Ensuite, les équipes sous-documentent les systèmes à haut risque dans une tentative d’alignement sur l’allègement de la CSA pour les fonctions à faible risque, créant de véritables lacunes de conformité sur les systèmes qui comptent le plus.
Le changement de mentalité requis passe du volume de documentation comme preuve de conformité à la justification du risque comme preuve de conformité. Ce changement nécessite une formation délibérée, un renforcement par la direction et du temps.
Étape 4 : Préparez-vous à défendre l’approche lors d’une inspection
La réalité réglementaire en 2026 est que les équipes d’inspection ne sont pas uniformément formées à la CSA. Certains enquêteurs arriveront avec des attentes et des questions de l’ère CSV. Votre documentation doit exposer la logique fondée sur le risque clairement, avec confiance et sans ambiguïté.
Cela signifie que chaque décision de classification du risque doit être traçable à une évaluation des risques documentée — et non simplement affirmée par « la CSA le permet ». Lorsqu’un enquêteur demande pourquoi un système particulier n’a pas de test OQ scripté, la réponse doit être : « parce qu’il s’agit d’un système Tier 3 sans impact direct sur la sécurité du patient ou la qualité du produit, comme documenté dans notre évaluation des risques datée du [date], revue et approuvée par [QA Head]. »
Préparez un document de synthèse de transition vers la CSA — une référence unique qui cartographie chaque système, son niveau de risque, la décision de migration prise et la justification. Ce document est ce qu’un enquêteur doit voir pour comprendre et accepter votre approche alignée sur la CSA. N’attendez pas l’inspection pour expliquer votre logique. Documentez-la à l’avance.
Les auditeurs ne sont pas uniformément formés à la CSA. Certains poseront encore des questions de l’ère CSV.
Savoir exactement ce que dit la guidance finale de la FDA — et ce qui a changé depuis l’ébauche de 2022 — est ce qui rend votre réponse défendable.
→ Lire : Assurance des logiciels informatiques de la FDA | Guide du leader pharmaceutique
Erreurs courantes commises par la pharma indienne lors de la transition CSV vers CSA

Plusieurs erreurs récurrentes sont déjà visibles chez les fabricants pharmaceutiques indiens tentant cette migration :
Traiter la CSA comme un exercice de réduction documentaire plutôt que comme une réallocation des risques. L’objectif n’est pas moins de documents, mais les bons documents pour les bons systèmes.
Sauter l’étape de hiérarchisation des risques et passer directement à la mise au rebut de la documentation. Sans une hiérarchie de risque défendable pour chaque système, la documentation retirée ne peut pas être justifiée lors d’une inspection.
Confondre les catégories logicielles GAMP 5 Édition 2 avec les niveaux de risque CSA. Ces cadres sont complémentaires mais pas identiques. Les deux doivent être compris et appliqués correctement.
Sous-investir dans la formation des équipes QA. Le cadre technique de la CSA est plus simple que celui du CSV. Le changement culturel requis pour l’appliquer de manière cohérente est nettement plus difficile.
Ne pas mettre à jour le Validation Master Plan avant de commencer la migration au niveau des systèmes. Le VMP définit le cadre de gouvernance pour l’état validé global. Il doit refléter les principes de la CSA avant que les décisions système individuelles ne soient prises.
Où la pharma indienne est réellement en train de travailler sur ce sujet
La transition CSV vers CSA, parallèlement à l’adoption de GAMP 5 Édition 2 et au passage plus large aux dossiers de lot sans papier, est l’agenda central au Sommet IT de la fabrication pharmaceutique (PMITS) — qui se tiendra le 7 juillet 2026 au Le Méridien, Ahmedabad.
PMITS est un événement sur invitation seulement, de 130 places, majoritairement composé d’utilisateurs finaux, conçu spécifiquement pour les décideurs seniors indiens en informatique de fabrication pharmaceutique, CSV et IT d’usine. L’agenda comprend une session dédiée au CSV to CSA Migration Playbook, un panel sur la gestion des observations USFDA 483 à l’ère CSA et une table ronde fermée de dirigeants sur la feuille de route d’investissement IT manufacturier sur 5 ans.
Les intervenants confirmés incluent Vikram Shukla (President, Zydus), Pramod Gokhale (Sr. President & Global CIO, Mankind Pharma), Dr. Bijender Mishra (Global IT Head & CISO, Alkem Laboratories), et Shyam Khante (ancien Director, GSK) — des praticiens qui dirigent les systèmes dont ils parlent, pas des fournisseurs présentant des études de cas produits.
Conclusion
La transition de CSV vers CSA n'est pas optionnelle pour les fabricants pharmaceutiques indiens visant des marchés réglementés. Elle est déjà en cours — dans les attentes d'inspection de la FDA, dans les recommandations de GAMP 5 Édition 2, et dans les décisions stratégiques prises par les responsables IT de fabrication pharmaceutique indiens les plus avant-gardistes.
Le plan en quatre étapes décrit ici — inventaire et hiérarchisation des risques, conserver/retirer/reconstruire, former l'équipe, et préparer la défense en cas d'inspection — fournit une voie structurée à travers une transition qui peut sembler écrasante si elle est abordée sans cadre.
La force de la pharmacie indienne a toujours été sa capacité à satisfaire aux normes réglementaires mondiales à grande échelle. La migration de CSV vers CSA est la prochaine norme à atteindre. Les entreprises qui élaborent ce plan maintenant, plutôt que d'attendre l'inspection qui les y contraindra, seront mieux positionnées, mieux dotées en ressources et mieux protégées lorsque ce moment arrivera.
FAQ
1. Quelle est la différence entre CSV et CSA dans la fabrication pharmaceutique ?
CSV (Computer System Validation) exige des tests exhaustifs et une documentation de toutes les fonctions des systèmes informatiques. CSA (Computer Software Assurance) adopte une approche fondée sur le risque, en concentrant les efforts de test et de documentation sur les fonctions qui ont un impact direct sur la sécurité des patients, la qualité du produit et l'intégrité des données. CSA n'est pas moins rigoureux — il répartit la rigueur de manière plus intelligente en fonction du risque réel.
2. Le CSA est-il obligatoire pour les fabricants pharmaceutiques indiens ?
Le CSA est requis pour les fabricants indiens exportant vers les États-Unis sous la juridiction de la FDA. Les recommandations CSA de la FDA de 2022 ont progressivement influencé les attentes en matière d'inspection. Les fabricants ciblant le marché américain ne peuvent pas considérer le CSA comme optionnel.
3. Faut-il jeter toute notre documentation CSV existante lors de la migration vers CSA ?
Non. La plupart de la documentation CSV existante n'a pas besoin d'être jetée. La documentation des systèmes à haut risque qui démontre un contrôle réel du risque conserve sa valeur. Ce qui doit être retiré, ce sont les tests scriptés pour les fonctions à faible risque qui n'apportent aucune protection supplémentaire pour la sécurité des patients ou la qualité du produit. Ce qui doit être reconstruit, c'est le cadre de gouvernance — Validation Master Plans et SOP — pour refléter les principes du CSA.
4. Combien de temps prend généralement une migration de CSV vers CSA pour un site pharmaceutique indien ?
Le calendrier varie considérablement en fonction de la taille et de la complexité du paysage des systèmes validés. Un site pharmaceutique indien de taille moyenne avec 50 à 100 systèmes validés devrait prévoir 12 à 24 mois pour une migration approfondie — y compris l'inventaire des systèmes, la hiérarchisation des risques, la révision de la documentation, la formation des équipes et la préparation à l'inspection.
5. Qu'est-ce que GAMP 5 Édition 2 et quel est son lien avec le CSA ?
GAMP 5 Édition 2, publié par l'ISPE, est le cadre de recommandations sectorielles pour la validation et l'assurance des systèmes informatiques pharmaceutiques. Il s'aligne étroitement sur les principes CSA de la FDA, en mettant l'accent sur les approches fondées sur le risque, les catégories de logiciels et la pensée critique plutôt que sur des exigences de test prescriptives. Les deux cadres doivent être compris et appliqués ensemble lors de la migration.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Plus dans Pharma Manufacturing
Tous les articles →
Conformité dans la fabrication pharmaceutique 2025 : Règlements clés et bonnes pratiques à connaître

Améliorer la flexibilité de la fabrication pharmaceutique : fabrication agile et montée en charge rapide

Discussion