L'avenir de la validation des systèmes informatisés (CSV)
La CSV est démantelée, pas seulement évoluée. Le basculement vers la CSA de la FDA, GAMP 5 Éd.2 et la validation de l'IA réécrivent les règles pharmaceutiques en 2026.
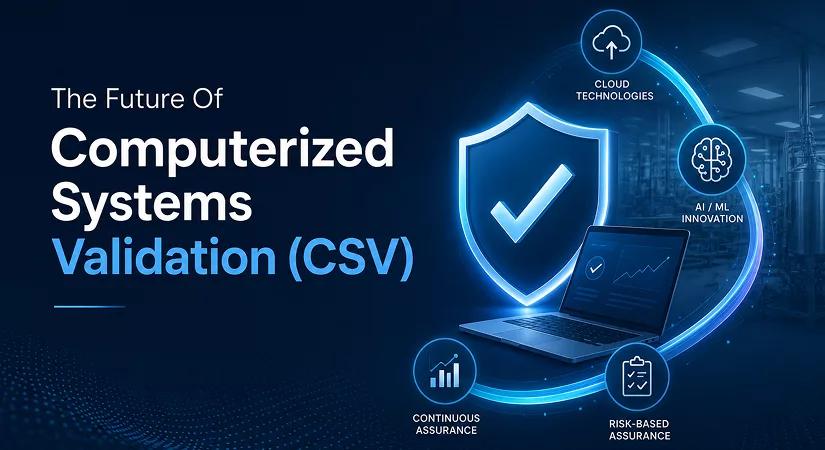
Depuis plus de vingt ans, la validation des systèmes informatisés (CSV) a été l’une des activités les plus consommatrices de ressources dans la production des sciences de la vie sous réglementation. Son modèle traditionnel reposait sur des tests scriptés exhaustifs, des classeurs de documents signés et une revalidation complète déclenchée même par de petits changements logiciels. Ce modèle a été conçu pour une autre époque — où les logiciels d’entreprise changeaient une fois tous les quelques ans. Cette époque est révolue.
Les plateformes cloud poussent désormais des mises à jour chaque semaine. Les modèles d’IA et d’apprentissage automatique évoluent en continu, souvent sans événement de version clair marquant le changement. L’avenir de la CSV n’est pas simplement une évolution de l’ancien modèle. Il s’agit, en grande partie, de sa démolition.
Quelques jalons réglementaires récents montrent exactement la rapidité de cette évolution :
- Le 24 septembre 2025, le Center for Devices and Radiological Health (CDRH) et le Center for Biologics Evaluation and Research (CBER) de la FDA ont publié conjointement l’orientation finale intitulée “Computer Software Assurance for Production and Quality System Software” (Docket No. FDA-2022-D-0795). Cela fait suite à un projet initial publié en septembre 2022.
- L’orientation “remplace la Section 6” de l’ancienne guidance de la FDA “General Principles of Software Validation”, retirant formellement l’approche centrée sur la CSV de cette section
- Le « ISPE GAMP® Guide: Artificial Intelligence » — un cadre industriel de 290 pages pour la validation des systèmes IA/ML dans les environnements GxP, rédigé par plus de 20 experts du secteur et du monde universitaire — a été publié en « July 2025 »
- La “GAMP 5 Second Edition”, le principal cadre de validation basé sur le risque de l’industrie, a été mise à jour en 2022 avec de nouveaux appendices sur l’IA/ML, l’informatique en cloud et le développement Agile — posant les bases sur lesquelles l’industrie a passé les trois dernières années à construire
De la CSV à la CSA : qu’est-ce qui a réellement changé ?
L’évolution centrale qui façonne l’avenir de la validation est le passage formel de la FDA de la Computer System Validation (CSV) à la Computer Software Assurance (CSA). Il ne s’agit pas d’un simple changement de nom. C’est un véritable changement philosophique sur la façon dont les régulateurs définissent ce que signifie réellement « validé » et cela a de réelles conséquences sur la façon dont les équipes de validation dépensent leur temps et leur budget.

La distinction entre les deux modèles se résume à quatre différences clés :
- La CSV prouve la conformité par le volume de documentation. Le modèle traditionnel exigeait des tests scriptés exhaustifs de chaque fonction logicielle. Cela s’appliquait indépendamment du fait que cette fonction représente ou non un risque significatif pour la sécurité des patients ou la qualité du produit. Une revalidation complète était en pratique exigée après presque tout changement.
- La CSA prouve l’assurance par une réflexion critique priorisée par le risque. Le nouveau modèle demande aux fabricants de commencer par une question simple : à quoi sert réellement ce logiciel ? À partir de là, les équipes évaluent le risque réel pour la sécurité des patients et la qualité du produit, puis adaptent la rigueur des tests en conséquence. La FDA décrit cela comme une approche « basée sur le risque » conçue pour ne pas être plus contraignante que nécessaire.
- La CSV considère chaque changement logiciel comme également significatif. Une mise à jour mineure de l’interface et une modification d’un algorithme critique déclenchaient historiquement une charge de revalidation comparable dans la pratique CSV classique.
- La CSA adapte l’effort de validation à la conséquence. Les fonctions à risque moindre — en particulier celles reposant sur des plateformes standard déjà validées — peuvent être garanties par des méthodes allégées, telles que des tests ad hoc ou la revue de la documentation du fournisseur. Les fonctions à risque élevé continuent de recevoir des tests rigoureux et scriptés.
Une clarification importante : La guidance CSA de la FDA ne modifie pas le texte réglementaire sous-jacent. Le Quality System Regulation (21 CFR Part 820) et, pour les médicaments, les 21 CFR Parts 210/211 restent en vigueur exactement tels qu’écrits. Ce que la CSA modernise, c’est la « philosophie et la méthode » que les entreprises utilisent pour démontrer des résultats conformes aux BPF, et non l’obligation légale de les démontrer.
La philosophie a changé.
La mise en œuvre concrète en est une question beaucoup plus profonde.
→ Lire : FDA Computer Software Assurance (CSA) : Guide définitif pour les dirigeants pharmaceutiques
Ce que la guidance couvre réellement et ce qu’elle ne couvre pas ?
Comprendre l’avenir de la CSV implique de comprendre la portée précise de l’orientation de la FDA de septembre 2025. Ses limites ont autant d’importance que son contenu.
L’orientation s’applique spécifiquement à :
- Les systèmes informatiques et le traitement automatisé des données utilisés dans les opérations de production ou de qualité, y compris les manufacturing execution systems, les electronic document management systems et les laboratory information systems
- Les fabricants de dispositifs médicaux, en tant que portée primaire indiquée par la guidance, publiée en vertu du Quality System Regulation (21 CFR Part 820)
La guidance ne s’applique explicitement pas à :
1) Software-in-a-Medical-Device ou Software-as-a-Medical-Device lorsque le logiciel lui‑même est le dispositif réglementé. Ces produits continuent de suivre des voies distinctes de validation logicielle de dispositif et de soumission prémarché.
2) Les exigences CGMP spécifiques aux médicaments en tant que matière autonome. La FDA et les observateurs de l’industrie s’attendent largement à une application parallèle ou étendue des principes CSA aux systèmes qualité pharmaceutiques. Certaines sources de l’industrie évoquent début 2026 comme calendrier probable pour de nouvelles actions de la FDA, bien qu’il soit préférable de le confirmer auprès de l’index des guidance publiées par la FDA au fur et à mesure qu’il est disponible, plutôt que de le considérer comme un fait établi aujourd’hui.
Cette distinction de portée devient plus importante à mesure que les fabricants déploient des systèmes mélangeant des outils de production et des fonctionnalités d’IA intégrées. De plus en plus, la frontière entre « quality system software » et « medical device software » n’est plus évidente.
GAMP 5 : Le cadre industriel opérationnalisant la transition
Parallèlement à l'évolution réglementaire de la FDA se poursuit l'évolution de GAMP 5, Good Automated Manufacturing Practice, le cadre développé par l'ISPE que la plupart des entreprises des sciences de la vie utilisent pour mettre en œuvre une stratégie de validation. La GAMP 5 Second Edition, publiée en 2022, a modernisé le cadre original pour traiter des technologies exactes qui redéfinissent aujourd'hui l'avenir de la CSV.
Les mises à jour les plus importantes introduites dans la GAMP 5 Second Edition incluent :
- De nouveaux appendices traitant de l'IA/ML, de l'informatique en cloud et de la blockchain. Ces technologies étaient largement absentes du cadre GAMP 5 original. Elles disposent désormais d'orientations de validation dédiées et basées sur le risque.
- Un soutien explicite aux méthodes Agile et itératives. Le cycle de vie de validation rigide et linéaire en « V-model » n'est plus la seule approche acceptée. Les méthodologies itératives sont désormais formellement prises en charge tout au long du cycle de vie du système.
- Un traitement clarifié des signatures électroniques dans les flux de travail Agile. Les exigences formelles en matière de signature électronique s'appliquent spécifiquement aux enregistrements régis par des règles prédicatives, et non à chaque étape interne d'approbation dans un processus de développement Agile.
- Un cadre distinct pour le cloud et le SaaS. Il fournit des conseils pratiques pour évaluer le risque des fournisseurs cloud, l'intégrité des données dans des environnements multi‑locataires et les responsabilités de validation lorsque l'infrastructure se situe hors du contrôle direct d'une entreprise.
En juillet 2025, l'ISPE a étendu cette base avec un « GAMP Guide: Artificial Intelligence » dédié — un cadre de 290 pages, rédigé par des experts, traitant précisément de ce que la GAMP 5 Second Edition ne faisait qu'évoquer : comment valider un système dont le comportement est continuellement façonné par les données, plutôt que figé au moment de la mise en production ?
Valider l'IA : la frontière que l'avenir de la CSV doit résoudre
Le défi non résolu le plus ardu pour l'avenir de la validation des systèmes informatisés est simple à énoncer et difficile à résoudre : comment valider un système qui ne cesse de changer ? La logique de validation traditionnelle suppose qu'un système, une fois testé et approuvé, se comporte de manière identique jusqu'à ce qu'un développeur humain introduise un changement délibéré et documenté.
Les modèles d'intelligence artificielle et d'apprentissage automatique remettent en cause cette hypothèse à un niveau structurel. Aucun cadre de validation hérité n'a jamais été conçu pour gérer cette réalité.

Les meilleures pratiques émergentes pour la validation IA/ML, tirées du ISPE GAMP AI Guide 2025 et renforcées par l'activité réglementaire plus large de la FDA sur l'IA, incluent :
- Traiter les données comme un livrable validé à part entière. Le comportement d'un modèle d'IA est indissociable de ses données d'entraînement, donc le cycle de vie des données doit lui aussi être suivi et validé parallèlement au logiciel. En apprentissage automatique, la qualité des données et la qualité du modèle ne peuvent être dissociées.
- Appliquer les principes d'intégrité des données (ALCOA+) aux données d'entraînement de l'IA. Les jeux de données d'entraînement, les annotations et les étapes de prétraitement doivent être attribuables, lisibles, contemporains, originaux et exacts — avec une attention accrue portée à l'exhaustivité, la cohérence, la durabilité et la disponibilité.
- Surveiller la dérive du modèle comme une activité de validation continue. Plutôt qu'un événement d'approbation unique, la validation de l'IA exige de plus en plus une surveillance continue des performances, pour détecter le moment où le comportement réel d'un modèle diverge de sa référence validée.
- Aligner la gestion des risques qualité sur des cadres établis. Le guide ISPE fait explicitement référence à des normes telles que ISO/IEC 42001:2023 pour les systèmes de management de l'IA, plaçant la validation de l'IA au sein d'une infrastructure qualité internationale reconnue plutôt que comme quelque chose de totalement nouveau.
Conclusion : validation en tant qu’assurance continue, et non événement ponctuel
L'avenir de la Computerized Systems Validation n'est pas un avenir sans validation. C'est un avenir où la validation devient proportionnée, continue et véritablement fondée sur le risque, plutôt que réflexivement exhaustive indépendamment des enjeux réels.
La transition de la CSV vers la CSA, formalisée dans la directive finale de la FDA de septembre 2025 et renforcée par la GAMP 5 Second Edition et le ISPE GAMP AI Guide 2025, montre que l'appareil réglementaire et de la qualité de l'industrie rattrape enfin un paysage logiciel qui a dépassé les modèles de validation conçus pour le gouverner.
Une chose reste constante même lorsque la méthodologie se transforme : la finalité sous‑jacente. La sécurité des patients, la qualité des produits et l'intégrité des données sont non négociables. Les entreprises qui prospéreront réellement dans ce nouveau paysage cesseront de traiter la validation comme une case à cocher remplie une fois au lancement puis oubliée.
Au contraire, elles la considéreront comme une discipline continue, fondée sur la pensée critique, l'évaluation des risques proportionnée et l'assurance continue. Cette discipline doit s'appliquer avec la même rigueur à un modèle d'IA qui se met à jour seul qu'elle s'appliquait autrefois à un logiciel d'entreprise statique fonctionnant discrètement dans une salle de serveurs.
CSV et CSA ne sont pas des termes interchangeables.
Savoir exactement où l'un s'arrête et où l'autre commence est le véritable test pour les équipes de validation.
→ Lire : CSV vs CSA : validation des systèmes informatiques vs assurance logicielle expliquées
FAQ
1) Qu'est‑ce qui pousse le passage de la CSV à la CSA dans les industries réglementées ?
La transition de la Computerized Systems Validation (CSV) vers la Computer Software Assurance (CSA) est entraînée par l'évolution rapide des technologies logicielles modernes, y compris les plateformes cloud, le développement Agile et l'intelligence artificielle. Les approches CSV traditionnelles exigeaient souvent une documentation et des tests extensifs quel que soit le risque réel associé à une fonction logicielle. La CSA introduit une méthodologie plus flexible et basée sur le risque qui concentre les efforts de validation là où ils sont le plus pertinents. Cela permet aux organisations de maintenir la conformité tout en améliorant l'efficacité et en réduisant les charges de validation inutiles.
2) En quoi la Computer Software Assurance (CSA) diffère‑t‑elle de la CSV traditionnelle ?
La CSA met l'accent sur la pensée critique et l'évaluation des risques plutôt que sur la quantité de documentation comme preuve de conformité. Plutôt que de tester chaque fonction logicielle avec le même niveau de rigueur, les organisations évaluent comment un système influence la qualité du produit et la sécurité des patients avant de déterminer l'approche de test appropriée. Les fonctions à risque moindre peuvent nécessiter des tests moins formels, tandis que les fonctions à haut risque continuent de recevoir une validation exhaustive. Cette approche aide les entreprises à concentrer les ressources sur les domaines ayant le plus fort impact potentiel.
3) Pourquoi l'intelligence artificielle crée-t-elle de nouveaux défis de validation ?
Les systèmes d'intelligence artificielle et d'apprentissage automatique peuvent évoluer en continu en fonction de nouvelles données, ce qui les rend fondamentalement différents des applications logicielles traditionnelles. Les méthodes de validation conventionnelles supposent que le comportement du logiciel reste inchangé jusqu'à une mise à jour documentée. Les modèles d'IA peuvent voir leurs performances varier au fil du temps en raison de dérive du modèle, nécessitant une surveillance continue plutôt qu'une validation ponctuelle. Par conséquent, les organisations doivent élaborer de nouvelles stratégies pour garantir que les systèmes d'IA restent fiables, précis et conformes tout au long de leur cycle de vie.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Plus dans Veille réglementaire
Tous les articles →
Le schéma derrière les lettres d'avertissement de la FDA : ce que les startups et les CDMO manquent souvent
Classes de salles propres ISO 14644 pour la pharmacie (avec implications pour la ME)
Discussion