Comment les audits internes renforcent-ils le système de gestion de la qualité de votre organisation ?
Processus d’audit interne en 6 étapes pour l’industrie pharmaceutique : planification, préparation, exécution, rapport, suivi et clôture. Renforcez le SGQ et la préparation aux audits.

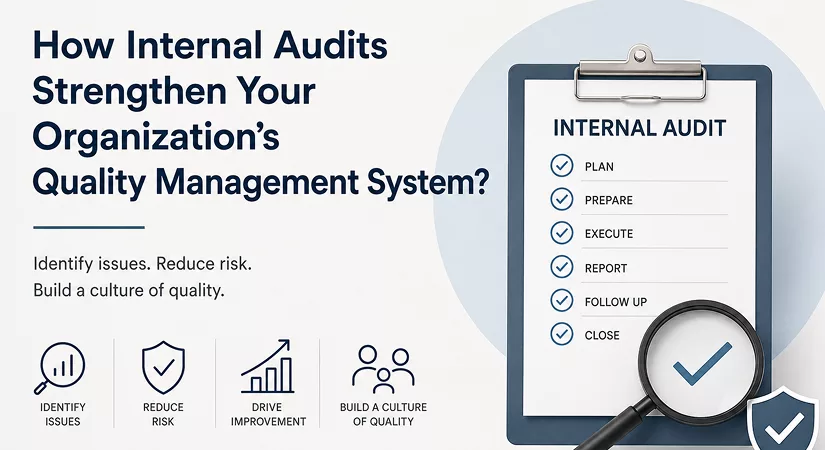
Les audits internes sont l’un des outils les plus puissants qu’une organisation puisse utiliser pour améliorer son système de gestion de la qualité (QMS). Ils aident à identifier les problèmes au sein des processus internes avant que ces problèmes ne deviennent plus importants et coûteux.
Contrairement aux audits externes, les audits internes sont moins formels et plus flexibles, offrant à votre équipe l’occasion de simuler un audit réel dans un environnement à moindre pression. Bien que de nombreux règlements exigent des audits internes, le véritable avantage va au‑delà de la conformité : ils contribuent à instaurer une culture de la qualité dans l’ensemble de l’organisation.
Lorsqu’il est correctement mis en œuvre, un système de gestion des audits internes peut être adapté à un QMS basé sur papier ou intégré en tant que module dédié dans un eQMS numérique.
Cela facilite la liaison, le suivi et la gestion efficaces des audits. Que votre organisation soit grande ou petite, un processus d’audit interne bien géré crée de la transparence, réduit les risques et maintient vos opérations conformes aux normes du secteur.
Pourquoi les audits internes sont-ils importants ?

Les audits internes, parfois appelés audits de première partie — sont réalisés par ou pour le compte d’une organisation à des fins de gestion. Ils fournissent à l’organisation une base pour s’auto‑déclarer conforme aux normes applicables.
En vertu de l’ISO 9001:2015 (clause 9.2) et de l’ISO 13485:2016 (clause 6), la réalisation d’audits internes n’est pas facultative — c’est une exigence obligatoire pour les organisations qui souhaitent maintenir leur conformité. Ces audits servent d’outil de gestion essentiel pour évaluer si le système de gestion de la qualité répond réellement aux exigences de la norme pertinente.
Au‑delà de la conformité, les audits internes offrent un avantage pratique majeur : ils vous permettent de trouver et de corriger les problèmes avant qu’un auditeur externe ne les découvre. Si un auditeur externe découvre un problème en premier, il a tendance à être plus difficile à résoudre, nécessite une enquête plus approfondie et coûte souvent beaucoup plus cher à corriger. Un processus d’audit interne discipliné aide les organisations à :
- Démontrer une compréhension claire de leurs obligations réglementaires
- Fournir une transparence sur les risques globaux de l’entreprise
- Identifier et corriger les non‑conformités avant les inspections externes
- Construire et renforcer une culture de la qualité au sein de l’entreprise
Les audits internes sont obligatoires selon l’ISO 13485:2016 clause 6, mais ils sont plus que des cases à cocher de conformité : ils constituent la base de la robustesse du QMS.
Comprenez l’ensemble du cadre ISO 13485 et comment les audits internes stimulent l’amélioration continue.
→ Lire : Système de management de la qualité ISO 13485 | Guide pour les leaders pharmaceutiques
Voici une présentation claire des 6 étapes clés de l’audit interne !

Étape 1 — Planifier l’audit
La première étape de tout audit interne est la planification. L’équipe d’audit doit identifier toutes les zones, départements et processus qui sont régis par des politiques et procédures nécessitant une revue. Une fois cette liste établie, décomposez‑la en sous‑processus ou activités individuels.
Les audits peuvent être structurés de deux manières : par département (auditer une fonction ou une équipe) ou par produit (suivre un produit ou un groupe de produits tout au long de son cycle de vie). Toutes les zones n’ont pas besoin d’être auditées à la même fréquence.
Certains processus, comme la production, peuvent devoir être audités mensuellement, hebdomadairement ou même quotidiennement, tandis que les départements non opérationnels n’ont peut‑être besoin que de revues annuelles. Une fois que vous avez défini quels processus doivent être audités et à quelle fréquence, vous devriez créer un calendrier annuel des audits et le partager avec la direction, les responsables de département et l’équipe d’audit.
Cela garantit que tout le monde est informé, que les équipes peuvent planifier à l’avance et qu’aucun processus n’est omis par inadvertance. Si votre organisation utilise ou envisage d’utiliser un eQMS numérique, recherchez des fonctionnalités d’audit interne intégrées.
Un bon système peut automatiser les notifications, affecter les auditeurs et les audités, configurer le calendrier des audits et lier les audits à d’autres modules du QMS tels que la gestion des CAPA et le contrôle des changements. En plus des audits programmés régulièrement, des audits non programmés ou ad hoc sont également autorisés lorsque la direction en fait la demande. Les raisons courantes d’un audit non programmé incluent :
- Ajout d’un nouveau produit ou service
- Préparation à une inspection FDA ou d’une autre autorité réglementaire
- Changements importants des exigences réglementaires externes
- Problèmes identifiés lors d’une inspection réglementaire précédente
- Évaluations de diligence raisonnable ou de vérification
- Audits axés sur le produit ou inspections simulées avant approbation
Étape 2 — Préparer l’audit
Une bonne préparation est ce qui distingue un audit efficace d’un audit chaotique. Commencez par informer le département audité à l’avance afin qu’il puisse rassembler les documents et le personnel nécessaires. La notification doit être envoyée au gestionnaire le plus senior du département audité et doit indiquer clairement la date proposée, le périmètre de l’audit, les noms des membres de l’équipe d’audit, la durée prévue et tout document ou personne devant être disponible.
Avant le début de l’audit, l’auditeur principal peut également demander des données pour une revue pré‑audit. Cela peut inclure :
- Constatations d’audits précédents et rapports d’état
- Procès‑verbaux de la revue de direction
- Dossiers de lots ou Device History Records (DHRs)
- Rapports de validation ou Design History Files (DHFs)
- Données de surveillance du produit
- Politiques, procédures et spécifications pertinentes
L'examen préalable de ces informations aide l'équipe d'audit à concentrer ses efforts là où ils ont le plus d'impact. L'équipe d'audit elle-même doit être composée de personnes ayant une formation suffisante, interne, externe ou les deux. ISO 19011:2018 fournit des conseils généraux sur la manière de créer et de gérer une fonction d'audit au sein d'une organisation.
Le membre le plus expérimenté de l'équipe sert généralement d'auditeur principal, et l'auditeur principal est responsable de la répartition des responsabilités au sein de l'équipe et de la décision des départements que chaque auditeur couvrira.
Étape 3 — Exécuter l'audit
L'audit commence par une réunion d'ouverture. L'auditeur principal présente la stratégie et le périmètre de l'audit aux audités, en précisant clairement ce qui sera examiné et comment.
Après la réunion d'ouverture, les auditeurs peuvent parcourir les zones d'exploitation telles que l'atelier de production ou l'entrepôt pour comprendre de première main le fonctionnement des processus. Ces visites peuvent avoir lieu au début de l'audit ou plus tard lorsqu'un processus spécifique est examiné en détail.
Pendant l'audit, les auditeurs recueillent des preuves objectives en échantillonnant et en consignant ce qu'ils observent. Ces preuves se répartissent en trois grandes catégories :
- Documentation : noms des documents, numéros de révision, dates d'entrée en vigueur
- Personnel : noms, fonctions et départements des employés interrogés
- Processus physiques : noms des processus, codes produit et numéros de lot
Une documentation complète et précise de ces preuves est essentielle pour un rapport d'audit crédible.bÀ la fin de chaque journée d'audit, l'auditeur principal réalise un point quotidien avec les responsables qualité les plus seniors.
Il s'agit d'une discussion ouverte sur tout ce qui a été observé jusqu'à présent, y compris les préoccupations ou les questions soulevées. Lorsque l'audit est terminé, les auditeurs classent leurs constats comme :
- Observations critiques
- Observations majeures
- Observations mineures
- Opportunités d'amélioration
La dernière étape de la phase d'exécution est la réunion de clôture, lors de laquelle l'auditeur principal présente tous les constats au personnel qualité et opérations concerné, discute de la catégorie de chaque observation, remercie les audités pour leur coopération et convient d'un calendrier pour les actions correctives. Cette réunion est une opportunité importante de présenter l'audit comme un processus positif axé sur l'amélioration plutôt que comme une sanction.
Étape 4 — Rédiger et répondre au rapport d'audit
Après la réunion de clôture, l'audité doit fournir une réponse écrite au rapport d'audit dans un délai prédéfini. Cette réponse doit traiter pleinement chaque observation, y compris son impact sur les produits en distribution, une explication claire de la cause profonde et un plan d'action correctif détaillé. Le plan d'action correctif doit inclure :
- Le nom de la personne responsable pour chaque action
- Des jalons et livrables spécifiques
- Dates d'achèvement prévues
- Des critères mesurables pour vérifier l'efficacité de l'action
Une fois la réponse soumise, l'auditeur principal l'examine pour en vérifier l'exhaustivité, l'adéquation et le réalisme des délais. Si la réponse est satisfaisante, l'auditeur approuve le plan d'action. Un avis d'achèvement de l'audit est alors délivré à l'audité, signé par les deux parties.
À partir de ce moment, l'audité est responsable de la soumission de rapports d'avancement périodiques à l'auditeur principal. Les performances des audits internes et les observations de tendance sont également examinées périodiquement et discutées lors de la Revue de Direction, afin de garantir que les enseignements des audits alimentent l'amélioration continue de la qualité.
Étape 5 — Suivi
Le suivi est souvent sous-estimé, mais il est tout aussi important que l'audit lui-même. Lors de l'examen des actions entreprises par l'audité, l'auditeur doit aborder le suivi avec la même rigueur que l'audit initial — essentiellement en ré-auditer la même fonction pour vérifier que les actions correctives ont bien été mises en œuvre et qu'elles fonctionnent. Les questions clés lors du suivi comprennent :
- Une action corrective immédiate a-t-elle été prise ?
- A-t-elle été réalisée dans le délai convenu ?
- L'action corrective peut-elle être considérée comme efficace ?
- Sinon, quelles sont les exigences de suivi ?
- Le registre des risques et opportunités doit-il être examiné et mis à jour ?
Si un plan d'action nécessite plus de temps ou de ressources que prévu initialement, l'audité peut demander formellement une prolongation à l'auditeur, en expliquant ce qui est nécessaire et pourquoi. Toutes les actions liées aux observations non critiques sont examinées et vérifiées lors du prochain audit interne programmé.
Les observations critiques, en revanche, doivent être traitées immédiatement et examinées dès que possible, et non reportées au prochain cycle d'audit. Des rapports d'état périodiques pendant la période de suivi sont particulièrement utiles lorsque les délais sont plus longs que d'habitude, permettant à l'auditeur et à l'audité de rester alignés sur les progrès.
Étape 6 — Clore l'audit
Une fois que toutes les actions correctives requises ont été réalisées et vérifiées comme efficaces par l'auditeur, un certificat d'achèvement est délivré à l'audité. Cela clôt formellement l'audit. Les dossiers suivants liés à l'audit doivent être conservés indéfiniment, ou du moins jusqu'à ce qu'un audit ultérieur confirme que toutes les actions correctives ont été correctement mises en œuvre :
- Plan d'audit
- Rapport d'audit et réponses écrites
- Toute demande de prolongation
- Avis d'achèvement d'audit
- Certificat d'achèvement
Les réponses d'audit doivent traiter la cause profonde et exposer des actions correctives avec des critères d'efficacité mesurables.
Apprenez à rédiger des rapports CAPA qui satisfont les auditeurs et résistent à l'examen réglementaire.
→ Lire : Comment rédiger un rapport CAPA qui résiste à tout audit
Améliorer votre conformité après l'audit
Une fois l'audit interne terminé, l'organisation doit agir rapidement pour corriger les lacunes identifiées. Effectuer un audit interne de suivi après le premier augmente considérablement la probabilité qu'un audit externe se déroule sans accroc. Lors de l'audit interne, votre équipe peut découvrir divers types de risques, tels que :
- Risque de réputation
- Risque opérationnel
- Risque de conformité
- Risque de cybersécurité
- Risque de concentration des fournisseurs
- Risque juridique ou stratégique
Identifier ces risques tôt est la première étape — la seconde consiste à établir un plan de remédiation concret pour y répondre avant l'arrivée d'un auditeur externe. Les organisations qui s'appuient encore sur des feuilles de calcul pour gérer les audits internes trouvent souvent le processus chronophage et sujet aux erreurs. Une solution logicielle dédiée à la gestion des audits peut faire toute la différence.
Le bon logiciel gère chaque étape du processus, de la planification et des notifications au suivi des preuves, à la gestion des actions correctives et aux rapports, en un seul endroit. Il prend également en charge la surveillance continue de la conformité, des tableaux de bord préconçus pour la visibilité des éléments ouverts et clos, et l'intégration avec des cadres de conformité, ce qui permet de gagner du temps et de réduire le risque que des lacunes passent inaperçues.
Un processus d'audit rationalisé et standardisé ne vise pas seulement à réussir les inspections externes. Il s'agit de créer une culture d'amélioration continue, dans laquelle la qualité est la responsabilité de tous, les processus sont suivis de manière cohérente et les problèmes sont traités de manière proactive plutôt que réactive.
FAQ
1) Pourquoi les audits internes sont-ils importants pour renforcer un système de gestion de la qualité (QMS) ?
Les audits internes aident les organisations à identifier les problèmes dans leurs processus avant qu'ils ne deviennent graves. Ils garantissent que les opérations quotidiennes sont conformes aux politiques, procédures et normes du secteur telles que ISO 9001:2015 ou ISO 13485:2016. Plus important encore, les audits internes encouragent une culture d'amélioration continue, de transparence et de responsabilité dans tous les départements. Cela rend l'organisation plus résiliente et mieux préparée à une croissance à long terme.
2) Comment les audits internes aident-ils à se préparer aux inspections externes ?
Les audits internes servent de « représentation générale » pour les audits réglementaires externes. Ils permettent aux équipes de repérer rapidement les non-conformités, de les corriger et d'éviter des complications coûteuses lors des inspections officielles. Lorsque les constats sont traités rapidement, les organisations abordent les audits externes avec une meilleure documentation, un meilleur contrôle des processus et une plus grande confiance. Cette approche proactive réduit le stress et augmente considérablement les chances d'une inspection réussie.
3) Les audits internes peuvent-ils être gérés numériquement, et quels en sont les avantages ?
Oui. Les audits internes peuvent être gérés à l'aide d'un eQMS numérique ou même d'une approche hybride. Un module de gestion des audits numérique aide à planifier les audits, à attribuer des auditeurs, à automatiser les rappels, à lier les constats aux CAPA et à maintenir des dossiers propres. Cela améliore la traçabilité, réduit les erreurs manuelles et garantit que les actions correctives sont suivies et terminées à temps — conduisant à un QMS plus efficace et conforme. En conséquence, les équipes passent moins de temps sur la paperasserie et plus de temps à améliorer les processus.
Reporting on the science, business and regulation shaping the pharmaceutical industry.
Plus dans Veille réglementaire
Tous les articles →
Le schéma derrière les lettres d'avertissement de la FDA : ce que les startups et les CDMO manquent souvent

Classes de salles propres ISO 14644 pour la pharmacie (avec implications pour la ME)

Discussion